類CitrixBleed的新漏洞揭露不到24小時已出現濫用活動
新聞研究人員觀察到,Citrix本周才揭露的漏洞,在不到24小時內網路上就有人濫用。 Citrix於6月30日發布資安公告,修補應用程式傳遞控制器NetScaler ADC,以及SSL VPN遠端存取設備NetScaler Gateway 6項漏洞。NetScaler和NetScaler Gateway是許多大型企業使用的網路邊緣安全設備。資安公司watchTowr發現,其中的CVE-2026-8…
容器管理工具Podman 6.0破壞性更新大改網路架構
新聞開源容器管理工具Podman推出6.0.0版,該版本大幅調整了容器網路處理架構。官方表示,新版將網路基礎由舊有機制轉向Netavark、Pasta與nftables,並更新Podman Machine與Quadlet等管理功能,讓開發者與IT人員在不同虛擬機器供應方式下管理Podman環境時,有較一致的操作方式。 Podman可用來管理容器、映像檔、資料卷,以及由多個容器組成的pod,常被視為…
Langflow重大漏洞遭利用,攻擊者試圖將AI基礎設施用於挖取門羅幣
新聞去年3月圖像化大型語言模型(LLM)開發工具Langflow開發工程團隊揭露遠端程式碼執行(RCE)漏洞CVE-2026-33017(CVSS v4.0風險評分為9.3),威脅情報公司Sysdig警告在不到一天的時間內就出現首波攻擊,如今有人利用該漏洞從事新一波活動。 趨勢科技揭露利用CVE-2026-33017從事挖取門羅幣的活動,駭客在未經身分驗證的Langflow API端點下達單行Py…
據傳OpenAI有意讓美國政府取得5%持股
新聞英國金融時報(Financial Times,FT)本周引述消息來源報導,OpenAI正與美國政府初步討論由政府持有5%股權的構想,希望藉此降低政治阻力,並讓美國民眾分享AI產業未來創造的財富。 近來美國政府已開始在戰略產業中採取直接持股模式,包括取得英特爾近10%股權,以及投資MP Materials、Lithium Americas等關鍵礦物業者;OpenAI提案若成真,將使這類政府持股模…
Amazon’s Mechanical Turk to stop accepting new customers – and not even AI can save it
Amazon Web Services will stop accepting new customers for its Mechanical Turk crowdsourcing service, and not even AI can save it. Mechanical Turk is a crowdsourcing marketplace that allows users to po…
Nvidia祭出新商業模式,讓AI雲業者以分潤取得GPU基礎設施
新聞Nvidia周二(7/1)推出全新的AI基礎設施商業模式,將以收入分潤(Revenue Sharing)及信用支持(Credit Support)機制,協助AI雲端服務業者建置採用Nvidia DSX架構的AI工廠(AI Factory),降低新興AI雲端業者取得大型GPU基礎設施的資金門檻。 隨著生成式AI從模型開發逐漸轉向正式部署,市場對AI推論運算需求快速攀升,也帶動全年無休運作、持續產…
微軟成立新的AI工程事業群Microsoft Frontier Company
新聞微軟周四(7/2)宣布成立全新的AI工程事業群Microsoft Frontier Company,將投入25億美元,派遣6,000名產業與工程專家直接進駐企業客戶,協助共同設計、部署及持續優化AI系統,並任命Rodrigo Kede Lima出任該事業群總裁。 近來OpenAI、Anthropic及AWS相繼布局前線部署工程(Forward Deployed Engineering,FDE)…
AI加速軟體交付,僅有兩成雲原生組織每次發布變更都執行安全驗證
新聞應用程式安全平臺業者Aikido Security發布《State of AI in Pentesting 2026》報告,指出AI輔助開發正在加快企業軟體變更與發布速度,但固定週期執行的滲透測試結果,可能無法完整反映生產環境的最新狀態與風險。 這份報告針對歐美400名雲端原生組織的資安與工程主管進行調查。調查結果顯示,76%組織在過去12個月曾因資安或安全性疑慮,停止、限制或撤回(roll …
駭客團體JadePuffer濫用AI從事勒索軟體攻擊,利用Langflow弱點取得初始入侵管道
新聞一般而言,勒索軟體攻擊多半駭客會手動操作、下達所需的指令,或是透過指令碼將部分流程自動化執行,然而近期出現一起完全由AI代理與大型語言模型(LLM)驅動的勒索軟體行動,引起資安公司的注意。 在這起攻擊行動裡,駭客團體JadePuffer首先利用已知漏洞CVE-2025-3248,透過可從網際網路存取的Langflow執行個體取得受害組織的初期入侵管道,然後展開會動態調整的全自動勒索軟體攻擊行動…
ARToken釣魚即服務平臺鎖定Microsoft 365權杖,支援BEC攻擊操作
新聞思科(Cisco)旗下威脅情報團隊Talos揭露名為ARToken的釣魚即服務(PhaaS)平臺,指出這套工具鎖定Microsoft 365帳號,並與另一個PhaaS平臺EvilTokens生態系,共用基礎架構、API介面設計與操作模式,今年初資安業者Sekoia、微軟,也針對EvilTokens發布分析報告。 研究人員分析ARToken的JavaScript檔案後發現,攻擊者可透過其操作面板…
AI成歐洲央行年度論壇焦點,金融穩定與資安風險受關注
新聞隨著AI在金融交易與商務活動中的應用範圍擴大,各國央行開始重新評估AI技術對金融穩定的影響。在6月底舉行的歐洲央行(European Central Bank,ECB)年度論壇上,英格蘭銀行(Bank of England)副總裁Sarah Breeden表示,AI技術快速演進,可能使金融市場交易、支付流程與資安攻防等環節加速自動化,讓相關作業以更大規模、更快速度進行;央行在監管金融業導入AI…
Sitting For More Than 30 Minutes At a Time Linked To Higher Risk of Cancer…
Sitting For More Than 30 Minutes At a Time Linked To Higher Risk of Cancer Death https://science.slashdot.org/story/26/07/02/2116205/sitting-for-more-than-30-minutes-at-a-time-linked-to-higher-risk-of…
Dev says Google warned him about account hijack – then charged him $11,000 anyway
During a 48-hour period from June 7 to 8, developer Charles Jones's Google Cloud account registered $11,089.77 in charges - most related to the use of Gemini image-generation models. Yet Jones, a solo…
In a volatile world, a consistent sustainability policy is critical
Sustainability demands progress on several fronts at once. For example, societies must reduce factory energy use, roll out EVs, and ensure that communications equipment can operate off-grid to extend …
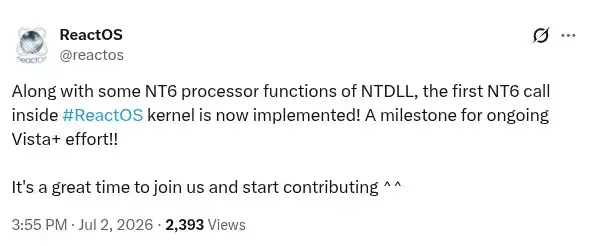
ReactOS Implements First Windows NT6 System Call In Step Toward Vista…
ReactOS Implements First Windows NT6 System Call In Step Toward Vista Compatibility The ReactOS project that is striving to be the "open-source Windows" with Windows driver and software binary compati…
Nvidia floats double-dipping datacenter financing scheme
AI infrastructure doesn't come cheap. To keep up, rent-a-GPU outfits such as CoreWeave and Lambda have had to borrow billions of dollars from venture capitalists and hedge funds to bankroll their data…
Startup sues Palo Alto Networks' Koi Security, saying an AI-hallucinated report falsely linked it to Chinese espionage
MeetingTV has sued Palo Alto Networks after its newly acquired Koi Security threat-intelligence biz published a blog that linked the video conferencing and webinar startup to a Chinese corporate espio…
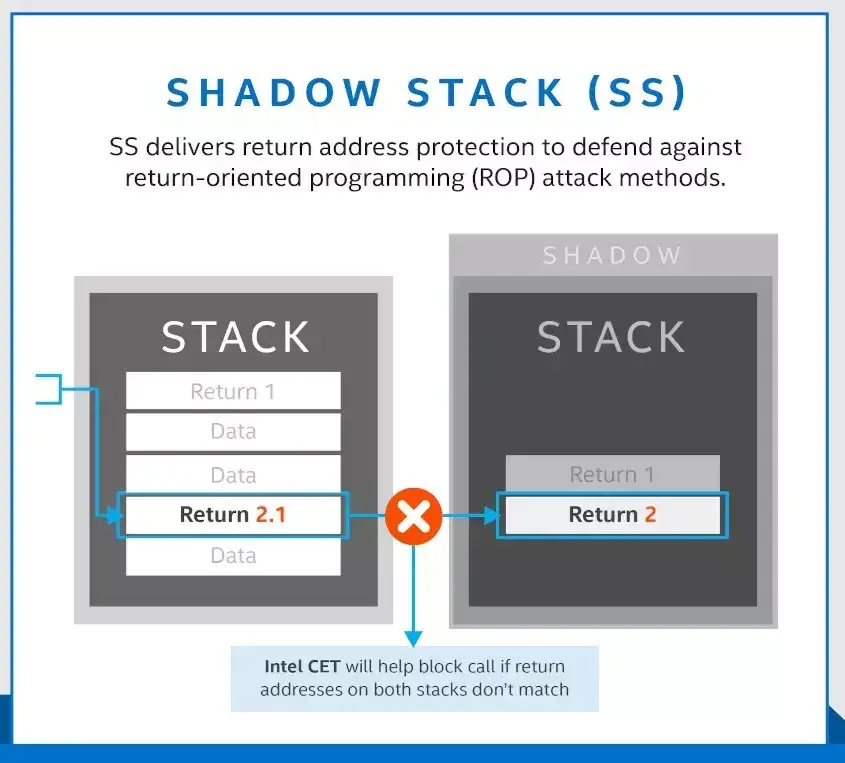
Fedora 45 Considering x86_64 Shadow Stack Usage By Default
Fedora 45 Considering x86_64 Shadow Stack Usage By Default A change proposal under consideration for Fedora Linux 45 would enable x86_64 Shadow Stack usage by default in the name of better security on…
Companies that add more AI also add more people
AI leads to job losses, or so the conventional wisdom goes. But a new survey of over 21,000 US firms implies the exact opposite: When companies invest in AI, they add positions, but not immediately. A…
Cloudflare推x402付款服務,讓AI代理按請求存取資料與API
新聞Cloudflare公開Monetization Gateway服務,讓用戶未來可對Cloudflare保護下的網頁、資料集、API與MCP工具設定收費規則,並在Cloudflare邊緣網路完成付款驗證與存取控管。該服務上線初期將透過x402協定處理付款,並以穩定幣結算,目標是讓AI代理或其他自動化程式能依單次請求付費取得資源。 Cloudflare認為,過去網站主要依靠廣告、訂閱與電子商務取…
 iThome
Bot
·