JPEG-XL libjxl 0.12 Brings More Performance Optimizations
JPEG-XL libjxl 0.12 Brings More Performance Optimizations A new release of libjxl is now available for this reference implementation of the JPEG-XL image format, including both image encode and decode…
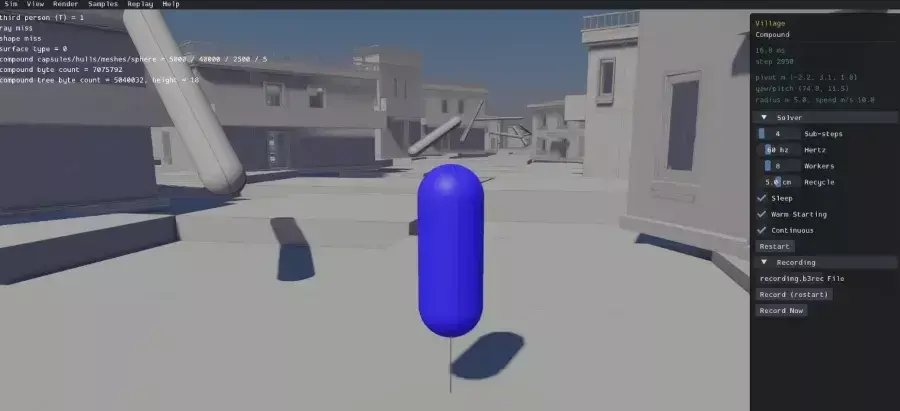
Box3D Debuts As New Open-Source 3D Physics Engine
Box3D Debuts As New Open-Source 3D Physics Engine Erin Catto who has been developing the Box2D 2D physics engine for games announced the release of Box3D. Box3D is now providing a new open-source 3D p…
UN warns of need for global governance to avoid an AI-pocalypse
A United Nations report on AI warns the technology is moving faster than governments can keep up, and the window of opportunity to establish effective global governance of it will not be open forever.…
Connect, disconnect, or just have a lovely beer
BORK!BORK!BORK! Sometimes a digital sign can carry a message that means more than just words. Like this example, which could be a simple connectivity issue or speak to a deeper spiritual meaning: You'…
【資安日報】7月2日,憑證竊取活動FortiBleed用於勒索軟體攻擊建立初期入侵管道
新聞本日新聞焦點●憑證竊盜活動FortiBleed與勒索軟體攻擊有關●Oracle EBS重大漏洞恐有900套系統曝險●Adobe緊急修補7項滿分重大漏洞 FortiBleed憑證竊取活動被用於助長勒索軟體INC Ransom與Lynx攻擊由資安公司Hudson Rock打造的竊資軟體情報中心InfoStealers於6月17日揭露大規模憑證外洩事故FortiBleed,全球約7.4萬臺Forti…
假冒Perplexity的Chrome擴充功能可攔截所有搜尋流量
新聞微軟周日(6/29)揭露一款冒用Perplexity AI品牌的Chromium擴充功能,它會先攔截使用者在網址列輸入的搜尋內容,並蒐集IP位址、User-Agent及HTTP標頭等資訊,之後再把使用者導向真正搜尋引擎,因此表面上仍會顯示正常搜尋結果。Perplexity AI成立於2022年,為一主打AI問答與搜尋的服務,使用者輸入問題後,系統會結合大型語言模型與網路搜尋結果生成答案,並附上…
經濟部擴大資料中心能源審查,新增AI生態系、供應鏈等5大產業效益指標
新聞因應AI應用快速發展帶動全球資料中心用電需求攀升,經濟部能源署預告修正《能源開發及使用評估準則》第九條附表七,將「產業效益評估」納入資料中心能源使用說明書審查項目。未來大型資料中心在申請設置或擴建時,除需說明供電規劃與能源效率外,還須提出對國內產業與AI生態系的具體貢獻。經濟部能源署指出,臺灣為全球半導體與AI供應鏈重要基地,資料中心屬關鍵數位基礎設施,其設置除需考量電力供應與能源使用效率,也…
Trouble keeps finding Supermicro as strange server shipments attract police attention in Taiwan and Singapore
The strife seldom stops at Supermicro, which this week has been forced to deny a raid on its office, and appears to have fallen victim to fraudsters in Singapore. The server-maker yesterday published …
Hackers shoveled snow for company, were rewarded with network admin access
PWNED Welcome back to PWNED, the column where we document serious security failures in hopes we can all learn from others’ mistakes. This week, we’ll talk about how a lack of physical security can all…
駭客冒充Booking.com攻擊日本旅館業者,利用區塊鏈技術隱匿身分
新聞冒充知名訂房網站Booking.com的攻擊行動時常傳出,這類活動最常見的攻擊目標有兩種,其中一種是針對想要訂房的旅客,另一種是處理客訴的旅館員工。過往相關攻擊大多出現在歐美地區,不過最新一波活動針對特定東南亞國家而來,引起研究人員的注意。趨勢科技於今年5月發現遠端存取木馬(RAT)TONResolver的攻擊行動,駭客鎖定日本飯店與旅宿業者,假冒Booking.com發送客訴通知信,誘騙員工…
SpaceX Reportedly Has an AI Device Prototype…
SpaceX Reportedly Has an AI Device Prototype https://hardware.slashdot.org/story/26/07/02/0217230/spacex-reportedly-has-an-ai-device-prototype?utm_source=rss1.0mainlinkanon
Safari加入MCP伺服器,讓AI代理檢查網頁實際狀態
新聞Apple已在Safari技術預覽版(Technology Preview)247加入Safari的MCP伺服器,讓支援MCP的開發代理或客戶端連接Safari瀏覽器視窗,取得網頁在Safari中的實際呈現與執行狀態,方便進行前端除錯、Safari相容性檢查、效能分析與無障礙檢測,使代理不只依據程式碼判斷,也能查看網頁實際顯示與執行結果。MCP(Model Context Protocol)是…
FortiBleed憑證竊取活動被用於助長勒索軟體INC Ransom與Lynx攻擊
新聞由資安公司Hudson Rock打造的竊資軟體情報中心InfoStealers於6月17日揭露大規模憑證外洩事故FortiBleed,全球約7.4萬臺Fortinet防火牆與VPN設備的登入憑證遭竊,受害範圍遍布194個國家,影響逾2.1萬個網域,引起全球高度關注,美國網路安全與基礎設施安全局(CISA)、英國國家網路安全中心(NCSC)皆提供防護指引,呼籲用戶儘速採取行動,檢查是否受到影響,…
Oracle E-Business Suite最新重大漏洞,全球逾900臺執行個體曝險
新聞研究人員估計,近日傳出遭到濫用的Oracle商務套件E-Business Suite(EBS)最新漏洞CVE-2026-46817,目前全球有將近900個Oracle E-Business Suite執行個體曝露於公開網際網路上,包括臺灣的2臺。CVE-2026-46817出現在Oracle EBS中Oracle Payments產品中的檔案傳輸元件,它能讓連網的攻擊者透過HTTP呼叫內部Ja…
Meta首設資料長,強化AI時代資料分析治理
新聞Axios周三(7/1)率先披露,Meta已任命現任行銷長Alex Schultz為該公司首任資料長(Chief Data Officer,CDO)。Schultz隨後也在LinkedIn證實,未來將負責協助Meta建立適合AI時代的資料分析與決策架構。Schultz表示,過去幾年他同時負責行銷與資料分析業務,隨著AI快速發展,他愈來愈確信資料、研究與實驗已成為企業最重要的策略能力,但傳統產生…
New humanoid robots from China look like creepy pop star action figures – complete with slightly dodgy lip-synch
One of China’s emerging humanoid robotics companies has launched its most-realistic looking models yet and says it has already taken over 13,000 orders for the $17,600/ £13,300 machines. Here’s a shot…
Splunk Secure Gateway高風險漏洞可讓低權限使用者遠端執行程式碼
新聞資料分析與安全監控平臺業者Splunk在6月10日發布修補多個漏洞的資安公告,其中存在Splunk Secure Gateway(SSG)的高風險漏洞CVE-2026-20251,CVSS風險分數為8.8,攻擊者只要取得低權限Splunk帳號,不需要擔任admin或power角色的權限,就可能透過SSG在受影響系統遠端執行任意程式碼。數週之後,資安研究公司ReactiveZero的研究員Fad…
美國政府PQC遷移時程出爐,微軟規畫2029年完成產品與服務PQC部署
新聞美國政府訂定後量子密碼學(Post-Quantum Cryptography,PQC)轉型時程後,微軟也在6月30日宣布加速推動旗下量子安全(Quantum Safe)計畫,目標是在2029年前,完成產品與服務的PQC部署。微軟指出,美國與法國政府近期陸續明確提出量子安全政策時程,要求或建議高風險系統與安全產品在2030年前後導入量子安全機制。這反映出量子運算對現有密碼機制構成的風險,已不再只…
強化金融防詐!臺灣行動實名認證2026升級,三大電信與臺網聯手推動MID Plus,接軌GSMA國際標準
新聞網路身分安全不斷受到挑戰,金融防詐必須擴大至跨業聯防,使得電信行動身分識別的發展備受關注。臺灣在2018年已推動Mobile ID(簡稱MID),但面對日益複雜的全球網路詐騙浪潮,國際間的全球行動通訊系統協會GSMA於2023年發展相關標準來因應,今年初我們也曾報導GSMA Open Gateway的發展態勢,如今臺灣三大電信業者與臺灣網路認證公司(TWCA)聯手於7月1日宣布,啟動新一代MI…
Claude Code被爆利用隱寫術暗中偵測中國用戶,Anthropic遭炎上緊急撤銷
新聞Anthropic的Claude Code技術主管Thariq Shihipar周三(7/1)透露,Anthropic今日(7/2)將自Claude Code移除一項針對中國市場的實驗性防禦機制。該機制近日遭揭露會暗中偵測中國時區、網域及AI實驗室,並透過隱寫術(Steganography)將結果藏在系統提示詞中回傳,以防範未授權轉售與模型蒸餾(Distillation),但因缺乏透明度引發開…
 Phoronix@masto.ai
·