為因應AI加速漏洞挖掘,Adobe宣布將自7月起每個月發布兩次例行更新
新聞軟體大廠Oracle於4月底宣布,因AI顯著改變挖掘軟體漏洞的方法,他們決定調整發布例行更新的週期因應,如今也有其他公司跟進這樣的策略,採取更高的頻率發布軟體更新。6月25日Adobe透過部落格文章表示,前沿AI模型與AI代理分析工具現在能以遠超傳統方法的速度,在大型程式碼庫中找出安全缺陷,不僅該公司將AI用於資安修補,攻擊者也同樣能取得這些前沿AI工具,導致漏洞公開揭露到實際利用的時間,正從…
Cobalt滲透測試資料顯示,AI應用高風險漏洞占比為整體平均2.7倍
新聞攻擊面安全與滲透測試服務業者Cobalt發布《2026年AI與滲透測試趨勢報告》(AI and Pentesting Pulse Report 2026),指出企業快速導入大型語言模型(LLM)與AI應用的同時,也導致模型整合、外部資料與工具連接、提示與輸出處理等環節成為新的攻擊入口,使AI應用在滲透測試中呈現較高的漏洞風險。Cobalt分析旗下攻擊性安全平臺的滲透測試資料發現,高風險漏洞平均…
Oracle outlines all the ways it could lose the farm it bet on AI
Oracle is burning hundreds of billions to finance AI datacenters for the likes of OpenAI. Now, the company is admitting they may not pay off. Amid the usual boilerplate, Big Red cited numerous risk fa…
SharePoint高風險遠端程式碼執行漏洞遭到利用
新聞5月下旬微軟公布一項SharePoint資安漏洞CVE-2026-45659,一個月後出現實際的漏洞利用活動。7月1日美國網路安全與基礎設施安全局(CISA)表示,他們將此漏洞列入已遭利用漏洞名單(KEV),聯邦機構必須在7月4日前完成修補,原因在於,他們已掌握有人積極利用的證據。CVE-2026-45659存在於SharePoint Server Subscription Edition、S…
Microsoft Defender漏洞BlueHammer被用於勒索軟體攻擊
新聞4月初資安研究員Chaotic Eclipse(Nightmare-Eclipse)公布Microsoft Defender漏洞BlueHammer,攻擊者若是成功利用,就能得到SYSTEM權限。同月微軟在例行更新(Patch Tuesday)修補,並登記為CVE-2026-33825列管。4月下旬威脅情報公司Huntress警告已遭利用,美國網路安全與基礎設施安全局(CISA)於4月22日也…
Fedora Council Seeks To Shutdown Current Discussions Over AI Developer Desktop
Fedora Council Seeks To Shutdown Current Discussions Over AI Developer Desktop Stemming from the widely varying views over the recent Fedora proposal for an "AI Developer Desktop" catering to running …
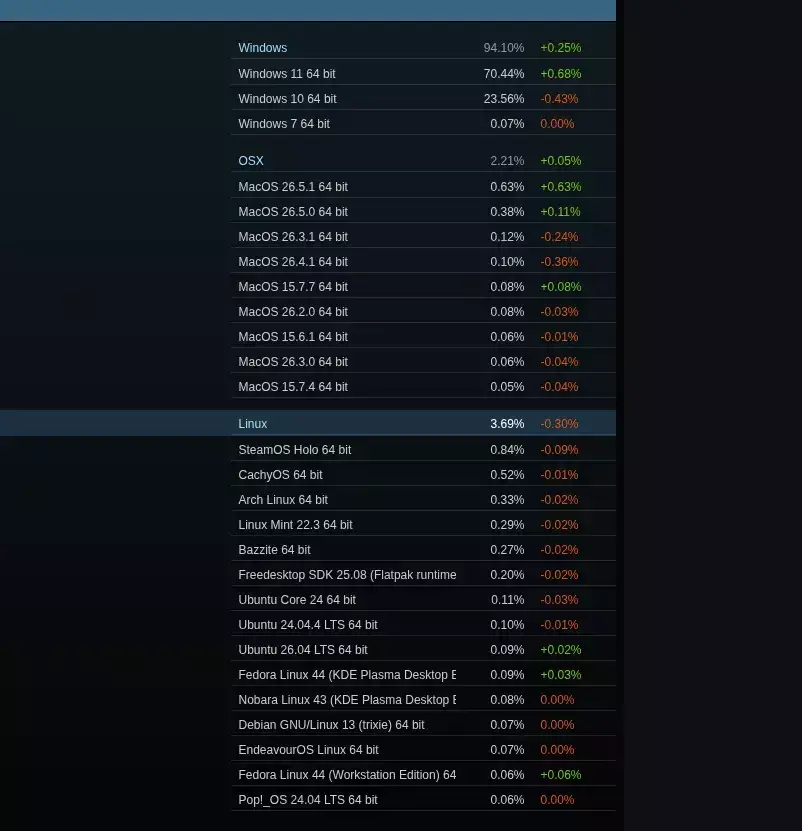
Steam On Linux Usage Receded A Bit In June
Steam On Linux Usage Receded A Bit In June Back in March Steam on Linux use shot up to 5.33% as a big 3.1% improvement over February. In April it dropped to 4.52% and then fell to 3.99% in May. Valve …
Sony will stop making physical copies of PlayStation games in 2028
Sony will stop making physical copies of PlayStation games in 2028 “We will own nothing, it's truly sad.” https://arstechnica.com/gaming/2026/07/sony-will-stop-making-physical-copies-of-playstation-ga…
T-Mobile Appears To Be Quitting VMware Amid Support Rights Lawsuit With…
T-Mobile Appears To Be Quitting VMware Amid Support Rights Lawsuit With Broadcom https://yro.slashdot.org/story/26/07/01/2255231/t-mobile-appears-to-be-quitting-vmware-amid-support-rights-lawsuit-with…
Godot says bye bye AI, bans vibe-coded contributions
Vibe coders apparently don't understand what their AI servants write - at least that’s what the team behind open-source game engine Godot seems to be implying with a new policy that cracks down on AI-…
Anthropic is removing its covert code for catching Chinese competitors
Anthropic says that it plans to remove hidden codes it added to Claude Code several months ago to catch other AI companies that are trying to steal from its models. Thariq Shihipar, an engineer at Ant…
Claude Sonnet 5.0 heads straight down the middle of the road to dodge controversy
Anthropic has released the latest version of its mid-sized model, Sonnet 5, which the company claims is its most “agentic” yet. For developers writing agents to automate tedious and recurring tasks, S…
EvilTokens device-code phishing kit totally more evil than we all thought
EvilTokens, the device-code phishing kit that can allow criminals to bypass multi-factor authentication (MFA) and silently authenticate as the victim to the organization's Microsoft 365 applications, …
研究揭露AirDrop與Quick Share安全漏洞,允許駭客癱瘓分享功能
新聞德國CISPA Helmholtz資訊安全中心上周揭露,蘋果的AirDrop與Android陣營的Quick Share近距離檔案分享功能總計存在6個安全漏洞,駭客只要位於無線訊號範圍內,無需與使用者互動,即可能癱瘓AirDrop分享服務,或者繞過Quick Share的部分安全檢查。AirDrop是蘋果提供Mac、iPhone及iPad等裝置使用的近距離檔案分享功能;Quick Share則…
Meta Is Reportedly Building Its Own Cloud Business…
Meta Is Reportedly Building Its Own Cloud Business https://meta.slashdot.org/story/26/07/01/1952253/meta-is-reportedly-building-its-own-cloud-business?utm_source=rss1.0mainlinkanon
T-Mobile moving tens of thousands of virtual machines off VMware amid lawsuit
T-Mobile moving tens of thousands of virtual machines off VMware amid lawsuit T-Mobile wants Broadcom to keep supporting its VMware perpetual licenses. https://arstechnica.com/information-technology/2…
KDE Linux Introduces "Developer Mode" Option, Easier Log Collection
KDE Linux Introduces "Developer Mode" Option, Easier Log Collection With the start of the new month comes a new progress report on the KDE Linux distribution for the prior month. Even with KDE develop…
Cloudflare Pushes AI Companies To Pay For Publishers' Content…
Cloudflare Pushes AI Companies To Pay For Publishers' Content https://tech.slashdot.org/story/26/07/01/1930218/cloudflare-pushes-ai-companies-to-pay-for-publishers-content?utm_source=rss1.0mainlinkano…
An artificial cell with a full lifecycle has been created for the first time
A group of scientists in a Minnesota laboratory have made history, creating the first artificial cell with a complete life cycle. SpudCell, as the team behind it has dubbed the creation, is built enti…
Somebody told DeepSeek to build in-browser ransomware and it gleefully complied
You can't ask most models to help you make "ransomware" directly, but many will be more than willing if you give them the right prompt. DeepSeek and other LLMs with fewer safety and security controls …
 iThome
Bot
·