Comcast is splitting its media and broadband properties
Comcast is splitting its media and broadband properties NBCUniversal and Sky will be spun off into separate companies. https://arstechnica.com/tech-policy/2026/06/comcast-is-splitting-its-media-and-br…
中國駭客UAT-7237鎖定東南亞政府及能源關鍵基礎設施,散布後門TinyRCT
新聞Palo Alto Networks威脅研究團隊Unit 42追蹤編號為CL-STA-1062的中國駭客攻擊行動,近期攻擊範圍延伸至東南亞政府機關與能源關鍵基礎設施。Unit 42認為,這與思科威脅情報團隊Talos先前揭露代號UAT-7237,並曾攻擊臺灣網站代管基礎設施的是同一批攻擊者。研究人員指出,該攻擊行動至少自2022年3月開始活動,2025年則鎖定東南亞政府、能源產業與國營企業。該…
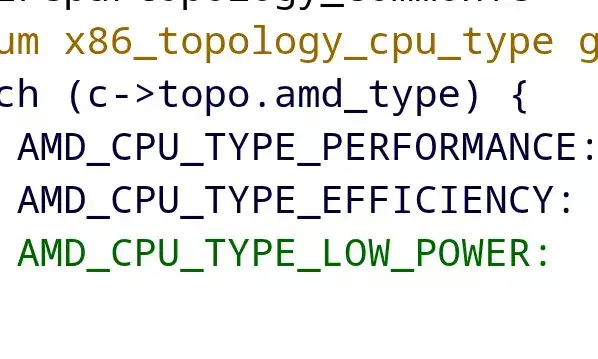
AMD Linux Patches Introduce New "Low Power" CPU Core Type
AMD Linux Patches Introduce New "Low Power" CPU Core Type A new Linux kernel patch series posted to the kernel mailing list minutes ago is introducing a new "Low Power" CPU core type for AMD heterogen…
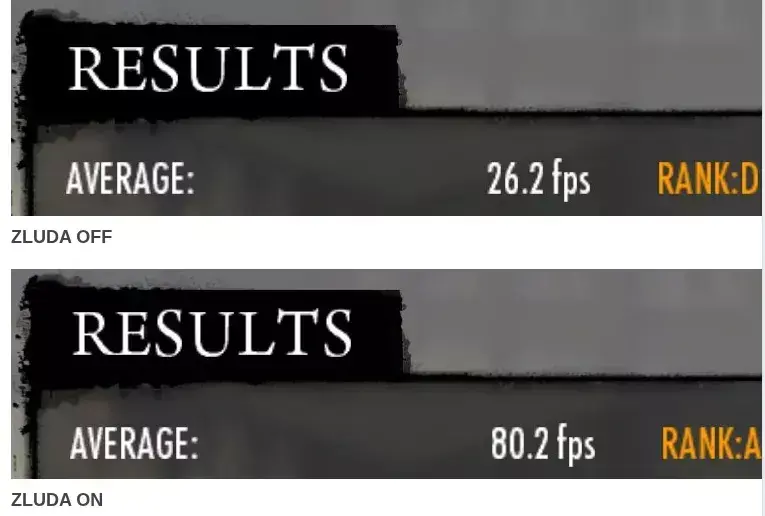
ZLUDA v6 Gets PhysX Running Well On AMD GPUs But Loses Commercial Funding
ZLUDA v6 Gets PhysX Running Well On AMD GPUs But Loses Commercial Funding ZLUDA as a reminder is the open-source project that began as drop-in CUDA support for Intel graphics hardware and then was qui…
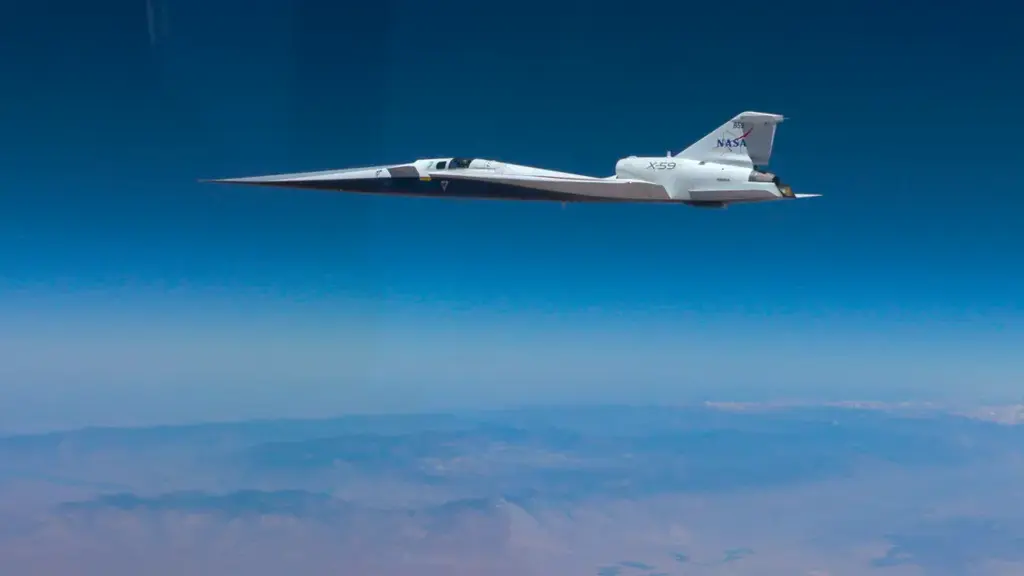
NASA's X-59 "frankenjet" tests supersonic flight without the sonic boom
NASA's X-59 "frankenjet" tests supersonic flight without the sonic boom NASA’s quiet supersonic flight tests could eventually go on a national tour. https://arstechnica.com/gadgets/2026/06/nasas-x-59-…
TLAC Aims To Be An Open-Source Alternative To Kernel-Level Anti-Cheat Systems
TLAC Aims To Be An Open-Source Alternative To Kernel-Level Anti-Cheat Systems It's not clear that any games have yet to deploy this open-source anti-cheat system but TLAC is a new open-source project …
RADV Enables Vulkan Descriptor Heap Support By Default
RADV Enables Vulkan Descriptor Heap Support By Default In time for the Mesa 26.2 stable release expected out in August, the Radeon RADV Vulkan driver is now exposing the VK_EXT_descriptor_heap descrip…
UK firm bombarded debt-ridden people with 5.5M texts
"Am I confident on the data set? As long as I'm doing the cases, I don't really give a f*** if it's old as long as it's making money." According to the UK's Information Commissioner's Office (ICO), th…
Amadey與StealC共用基礎設施,兩週內感染逾14萬臺電腦
新聞上週歐洲刑警組織(Europol)發表執法行動Operation Endgame最新一波成果,多國執法單位與微軟等多家企業組織聯手,成功破壞惡意程式SocGholish(FakeUpdates)、Amadey和StealC背後的犯罪基礎設施。參與此次執法的微軟,也透露本次打擊網路犯罪與過往的最大不同,他們針對的是網路攻擊供應鏈,而非單一惡意程式服務。微軟指出,這次的執法行動是針對網路犯罪的組裝…
攻擊者濫用OpenAI組織邀請,偽冒企業租戶誘員工加入
新聞資安公司Push Security近期遭遇一起OpenAI組織邀請功能濫用事件。攻擊者建立名為「Push Security Inc」的OpenAI組織,透過OpenAI合法通知信邀請該公司特定員工加入,試圖讓受害者誤認這是公司正式租戶,進而在攻擊者控制的AI工作環境中使用ChatGPT或API。Push Security表示,相關邀請信來自OpenAI正式通知地址noreply@tm.open…
Scientists Think Neptune and Uranus May Not Be the Ice Giants We Imagined…
Scientists Think Neptune and Uranus May Not Be the Ice Giants We Imagined https://science.slashdot.org/story/26/06/29/0135220/scientists-think-neptune-and-uranus-may-not-be-the-ice-giants-we-imagined?…
Telling internet platforms where to stick public service media will serve nobody. Turn it on its head
OPINION Microsoft is making massive progress in quantum computing, says Microsoft. Oh no they're not, say researchers. Anthropic's frontier models are too powerful for general use, says the US governm…
【資安日報】6月29日,美國將以政府採購帶動PQC產業升級
新聞本日新聞焦點●白宮發布行政命令,將以政府採購推動美國PQC產業●美國傳出部分解除Anthropic Claude Mythos出口禁令●大規模攻擊行動StrikeShark臺灣有政府機關遭到入侵 美國PQC行政命令將以政府採購推動產業升級美國總統川普於6月22日簽署行政命令,要求聯邦政府加速推動後量子密碼學(PQC)遷移,並設定2030年為重要里程碑。該行政命令要求各聯邦機關盤點高價值資產及高…
研究人員揭露WARP攻擊,可透過Reddit等內容誤導AI研究代理
新聞美國康乃爾大學研究團隊近日發布研究報告,提出了名為WARP(Web Agent Retrieval Poisoning)的新型攻擊手法,指出駭客可透過在Reddit及Wikipedia等使用者生成內容(User-Generated Content,UGC)平臺加入少量惡意內容,誤導AI研究代理(Deep Research Agent)的搜尋與分析結果,使AI將虛構產品、服務或投資標的納入最終報…
馬來西亞NC4示警,攻擊者利用Joomla JCE漏洞攻擊政府網站
新聞馬來西亞國家網路安全局(NACSA)旗下國家網路協調與指揮中心NC4於6月26日示警,觀察到多起涉及CVE-2026-48907已知漏洞的攻擊事件,造成多個政府部門網站受到影響。由於美國網路安全與基礎設施安全局(CISA)已在6月16日,將此漏洞列入已知漏洞利用清單(KEV),但當時具體受害者身分未公開,而本次事件則是首批有明確受害單位浮上檯面的案例。馬來西亞的新聞媒體星報指出,馬來西亞國家網…
波蘭破獲SIM Swap犯罪集團,透過接管門號竊取數位資產
新聞波蘭中央網路犯罪局(CBZC)上周四(6/25)宣布,在美國聯邦調查局(FBI)及國土安全調查局(HSI)協助下,逮捕4名涉嫌從事SIM Swap(SIM卡置換)攻擊的犯罪集團成員。警方表示,嫌犯利用專業軟體及社交工程,入侵與電信業者合作企業的資訊基礎設施及員工電子郵件,取得發動SIM Swap攻擊所需資料。SIM Swap是指非法將受害者手機門號轉移至攻擊者控制的SIM卡或eSIM,藉此接管…
Swift編譯器核心元件現可用Swift實作
新聞Apple主導開發的Swift程式語言編譯器開發規則出現調整,更多核心元件將可直接用Swift實作。Swift編譯器開發者Erik Eckstein於Swift論壇宣布,從現在起,Swift編譯器主分支中被列為必要的部分,也可改以Swift撰寫,包括語法解析器、抽象語法樹、型別檢查器,以及必要的SIL處理流程。該變更主要影響Swift編譯器本身的開發方式,並非一般開發者可直接使用的新語法或新功…
Sysadmin broke hardware worth more than he made in a month – and lied his way out of the mess
WHO, ME? The world of work is basically broken, which is why The Register uses Monday mornings to remind readers of that foul fact in a new instalment of “Who, Me?” – the reader-contributed column tha…
Linux基金會成立Akrites計畫,因應AI加速開源漏洞攻擊風險
新聞6月25日Linux基金會(The Linux Foundation)宣布,攜手AWS、Anthropic、Chainguard、Cisco、Google、IBM、微軟,以及GitHub、Nvidia、OpenAI、Red Hat、Rust Foundation、Sonatype、Zscaler等業者,成立開源安全協調計畫Akrites,建立跨產業的開源軟體漏洞協調機制,因應AI加速漏洞發現而…
從DevSecOps走向信任設計,酷澎:資安更大的目標是消除使用者不確定感
新聞「資安是我們以前的工作,現在則延伸到使用者信任。」酷澎數位信任部門全球資安總監Stanley Chou表示。酷澎去年將資安部門的名稱,直接改成數位信任部,「我們資安長希望擴大『資安』的內涵,不只局限於安全,而是要打造出一個足以讓人信任的數位環境。」Stanley談的不只是個人職務的變化,更反映了資安角色定位的轉變。過往酷澎的資安部門花了很多力氣導入DevSecOps,盡可能將安全思維左移到開發…