SpaceX傳出準備在美國推出Starlink Mobile衛星通訊服務
新聞根據金融時報(Financial Times)的報導,SpaceX正規畫在美國推出供消費者使用的Starlink Mobile衛星行動通訊服務。Starlink Mobile原名Direct to Cell,是SpaceX讓一般LTE手機直接連上Starlink低軌衛星的行動通訊服務,主要用來補足地面基地臺無法涵蓋的偏遠地區。SpaceX今年3月在MWC 2026期間將Direct to Ce…
Google Play新收費制6月30日開跑,美英歐開放第三方支付
新聞Google上周宣布,將自6月30日起率先於美國、英國及歐洲經濟區(European Economic Area,EEA)實施新收費制度,允許開發者除了使用Google Play Billing外,也可採用第三方支付系統或引導使用者前往自家網站完成交易,同時將原本的抽成拆分為平臺服務費與支付服務費兩部分。Google近年在美國、歐盟及英國等市場面臨反壟斷訴訟與監管壓力,外界長期批評Google…
澳洲通訊局ASD規畫新版企業資安指引,將取代Essential Eight框架
新聞澳洲通訊局(Australian Signals Directorate,ASD)正推動新版企業資安指引架構。ASD旗下澳洲網路安全中心(Australian Cyber Security Centre,ACSC)於6月15日發布公告,宣布針對Essential Eight資安框架的演進展開公開諮詢,第一階段將推出Essentials系列的企業IT指引Essentials for enterp…
Trump-Shuttered Climate Change Site Now Back Online In Nonprofit Hands…
Trump-Shuttered Climate Change Site Now Back Online In Nonprofit Hands https://news.slashdot.org/story/26/06/29/0115229/trump-shuttered-climate-change-site-now-back-online-in-nonprofit-hands?utm_sourc…
Malaysia ponders regulating management of IP addresses
Wants to revive the lost art of the National Internet Registry, which APNIC has deprecated and isn’t keen to bring back The government of Malaysia has commenced a consultation on whether it should reg…
禁令擋不住青少年上社交媒體,澳洲將平臺罰款提高一倍
新聞澳洲政府周日(6/28)宣布,將修法強化全球首創的社交媒體最低年齡制度,把平臺違反未滿16歲禁用規定的最高罰款,從4,950萬澳元提高至9,900萬澳元(約新臺幣19億元),並賦予澳洲網路安全監管機關(eSafety Commissioner)更大的調查權限,以要求平臺提出阻止未成年人開設帳號的證據。澳洲於2024年通過《線上安全修正(社交媒體最低年齡)法》(Online Safety Ame…
緬甸AYA Bank證實舊系統遭駭,駭客組織LAPSUS$宣稱竊取120 GB資料
新聞銀行舊版應用程式安全成焦點,在6月25日,緬甸主要私人銀行之一的伊洛瓦底銀行(AYA Bank)透過公司網站及臉書粉絲專頁發布資安公告,證實其舊版應用程式入口網站遭到未經授權存取,導致部分非財務性質的申請紀錄外洩。AYA Bank在聲明中強調,銀行的核心金融系統、AYA Pay支付系統及信用卡與金融卡管理系統,均未與受此事件影響的舊版入口網站直接連線,因此核心業務未受波及。銀行表示目前所有財務…
Open VSX出現GlassWorm蠕蟲變種GlassWASM
新聞具自我散布能力的蠕蟲GlassWorm從去年10月開始活動,並在Visual Studio Code(VS Code)、Open VSX延伸套件市集橫行,然而就在上個月資安公司CrowdStrike與Google合作,破壞此蠕蟲程式的基礎設施後,近期已出現變種版本。資安公司Socket於6月16日指出,他們在Open VSX發現兩個有問題的VS Code延伸套件exargd/vsblack@0…
美國PQC行政命令將以政府採購推動產業升級
新聞美國總統川普於6月22日簽署行政命令,要求聯邦政府加速推動後量子密碼學(Post-Quantum Cryptography,PQC)遷移,並設定2030年為重要里程碑。網路基礎設施與雲端服務業者Cloudflare認為,這項政策背後目的之一,是藉由聯邦採購帶動供應商與整體產業升級。該行政命令要求各聯邦機關盤點高價值資產(high value asset)及高影響系統(high impact s…
Australia investigating five social media giants for not enforcing ban on kids
Australia’s government has decided to double the fines it can levy companies that don’t take appropriate steps to enforce the country’s ban on children under 16 accessing social media – and said Faceb…
美國政府傳部份解除Anthropic Claude最強大模型的出口管制
新聞美國媒體Politico、CNBC等報導,美國商務部上周五收回部份禁止Anthropic Claude最新模型技術出口的命令,允許其向約100多家政府及企業組織提供Mythos模型。CNBC報導指出,美國商務部致函Anthropic共同創辦人Tom Brown說明其決定。美國商務部長Howard Lutnick在信中說,他認為已經有適當安全防護,已允許特定信賴合作夥伴存取Claude Myth…
OpenAI預覽GPT-5.6新增代理人協同、max推理等級,先對部份合作夥伴釋出
新聞OpenAI上周五(6/26)預覽最新模型GPT-5.6系列,包含旗艦模型Sol、適用日常業務的標準模型Terra及低價版本Luna。美國政府要求下,最新GPT-5.6模型僅提供給一小部份合作夥伴,OpenAI預計未來幾個星期進一步擴大提供給更多組織。GPT-5.6家族中,Sol號稱是OpenAI歷來最強模型,它在程式碼撰寫、生物與網路安全方面的代理能力尤為優越。Terra效能與前代GPT-5…
中國駭客從事攻擊行動StrikeShark,利用惡意軟體SharkLoader、已知漏洞於受害主機植入Cobalt Strike
新聞曝露於網際網路的應用程式伺服器,往往是駭客偏好下手的目標,若是廠商推出修補程式或更新軟體來防堵資安漏洞,企業組織尚未套用,攻擊者就能用來滲透這些應用程式伺服器並建立初期的入侵管道。資安公司卡巴斯基近日揭露中國駭客的攻擊行動StrikeShark,這些駭客利用名為SharkLoader的惡意程式,企圖於受害組織植入Cobalt Strike的Beacon,受害範圍包含臺灣政府機構、印尼外交機構,…
Palo Alto Networks參與企業開源軟體供應鏈安全服務Project Lightwell
新聞5月底IBM與紅帽(Red Hat)宣布,推出企業開放原始碼軟體供應鏈安全服務Project Lightwell,此服務延伸兩家公司在Red Hat Enterprise Linux(RHEL)、OpenShift等企業開源平臺上的維護模式,將原本針對平臺內開放原始碼元件提供的生命週期管理、漏洞修補驗證與發布工程(release engineering),擴大到企業應用程式常用的第三方開放原始…
PQC準備度研究顯示近9成SSH伺服器尚未具備後量子安全能力
新聞網路資產管理與資安廠商Forescout旗下研究團隊Vedere Labs於6月24日發布後量子密碼學(Post-Quantum Cryptography,PQC)採用研究,指出隨著量子運算可能在未來數年威脅現行公開金鑰密碼系統,企業需要及早盤點加密資產,規畫PQC遷移的工作。部分專家預期Q-Day最快可能在2029年到來,留給企業準備的時間已越來越有限。Forescout分析超過1.6億臺網…
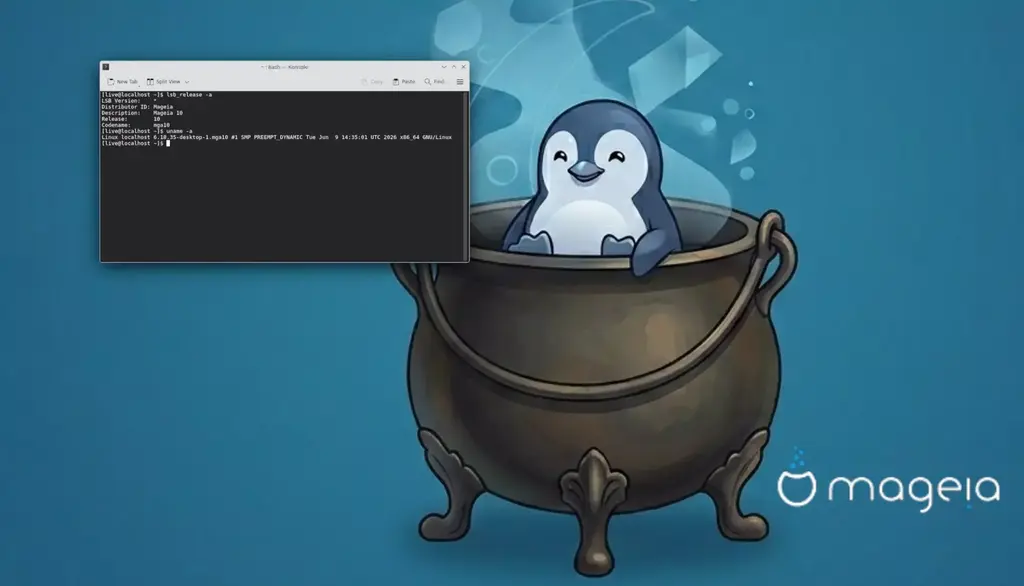
Mageia 10 Released For This Linux Distribution Carrying On The Mandrake Legacy
Mageia 10 Released For This Linux Distribution Carrying On The Mandrake Legacy Mageia 10 ISOs are now available for this Linux distribution long ago derived from Mandriva Linux and in turn the legenda…
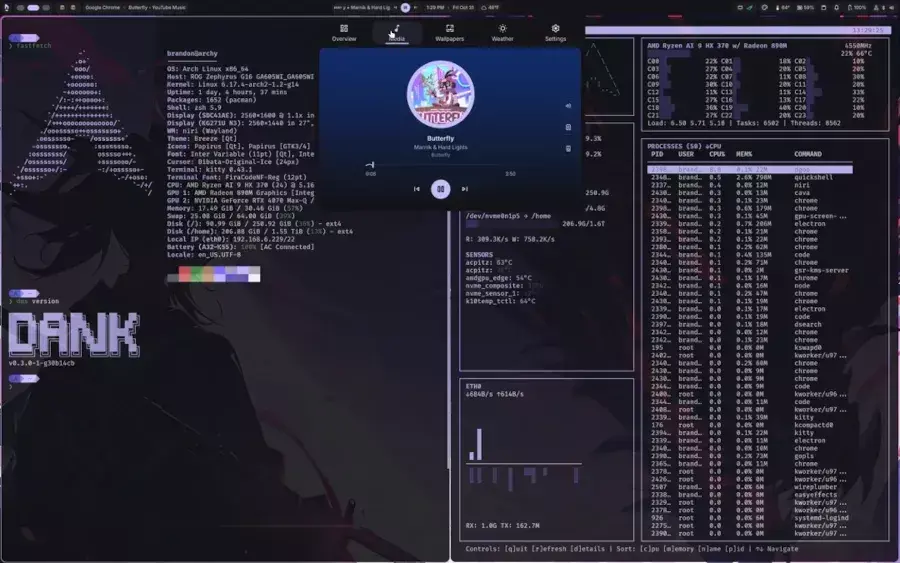
Arch Linux's Archinstall 4.4 Adds Dank Material Shell + Niri Desktop Option
Arch Linux's Archinstall 4.4 Adds Dank Material Shell + Niri Desktop Option Ahead of the July 2026 ISO refresh for Arch Linux, a new Archinstall 4.4 release has been tagged for this text-based and ver…
Microsoft Slammed for Building Copyright-Infringing Supercomputer for OpenAI in…
Microsoft Slammed for Building Copyright-Infringing Supercomputer for OpenAI in New Court Filing https://yro.slashdot.org/story/26/06/28/2256226/microsoft-slammed-for-building-copyright-infringing-sup…
Spain-Backed Fund Joins FOSSA's Sovereign Satellite Communications Push…
Spain-Backed Fund Joins FOSSA's Sovereign Satellite Communications Push https://science.slashdot.org/story/26/06/28/222254/spain-backed-fund-joins-fossas-sovereign-satellite-communications-push?utm_so…
China's AI Matches Anthropic in Cybersecurity, Causing Worry Over US…
China's AI Matches Anthropic in Cybersecurity, Causing Worry Over US Restrictions https://slashdot.org/story/26/06/28/1922225/chinas-ai-matches-anthropic-in-cybersecurity-causing-worry-over-us-restric…
 iThome
Bot
·