Mold 3.0 High Speed Linker Released Following Rust Rewrite
Mold 3.0 High Speed Linker Released Following Rust Rewrite The Mold high speed linker alternative to the likes of GNU Gold/LD and LLVM LLD recently has been going through a rewrite from C++ to Rust as…
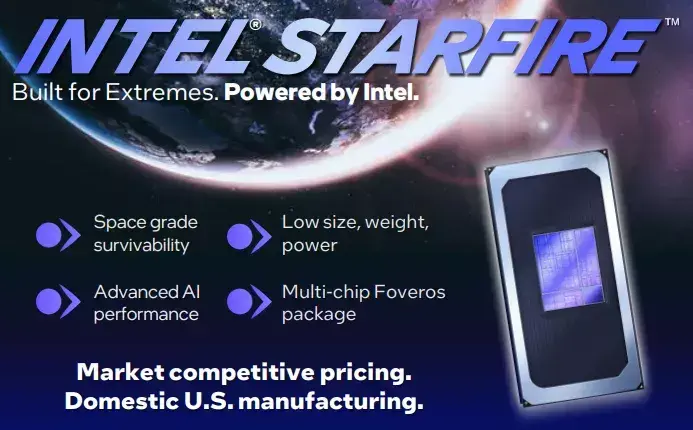
Linux 7.4 Continues Preparing For Intel's Rugged Panther Lake
Linux 7.4 Continues Preparing For Intel's Rugged Panther Lake Back in May we spotted a Linux patch adding "Panther Lake R" as a rugged version of Panther Lake intended for "use in harsh environments".…
【資安日報】10月5日,微軟揭露2026年國家級駭客威脅較兩年前更嚴峻,臺灣遭遇事件數躍居全球第三
新聞本日新聞焦點 ● 微軟揭2026國家級駭客活動,臺灣、日本事件數居全球第三、第四 ● 中國網路間諜TA419鎖定美國AI政策圈,假冒前白宮官員進行網釣 ● 英國示警中國情報機構藉資助AI、資安等研究,提升間諜技術能力 ● 川普與OpenAI等科技巨頭簽署AI安全協議,引進外部獨立稽核 ● 管理員下AI提示出錯,致美珍香洩露近10萬會員資料 資安新聞總覽 中國相關網路間諜TA419鎖定美國AI政…
勒索軟體Warlock鎖定水資源與電信產業,利用SharePoint漏洞攻擊
新聞去年中國駭客組織Storm-2603(Longlegs)因從事勒索軟體Warlock活動的過程裡,濫用SharePoint零時差漏洞ToolShell(CVE-2025-49704、CVE-2025-49706、CVE-2025-53770、CVE-2025-53771)而被微軟點名,成為全球關注的焦點;近期有資安公司警告,這些駭客的活動仍持續出現,目標轉向特定語系國家的關鍵基礎設施、政府機關…
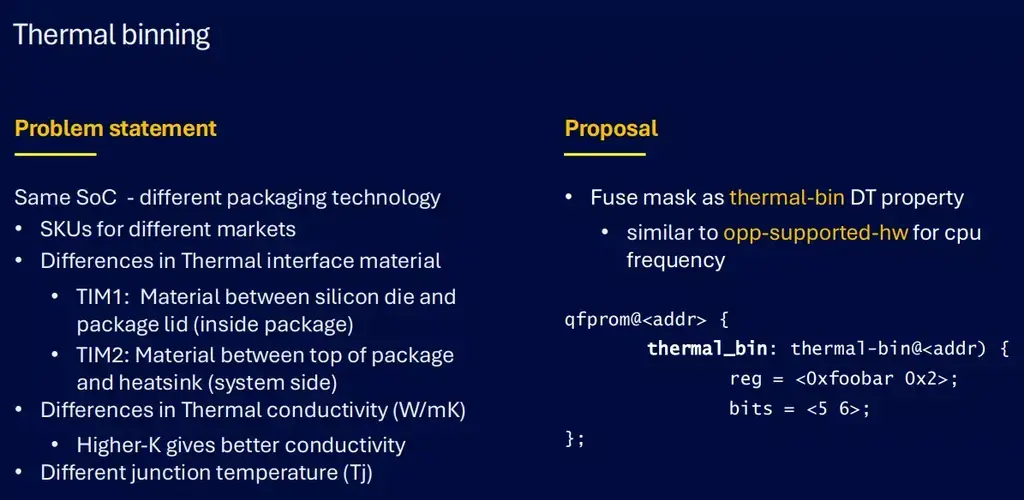
Qualcomm Patching Linux For Hardware Thermal Binning To Benefit Snapdragon X…
Qualcomm Patching Linux For Hardware Thermal Binning To Benefit Snapdragon X Laptops A new patch series sent out from Qualcomm that aims to help at least the Snapdragon X series laptops is hardware-bi…
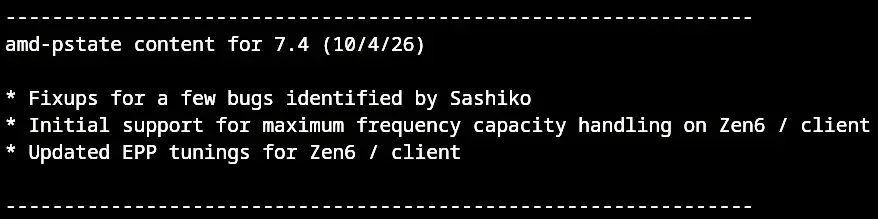
Linux 7.4 AMD P-State Driver Will Be Ready For Ryzen Zen 6 CPUs
Linux 7.4 AMD P-State Driver Will Be Ready For Ryzen Zen 6 CPUs With the upcoming Linux 7.4 kernel the necessary changes to the AMD P-State driver are set to land for properly supporting the upcoming …
AI資料中心擴建爭議升高,Amazon加碼逾10億美元回應地方疑慮
新聞Amazon公布新的資料中心營運與社區承諾,回應近期資料中心擴建引發的電力、用水及地方社區疑慮。未來5年將在美國資料中心所在地額外投入超過10億美元,用於教育、職業訓練及能源與用水改善,Amazon也表示,今後不再與資料中心專案合作的政府機關簽署保密協議,並將每年公開能源與用水等營運資料。 近年AI運算需求推升美國資料中心建設,電力、用水、電網升級成本及環境影響也逐漸成為地方社區關注議題。AW…
Brighter isn't better and more is less. The AI slowdown is nigh, no matter who says what
There has been much chilly weather in the sunny meadowlands of AI futures. Fortunately, to use an indecently inappropriate adverb, the rest of the world isn’t really looking, being too busy chewing it…
資安署針對GitLab滿分漏洞利用攻擊提出警告
新聞9月上旬GitLab開發團隊修補CVSS嚴重程度達到10分滿分的資安漏洞CVE-2026-85706,漏洞公布不到一天就開始出現嘗試利用的活動,在美國網路安全與基礎設施安全局(CISA)表示已遭積極利用後,我國政府近期也提出警訊,呼籲各界應儘速採取行動防範相關威脅。 到了9月底,資安廠商Fortinet警告此漏洞已出現大規模利用活動,10月2日數位發展部資通安全署也特別為此發布公告,警示CVE…
Roundcube已知SQL注入弱點遭到利用
新聞加拿大網路安全中心於9月下旬,更新一則郵件伺服器Roundcube資安公告的內容,指出他們根據開源的情資報告,得知今年5月修補的資安漏洞CVE-2026-48842遭到實際利用,呼籲管理人員要根據Roundcube提供的指引,套用必要的更新程式。由於最近幾年不時傳出國家級駭客針對該郵件系統發動攻擊,因此這項公告更新相當值得留意。 CVE-2026-48842為預先身分驗證型態的SQL注入漏洞,…
What people say about their file infrastructure once the badge comes off
Most senior infrastructure people could tell you what they would do with their file estate if they were starting again. Far fewer will tell you what they actually did, because the honest version tends…
After Siemens Re-Licenses OpenRadioss, Rocky Linux Announces Open-Source Fork…
After Siemens Re-Licenses OpenRadioss, Rocky Linux Announces Open-Source Fork https://news.slashdot.org/story/26/10/05/0451252/after-siemens-re-licenses-openradioss-rocky-linux-announces-open-source-f…
連鎖餐飲服務公司安心委外平臺疑個資外洩
新聞經營摩斯漢堡的連鎖餐飲服務公司安心(1259)於10月1日,在股市資訊公開觀測站發布重大訊息,表示該公司接獲少數消費者反映,疑似第三方不當從委外廠商管理的平臺取得個資,然後透過電子郵件聯繫他們。對此,該公司表示已責成委外廠商立即進行相關修補改善,並啟動應變作業,安心強調,本起事故與他們自有的MOS訂餐App系統無關。 針對此次事故可能造成的影響,安心表示對公司財務與業務無重大影響。而對於消費者…
Anthropic投入1億美元培訓萬名工程師,強化企業Claude部署能力
新聞Anthropic周五(10/2)宣布推出Claude Frontier Academy,並投入1億美元培訓企業AI人才,目標在2027年底前培養1萬名前線部署工程師(Frontier Deployed Engineers,FDE),協助企業將Claude導入實際工作流程與正式生產環境。首批學員來自Accenture、Bain、Capgemini、Deloitte、McKinsey、Morga…
Buyer missed one option and got 1% of the cable they needed
Every Monday morning The Register kicks off proceedings by asking the same question – “Who, Me?” – the title of the reader-contributed column in which you share your tales of the occasions on which yo…
大量自動化無效通報湧入,Google暫停開源軟體產品漏洞獎勵計畫
新聞Google漏洞賞金獵人平臺Bug Hunters上周五(10/2)宣布,已暫停接收開源軟體漏洞獎勵計畫(Open Source Software Vulnerability Rewards Program,OSS VRP)的產品漏洞通報,但仍持續受理開源軟體供應鏈相關漏洞;涉及Google Cloud產品的開源程式碼庫,則可透過Cloud VRP接受相關產品漏洞通報。 OSS VRP是Goo…
微軟發布2026數位防禦報告,臺灣上半年遭網路威脅影響排名升至全球第4名
新聞盤點最新全球資安威脅態勢的微軟2026數位防禦報告,除了公布過去一年國家級駭客活動的統計分析,也揭露今年上半年的全球威脅焦點。報告顯示,臺灣客戶遭受網路威脅的影響程度排名全球第4,較去年報告的全球第10明顯上升;另一方面,從產業與領域來看,政府機關與公共服務受到威脅影響最為嚴重,IT產業則排名第二。 先從各國受威脅情形來看,微軟觀察到,在2026年上半年,美國客戶微軟比較2025年與2026年…
FBI Detains Teenager Linked to Group That Stole Data on 5,000 FBI Employees…
FBI Detains Teenager Linked to Group That Stole Data on 5,000 FBI Employees https://yro.slashdot.org/story/26/10/05/0355256/fbi-detains-teenager-linked-to-group-that-stole-data-on-5000-fbi-employees?u…
Citrix修補NetScaler阻斷服務漏洞
新聞10月4日Citrix發布資安公告,揭露影響NetScaler ADC與NetScaler Gateway的漏洞CVE-2026-88779,此為記憶體溢位產生的弱點,有可能會導致服務中斷(DoS),CVSS v4.0嚴重程度評為8.7分,影響本地建置的NetScaler系統,以及採用NetScaler執行個體建置的Secure Private Access Hybrid,也同樣會受到影響。該…
AI導致低品質報告氾濫,arXiv將限制報告每月提交最多2篇
新聞由於AI生成的低品質報告氾濫造成管理負擔,知名論文發布平臺arXiv上周更新論文發布規範,限制每個月每人僅能提交最多2篇論文,而審稿論文最多只能有3篇論文。 arXiv平臺接收的論文是志願者擔任審查委員,他們過去也有投稿篇數限制,每人審查中論文限制為3篇,但執行主要取決於審查委員個人。但隨著AI工具愈來愈進步且愈容易取得,實施硬性篇數限制變得有必要。arXiv於10月1日正式更新投稿速率限制,…
 Phoronix@masto.ai
·