Google調整Android與Chrome漏洞獎勵,降低部分獎金並取消加碼
新聞Google調整Android與Google裝置VRP,以及Chrome VRP這兩項漏洞獎勵計畫,保留零點擊完整攻擊鏈與瀏覽器程序完整攻擊鏈等高階獎勵,但降低部分獎金並取消特定加碼項目,同時把獎勵與審查重點放在較難由AI自動化工具找出的高影響漏洞。Android漏洞保留最高150萬美元獎勵級距,適用於零點擊完整攻擊鏈,且能攻陷Pixel Titan M2安全晶片並具持續性的漏洞,若同樣是零點…
OpenAI公布GPT-5.5 Instant,降低幻覺,減少嚕嗦、提升個人化回應
新聞OpenAI週二(5/5)公布輕量模型GPT-5.5 Instant,強調較前代模型降低一半幻覺,回應更簡潔。此外也可利用過去對話或連結Gmail來提升個人化回應。GPT-5.5 Instant旨在取代5.3 Instant,大幅提升事實準確率、數理與視覺分析能力更強、回答也更簡練,能協助日常所有任務。根據OpenAI公司內部的測試,新模型在醫學、法律和財務等關鍵領域上的回應幻覺比GPT-5.…
India orders infosec red alert in case Mythos sparks crime spree
Securities regulator urges market players to develop new strategies and nail cyber-basics before AI models fuel mass attacksIndia’s Securities and Exchange Board has advised participants in the nation…
Linux核心漏洞Copy Fail可突破Kubernetes防護機制
新聞資安公司Theori上週揭露嚴重性達到7.8分的Linux核心弱點Copy Fail,此漏洞可被用於本機權限提升(LPE),已被登記為CVE-2026-31431列管,由於該漏洞影響2017年以後發行的所有Linux版本,因此格外受到重視,繼微軟警告攻擊者可能藉此滲透雲端Linux工作負載與Kubernetes叢集後,有開發人員指出,此漏洞能直接突破Kubernetes的預設防護機制。荷蘭De…
【臺灣資安大會直擊】看不見的國土保衛戰,調查局長陳白立揭開臺灣「第五領域」的資安攻防全貌
新聞當全球地緣政治與數位科技高度交織,國家安全的定義,也正在被重新改寫。過去,人們談論國土防衛,多半聚焦於陸、海、空與太空;但在政府治理、金融交易、交通運輸、醫療系統與產業供應鏈全面數位化後,虛擬空間已不再只是技術延伸,而是國家主權與社會運作不可分割的一部分。在「臺灣資安大會CYBERSEC 2026」主題演講中,法務部調查局長陳白立以「全社會韌性:調查局在資安領域扮演的關鍵角色」為題,完整揭示臺…
駭客冒充甫推出的DeepSeek V4散布惡意軟體
新聞4月24日中國AI公司深度求索(DeepSeek)發布新一代語言模型DeepSeek V4,然而駭客也假借該模型的名義,向使用者散布惡意程式。微軟威脅情報團隊於職場社群網站LinkedIn提出警告,他們在DeepSeek V4推出的數個小時之後,看到有人假冒此模型的名義設置GitHub儲存庫,導致有使用者下載了竊資軟體Vidar與惡意代理伺服器程式GhostSocks。對此,GitHub已關閉…
Fedora Yet To Decide On x86_64-v3 Packages For Fedora Linux 45
Fedora Yet To Decide On x86_64-v3 Packages For Fedora Linux 45 Last month a Fedora Linux change proposal was shared proposing that Fedora 45 be built with x86_64-v3 packages to complement the generic …
中國駭客濫用OpenClaw自動化串接攻擊流程,後端記錄逾4.5萬次漏洞利用嘗試
新聞資安業者SOCRadar揭露中國駭客使用自動化攻擊與資料蒐集基礎設施,透過OpenClaw與代號paperclip的集中式後端,將偵察、漏洞利用、憑證蒐集、後門部署與金流驗證串接成自動化流程。研究人員表示,其後端資料顯示該基礎設施記錄約4.5萬次漏洞利用嘗試,也會追蹤惡意酬載執行與命令驗證結果,讓攻擊者能掌握從漏洞利用到金流驗證的流程。OpenClaw是一套可自架的AI代理閘道,可連接聊天介面…
新網釣攻擊手法ConsentFix v3能自動化攻擊Azure環境
新聞去年12月,經營瀏覽器防護的資安公司Push Security揭露網釣攻擊手法ConsentFix,此手法結合了ClickFix社交工程與OAuth同意授權的釣魚,目的是挾持使用者的微軟帳號。由於ConsentFix的攻擊流程都在瀏覽器進行,不需像ClickFix接觸端點電腦的作業系統,而不易被偵測及封鎖,當時俄羅斯駭客APT29將其用於實際攻擊。然而,近期駭客發展出新的ConsentFix變…
Flatpak 1.17.7 To Track The Age Of Configurations For Providing Much Better…
Flatpak 1.17.7 To Track The Age Of Configurations For Providing Much Better Performance Flatpak 1.17.7 is now available for continuing to advance open-source app sandboxing and distribution on the Lin…
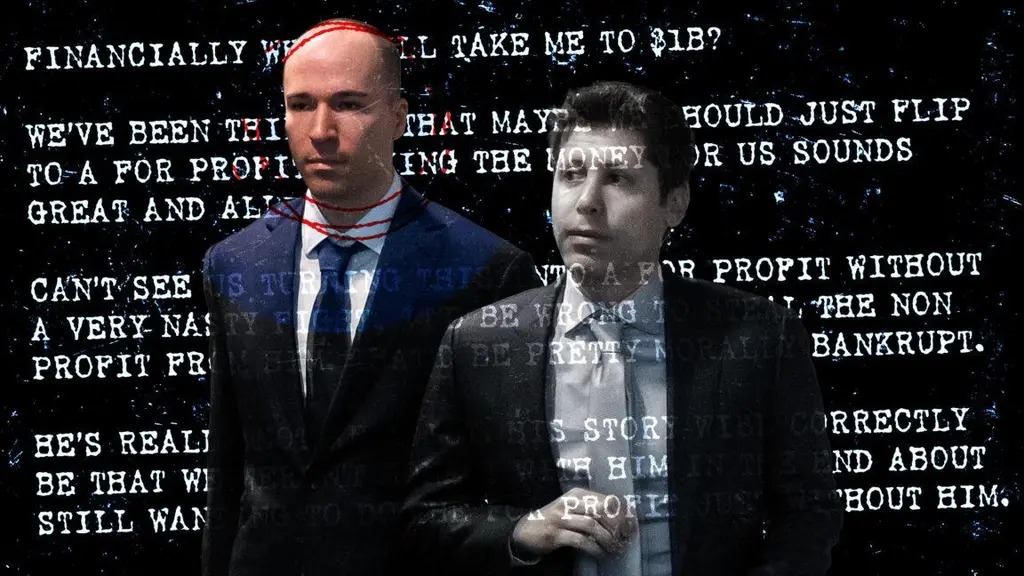
OpenAI president explains to jury why his diary entries sound greedy
OpenAI president explains to jury why his diary entries sound greedy Elon Musk argued the journals show the moment when OpenAI abandoned its mission. https://arstechnica.com/tech-policy/2026/05/openai…
Microsoft gives up on Xbox Copilot AI…
Microsoft gives up on Xbox Copilot AI https://www.theverge.com/games/924551/microsoft-xbox-ceo-copilot-ai-asha-sharma
Apple Agrees To Pay iPhone Owners $250 Million For Not Delivering AI Siri…
Apple Agrees To Pay iPhone Owners $250 Million For Not Delivering AI Siri https://yro.slashdot.org/story/26/05/05/2244236/apple-agrees-to-pay-iphone-owners-250-million-for-not-delivering-ai-siri?utm_s…
Anthropic comes for the midmarket software spend
Backed by private equity and banking giants, it will build custom AI systems for business bottlenecksThere’s gold in midmarket IT spend, and Anthropic - backed by private equity and banking heavyweigh…
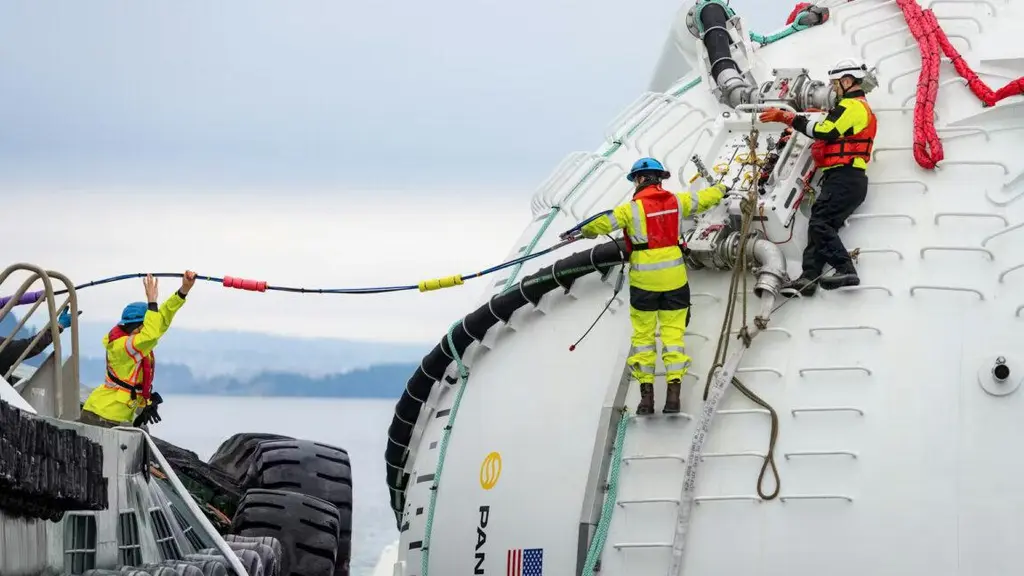
Silicon Valley bets on floating AI data centers powered by ocean waves
Silicon Valley bets on floating AI data centers powered by ocean waves Panthalassa aims to test floating AI computing nodes in the Pacific in 2026. https://arstechnica.com/ai/2026/05/silicon-valley-be…
Coinbase Lays Off Nearly 700 Workers In 'AI-Native' Restructuring…
Coinbase Lays Off Nearly 700 Workers In 'AI-Native' Restructuring https://slashdot.org/story/26/05/05/1823200/coinbase-lays-off-nearly-700-workers-in-ai-native-restructuring?utm_source=rss1.0mainlinka…
OpenAI exec says company hopes to burn $50B of somebody else's money on compute this year
If the numbers are large enough, perhaps we won't question the mathAn executive for ChatGPT maker OpenAI said in court testimony on Tuesday that the AI model developer expects to burn $50 billion on c…
Google Home’s Gemini AI can handle more complicated requests…
Google Home’s Gemini AI can handle more complicated requests https://www.theverge.com/tech/924755/google-home-gemini-3-1-upgrade
Apple agrees to pay iPhone owners $250 million for not delivering AI Siri…
Apple agrees to pay iPhone owners $250 million for not delivering AI Siri https://www.theverge.com/tech/924706/apple-iphone-siri-intelligence-class-action-lawsuit-settlement
Google DeepMind Workers Vote To Unionize Over Military AI Deals…
Google DeepMind Workers Vote To Unionize Over Military AI Deals https://tech.slashdot.org/story/26/05/05/1817252/google-deepmind-workers-vote-to-unionize-over-military-ai-deals?utm_source=rss1.0mainli…
 iThome
Bot
·