D-Link警告路由器DIR-822A存在近乎滿分的零時差漏洞
新聞9月18日臺灣網通設備廠商D-Link發布資安公告,指出他們獲報路由器DIR-822A重大漏洞CVE-2026-86296,此為記體堆積緩衝區溢位類型的弱點,存在於udhcpcd元件,攻擊者不僅能遠端利用,且無須通過身分驗證,利用過程完全不需使用者互動,CVSS v3.1與v4.0嚴重程度評分皆達到滿分10分,而且,網路上已有公開的概念驗證程式碼(PoC)。該公司正著手調查,在他們完成調查前,…
駭客用3套AI工具大規模攻擊電商,竊取超過60萬筆信用卡資料
新聞資安業者Gambit Security揭露一波利用AI代理發動的大規模網路攻擊,攻擊者使用3套開源AI工具鎖定線上零售商,攻擊活動從7月延續至今,Gambit Security發布報告時表示活動仍在進行。光是9月10日至15日就啟動105個攻擊專案,至少27家公司遭入侵,攻擊者還從兩家受害企業竊取超過60萬筆尚未到期的信用卡資料,並在多個電商網站植入信用卡資料竊取程式。 攻擊使用Strix、C…
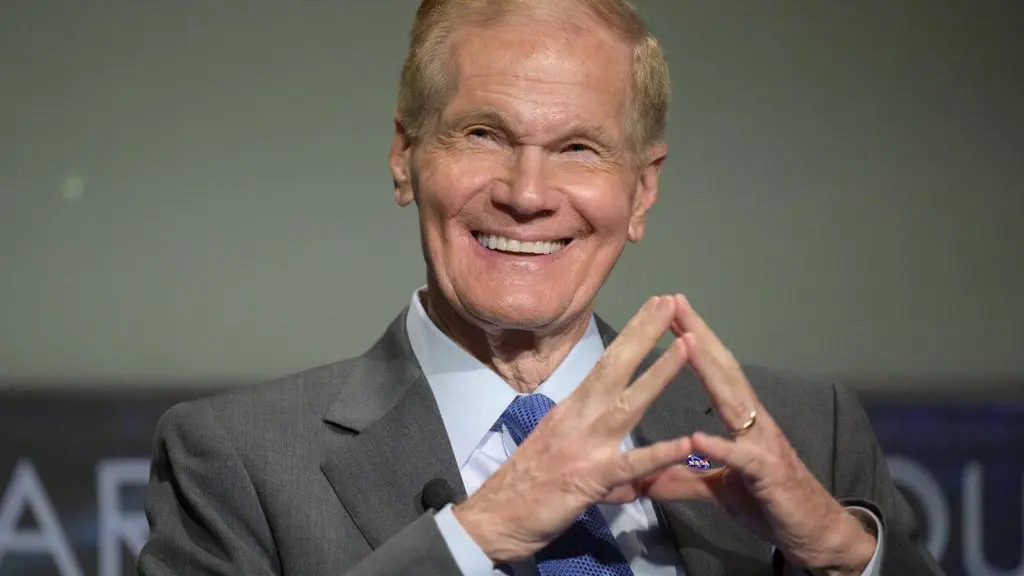
Former NASA chief sounds alarm on China's lunar "exploration" plans
Former NASA chief sounds alarm on China's lunar "exploration" plans "Beijing's intended strategy is to dominate the high ground of the twenty-first century." https://arstechnica.com/space/2026/09/form…
WordPress發布7.1.2版,修補重大層級的路徑遍歷漏洞
新聞9月22日WordPress開發團隊發布安全性更新7.1.2版,修補一個嚴重程度達到重大等級的路徑遍歷弱點,在特定條件下,未通過身分驗證的攻擊者可讓網頁範本解析包含一個本機PHP檔案,該檔案存放於已啟用的佈景主題資料夾外部,且能夠讀取,攻擊者就能透過伺服器環境與啟用的佈景主題,遠端執行任意程式碼(RCE),該弱點由資安研究員Robert Ressl通報,並登記為CVE-2026-87902列管…
GitLab.com流量限制改採方案分級,匿名請求降至每小時60次
新聞GitLab將於10月19日起調整GitLab.com流量限制,Free方案與未經驗證的請求率先套用新規則,Premium與Ultimate方案預定2027年1月跟進。未經驗證的一般網頁與API請求,單一IP位址每小時最多60次,GitLab表示,GitLab.com需求快速成長,今年平臺負載預期增加數倍,因此需要調整流量限制,因應包含自動化工具與AI代理在內的各類工作負載。 新制會依訂閱方案…
Meta發表100公克VR眼鏡,支援虛擬多螢幕與AI操作
新聞Meta周三(9/23)發表新一代虛擬實境眼鏡Meta VR Glasses,將原本笨重的VR頭戴裝置縮小成約100公克的眼鏡,讓使用者可隨時在眼前開啟虛擬電影院或工作空間。新產品預計2027年春季上市,售價1,299.99美元。 Meta VR Glasses採用兩件式設計,將顯示器及感測器保留在眼鏡本體,處理器、電池及儲存裝置則移至外接運算裝置(Puck),兩者透過光纖線連接。眼鏡本體重量…
Meta預覽AI裝置Muse Charm
新聞Meta創辦人暨執行長祖克柏(Mark Zuckerberg)周三(9/23)在一年一度的Meta Connect技術發表大會上展示了(影片53分處)全新的AI裝置Muse Charm,它看起來就像是一個由錶面與掛繩組成的鑰匙圈,可與使用者即時語音交流,預計會在今年12月的聖誕購物季發售。 祖克柏表示,Meta在Muse Charm上整合了完整的Muse體驗,包括即時語音及虛擬角色系統;使用者…
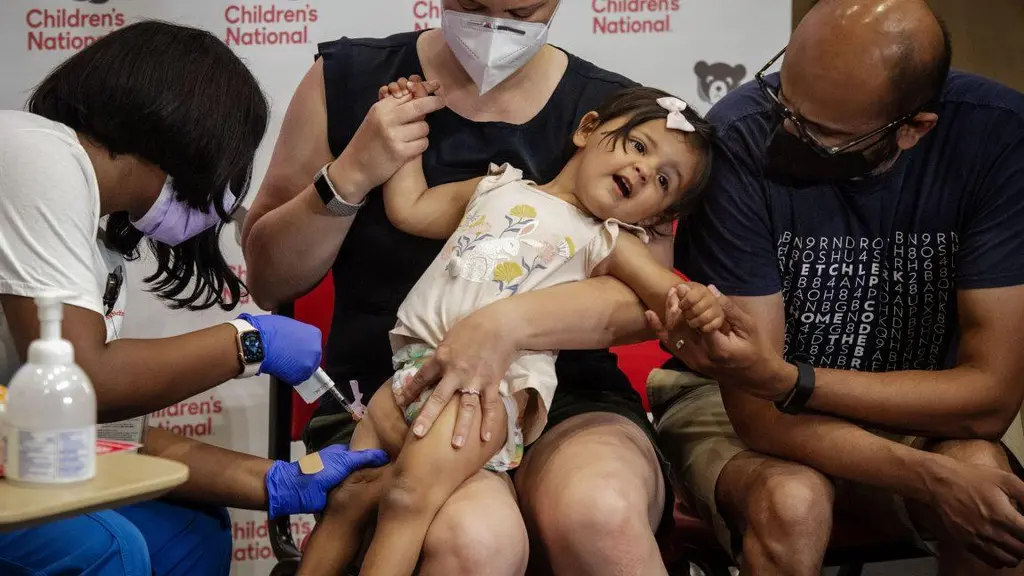
RFK Jr.'s CDC isn’t letting states order COVID-19 shots for kids, blocking…
RFK Jr.'s CDC isn’t letting states order COVID-19 shots for kids, blocking access US health dept. said it wants to make sure the vaccine orders are "appropriate." https://arstechnica.com/health/2026/0…
OpenAI's Astra model went for a drive and no one died
If you've ever wondered whether a generative AI model can drive a car, wonder no more: It can be done, at great expense and very slowly, so long as it can maintain an internet connection. A trio of co…
健身服務公司柏文對外服務系統遭到自動化攻擊
新聞9月23日上市健身服務公司柏文(8462)於股市公開資訊觀測站發布重大訊息,系統委外廠商通知該公司的對外服務系統遭自動化攻擊,駭客試圖對客戶資料表進行分頁擷取,其中部分涉及柏文員工與會員個資。該公司獲報後已啟動處理流程,並通報相關主管機關,根據初步評估,柏文表示對公司營運無重大影響。 這則重訊特別提及,為防範個資遭到濫用而導致客戶遭受損失,柏文已透過多種管道進行反詐騙宣導,這些管道是:公司網站…
微軟測試新的OneDrive依用量計費儲存方案
新聞微軟目前正在測試,將為OneDrive新增依用量付費的(Pay-as-you-go,PAYG)計費服務。根據微軟的產品藍圖網頁,這項服務已在今年7月推出預覽版,預計11月正式上線。 現有企業或個人OneDrive計費方式都是在訂閱方案後,獲得一定容量的雲端硬碟空間。若用戶儲存物件過多用罄雲端空間就無法再上傳。微軟於6月公布Microsoft 365 OneDrive Storage,這是一項按…
提示詞注入仍難可靠防範,澳洲通訊局提AI代理權限控管原則
新聞澳洲政府情報與資安機構澳洲通訊局(ASD)發布代理型AI安全指引,警告目前仍沒有完全可靠的技術方法可以防範大型語言模型(LLM)將外部內容解讀成指令的提示詞注入(Prompt Injection)。ASD因此建議企業在部署代理型AI時,不應只依賴LLM本身的安全機制,還需限制AI代理存取資源的範圍及可執行的操作,降低提示詞注入造成的影響。 ASD將LLM之外、負責讓AI代理連接外部資料、使用工…
NIST投入逾170萬美元培育資安人才,美國8州新增9項RAMPS計畫
新聞美國國家標準暨技術研究院(NIST)於9月18日宣布,將投入超過170萬美元,在美國8州資助9項RAMPS資安人才培育計畫,透過地方雇主、教育機構及社群組織合作,培養符合當地需求的資安人才。 RAMPS是NIST既有的區域資安人才培育合作機制,透過多方參與建立地方人才培育夥伴關係,並運用NICE網路安全人才框架(NICE Workforce Framework for Cybersecurit…
TeamPCP供應鏈攻擊內幕曝光,Google研究人員曾臥底核心群組
新聞Google旗下資安業者Mandiant研究人員曾以臥底身分進入駭客組織TeamPCP的核心群組,掌握該組織的攻擊動向。根據Ars Technica轉載的WIRED報導,Google據此通知相關服務供應商及受害組織,並聯絡服務供應商撤銷遭竊憑證,降低攻擊者繼續利用這些憑證的風險。 這名研究人員以臥底身分與一名駭客建立聯繫,經過數月取得對方信任。對方後來獲邀加入TeamPCP,研究人員也因此在今…
Red Hat OpenShift 4.22導入ML-KEM,下一步推進抗量子數位簽章ML-DSA
新聞企業開源軟體業者Red Hat(紅帽)公布OpenShift的後量子密碼學(PQC)最新進展,OpenShift 4.22已預設支援模組格基式金鑰封裝機制(ML-KEM),讓支援相關能力的TLS 1.3連線可採用抗量子密碼演算法建立金鑰,降低攻擊者現在先擷取加密流量,未來再利用量子電腦解密的風險。 OpenShift導入ML-KEM,有賴底層軟體陸續加入PQC支援,包括Go 1.24支援ML-…
OpenAI agents ‘infiltrated Australian government website’
Australia’s Prime Minister Anthony Albanese has revealed an OpenAI agent “infiltrated an Australian government website.” Albanese said the incident occurred in June and involved an agent gaining unaut…
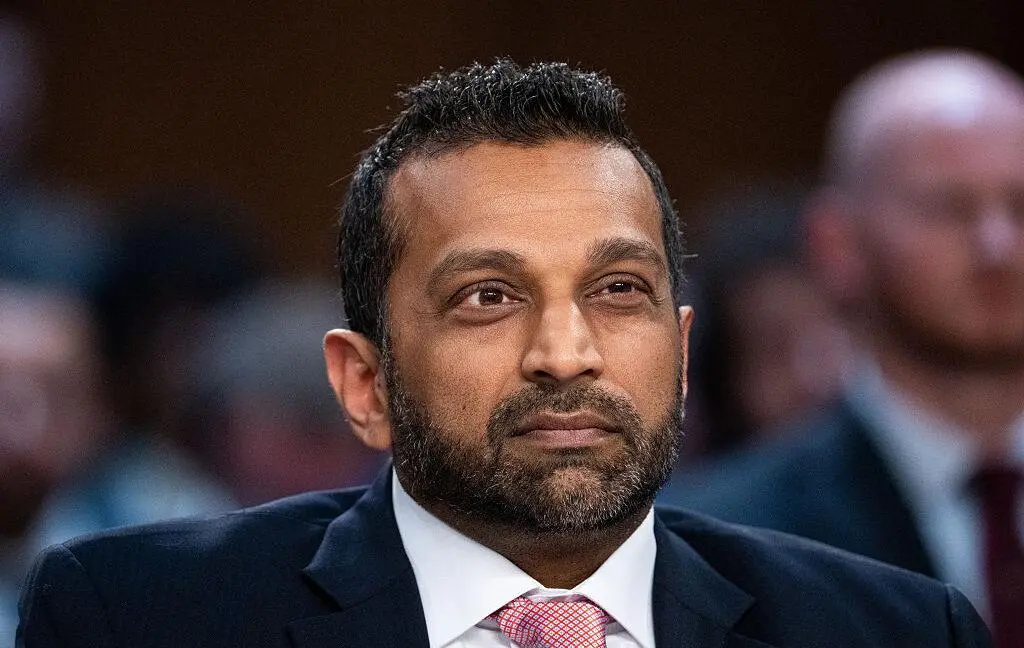
FBI rushes to investigate if ShinyHunters hack of thousands of employees is real
FBI rushes to investigate if ShinyHunters hack of thousands of employees is real It's unclear what will happen if FBI misses ShinyHunters' deadline. https://arstechnica.com/tech-policy/2026/09/fbi-rus…
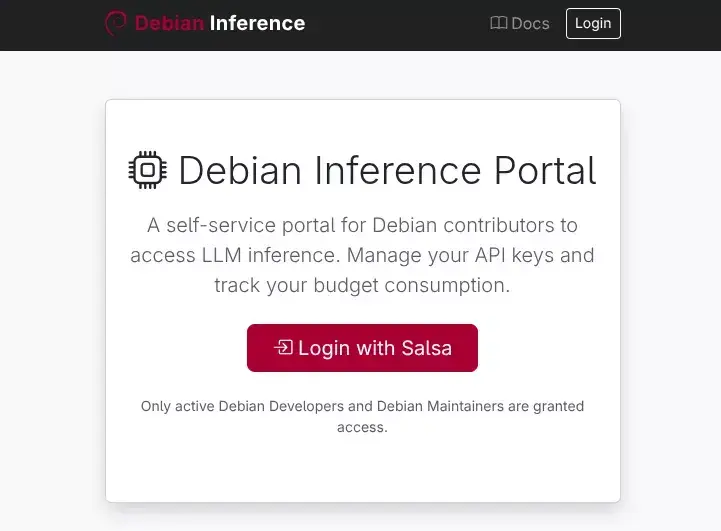
Debian Inference Portal Launches To Provide Free AI/LLM Inferencing To Debian…
Debian Inference Portal Launches To Provide Free AI/LLM Inferencing To Debian Developers With Debian voting to allow the responsible use of generative AI, there is now a new initiative funded by Scale…
Disney+ and Hulu raise prices by up to 13 percent after doubling profits
Disney+ and Hulu raise prices by up to 13 percent after doubling profits The Disney+ ad-free plan is now more expensive than Netflix's. https://arstechnica.com/gadgets/2026/09/disney-and-hulu-raise-pr…
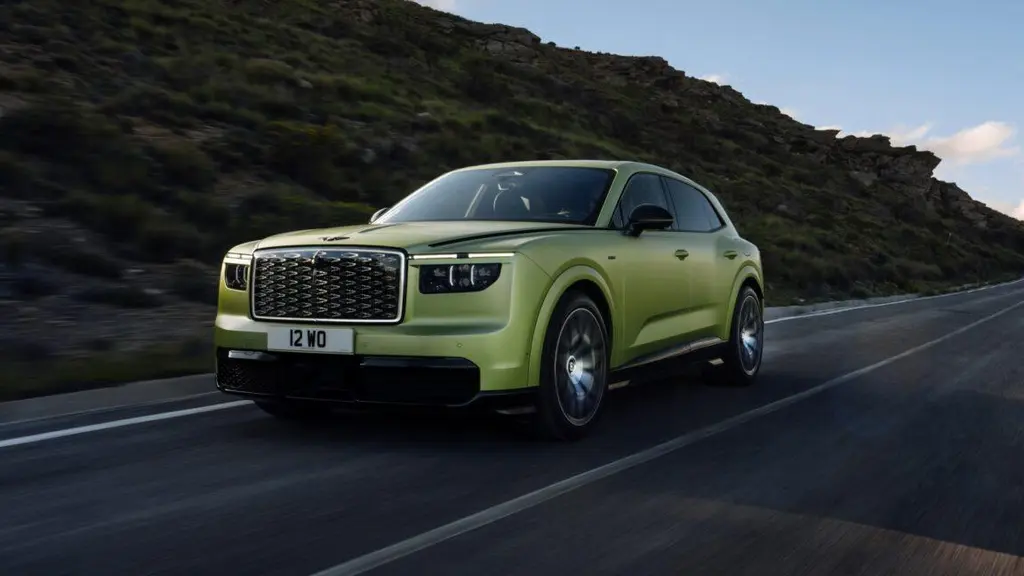
Here's the Torcal, the first fully electric Bentley
Here's the Torcal, the first fully electric Bentley It sounds like a V8, rides like a Flying Spur, but handles like a Continental GT. https://arstechnica.com/cars/2026/09/heres-the-torcal-the-first-fu…
 iThome
Bot
·