NASA Selects Blue Origin As Mars Telecommunications Network Provider…
NASA Selects Blue Origin As Mars Telecommunications Network Provider https://science.slashdot.org/story/26/09/02/0527234/nasa-selects-blue-origin-as-mars-telecommunications-network-provider?utm_source…
Arm in the enterprise is at least three years away, says Broadcom software boss
Arm servers won’t have significant market share in the enterprise for at least three to five years, according to Ram Velaga, the recently installed leader of Broadcom’s software business. That’s unwel…
PaperCut揭露零時差漏洞發現過程,透露攻擊鏈涉及列印管理系統鮮少使用的功能
新聞列印管理系統供應商PaperCut於8月27日,揭露鎖定旗下的PaperCut NG與PaperCut MF系統的零時差漏洞(CVE-2026-82078、CVE-2026-81578)攻擊,迄今已三次發布緊急修補程式,並表明之後還會再發布完整版的更新軟體,這樣的做法極為罕見,會造成IT人員修補疲勞的問題。但為何PaperCut要這麼做?該公司共同創辦人暨執行長Chris Dance本週說明,…
Salesforce強化企業Agent服務,推百套Skills、支援第三方Agent協作,AI Coding也進入Slack
新聞Salesforce日前公布今年冬季產品更新Winter ’27,一口氣揭露15項產品更新,從客服案件處理、預約派工、商品搜尋到軟體開發都有Agent介入,預計10月12日正式推出。 這次Salesforce瞄準Agent執行企業工作流程所需的能力,不只推出100多套可重複使用的Agent Skills,讓不同Agent能調用既有工作能力,還新增支援A2A標準的第三方Agent調度功能,讓旗下…
Anthropic promises zero data retention – but customers must check it worked
Anthropic will provide zero data retention to enterprise customers who have been promised the perk, subject to approval, when using the company's Fable model. With the arrival of new versions of its h…
Cops, CrowdStrike disrupt Sality botnet by poisoning the network and diverting into sinkholes
International law enforcement agencies, working with CrowdStrike and Shadowserver Foundation, have disrupted Sality, a 23-year-old peer-to-peer botnet used to deliver malware to more than 15,000 machi…
Tape still isn’t dead, but shipments slipped by 16 exabytes in 2025
Tape is still not dead, but it’s not in rude health either after shipments slipped by 16 exabytes in 2025. That number comes from the LTO Program – the alliance of HPE, IBM, and Quantum Corp, that tog…
Palo Alto Networks併購Console,擴充AI代理資安能力
新聞資安業者Palo Alto Networks宣布完成併購AI原生平臺Console,並將進一步擴充旗下Cortex資安營運平臺的AI代理能力,讓安全團隊運用AI代理調查資安訊號、排定工作優先順序並採取行動。 Console是一套AI原生IT服務管理(IT Service Management,ITSM)平臺,可讓使用者以自然語言建立AI代理工作流程。AI代理可根據組織相關資訊與脈絡,透過身分管…
Meta推出即時音訊模型Muse Voice Transcribe,Mac按住Fn鍵即可系統級語音輸入
新聞Meta周二(9/1)正式推出由超級智慧實驗室(Meta Superintelligence Labs,MSL)所開發的首個即時音訊感知模型Muse Voice Transcribe。該模型將串流式自動語音辨識、說話者分離(Diarization)與端點偵測(Endpointing)整合於單一模型之中,用戶說話時系統可同步輸出文字,無需等待完整錄音結束後再進行後製處理。 即時音訊感知模型,是一…
為因應零時差漏洞攻擊活動,PaperCut三度發布緊急修補程式
新聞上週列印管理系統供應商PaperCut警告,旗下的PaperCut NG與PaperCut MF系統存在零時差漏洞CVE-2026-82078、CVE-2026-81578,並在兩天內發布兩度緊急修補程式,隨後有多家資安公司揭露相關攻擊活動,美國網路安全與基礎設施安全局(CISA)也表示掌握漏洞遭積極利用的情況。如今PaperCut再度發布更新,並呼籲用戶儘速套用。 9月1日PaperCut更…
John Ternus正式接任蘋果執行長
新聞蘋果本周二(9/1)正式完成備受矚目的執行長交接,由硬體工程資深副總裁John Ternus接替掌舵15年的Tim Cook,成為蘋果新任執行長,Cook則轉任董事會執行董事長。當天蘋果股價上漲了2.61%,以325.13美元作收。 現年51歲的Ternus自2001年加入蘋果產品設計團隊,2013年升任硬體工程副總裁,2021年進入執行團隊擔任硬體工程資深副總裁,在蘋果已服務25年。 Coo…
Apple再促淘汰Intel Mac應用,macOS 27將成Rosetta通用支援最後一版
新聞Apple再次提醒Mac開發者,macOS 27將是Rosetta一般用途支援的最後一版。使用Apple silicon晶片的Mac升級至macOS 27後,仍可透過Rosetta執行僅提供Intel版本的應用程式,但從macOS 28起,除部分舊遊戲外,一般Intel版應用程式將無法繼續執行。 Rosetta是Apple在2020年推出Apple silicon時導入的轉譯環境,讓採用Int…
LZ Experiment Sees Surprising Result In Search For Dark Matter…
LZ Experiment Sees Surprising Result In Search For Dark Matter https://science.slashdot.org/story/26/09/02/0018212/lz-experiment-sees-surprising-result-in-search-for-dark-matter?utm_source=rss1.0mainl…
NSA發布ASIC安全最佳實務,歸納18類威脅強化晶片供應鏈防禦
新聞硬體供應鏈安全已成各國政府關注焦點,美國國家安全局(NSA)近年更是強化半導體晶片層面的布局,該單位於8月25日發布兩份技術報告:ASIC最佳實踐威脅目錄《ASIC Best Practices Threat Catalog》,以及ASIC保證等級1最佳實踐《ASIC LoA1 Best Practices》,主要針對特殊應用積體電路(ASIC)設計與製造流程可能遭遇的蓄意威脅,也提出對應的風…
富驊企業偵測到網路攻擊.緊急啟動應變機制將受影響系統隔離
新聞電腦及週邊設備商富驊企業(5465)於8月30日晚間,在股市公開資訊觀測站發布資安重訊指出,他們偵測到部分資訊系統遭網路攻擊的情況,在偵測到異常後立即啟動資安應變機制,迅速將受影響系統隔離,並採取風險控管措施,同時對全公司資訊系統進行盤點及持續監控,委託外部資安廠商協助系統復原、事件調查,以及相關強化作業。 針對這起事故可能會帶來的影響,富驊根據初步評估的結果表示,沒有個資、機密或重要文件出現…
光電廠杭特遭網路攻擊
新聞上櫃光電廠杭特(3297)在8月31日晚間於股市公開資訊觀測站發布資安重訊,公司資訊系統遭受網路攻擊,目前已啟動資訊安全防禦機制,並委請外部資安技術公司及專家協助處理。不過,此次攻擊的入侵途徑、遭影響的資訊系統,以及是否有資料遭到未授權存取或外洩,杭特目前並未在公告中進一步說明。 對於本次事故可能造成的影響,杭特初步評估,目前對公司營運暫無重大影響。
偉訓部分資訊系統遭網路安全事件,已隔離受影響系統並啟動調查
新聞上市電子零組件廠偉訓(3032)於8月30日晚間,在股市公開資訊觀測站發布資安重訊,表示已偵測到部分資訊系統遭受網路安全事件,在發現異常後立即啟動資安應變機制,隔離受影響的資訊系統並進行風險控管,同時委請外部專業資安廠商協助系統復原及事件調查。 針對本次事故可能會造成的影響,偉訓表示,根據他們的初步調查,此次事件尚未造成個人資料、機密資料或重要文件外洩,對公司營運也沒有重大影響。
24個惡意NPM套件濫用鏡像架釣魚頁,攻擊者可遠端更換轉址目標
新聞資安業者OX Security發現24個惡意NPM套件,攻擊者把仿冒Cloudflare的驗證頁面放進NPM套件,再利用第三方鏡像服務自動同步套件的機制,讓網頁出現在正常的鏡像網站網域下,並將開啟頁面的使用者導向其他網站。後期版本還能從遠端取得轉址網址,攻擊者不必重新發布套件,就能隨時更換使用者最後前往的網站,可進一步用於ClickFix或其他釣魚攻擊。 NPM是JavaScript開發常用的…
OpenClaw 2.0擴充跨裝置與雲端代理工作,團隊可直接接手既有任務
新聞開源AI代理平臺OpenClaw推出2.0版本,重新調整初次安裝與瀏覽器操作介面,並擴充AI代理工作的執行方式。使用者可將正在進行的工作連同相關檔案,移至其他已配對裝置或雲端工作節點繼續執行,團隊成員也能加入既有工作,在保留原有對話脈絡下共同處理或接手任務。 OpenClaw 2.0修改範圍涵蓋安裝、訊息、記憶、技能、模型、自動化、瀏覽器與原生App、外掛及安全機制。官方表示,本次版本共有93…
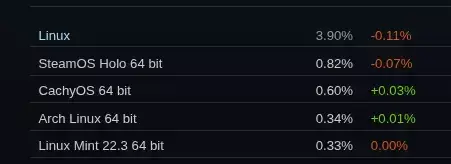
Steam On Linux Dips Below 4% For August
Steam On Linux Dips Below 4% For August Valve just published the Steam Survey results for August 2026. After jumping above 4% in July, in August it fell back below that threshold. Meanwhile CachyOS co…