Check Point、F5、Arista應用系統漏洞遭積極利用
新聞9月22日美國網路安全與基礎設施安全局(CISA)表示,已掌握4個漏洞遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),要求聯邦機構必須在9月25日前完成修補。這些漏洞是:Check Point憑證驗證不當漏洞CVE-2026-85102、路徑遍歷漏洞CVE-2026-93616,以及Arista VeloCloud Orchestrator輸入驗證不當漏洞CVE-2026-93952、…
Google推出AndroidX Security State程式庫,企業可掌握裝置實際修補情況
新聞Android裝置的不同系統元件可透過不同機制取得安全更新,因此企業若只查看裝置顯示的安全性修補程式等級(Security Patch Level,SPL),不一定能完整掌握各元件的修補情況。Google近期推出AndroidX旗下Security State及Security State Provider程式庫的穩定版本,讓應用程式能進一步掌握裝置的修補狀態。 Security State可…
PQC轉型不只更換演算法,企業面臨既有系統改造
新聞澳洲通訊局(ASD)公布後量子密碼學(PQC)轉型系列第四階段建議。第四階段開始進行實際的系統調整。組織需根據先前完成的密碼學資產盤點、風險評估及轉型優先順序,開始規畫並導入抗量子密碼演算法。 進入實作階段後,企業面臨的不只是更換密碼演算法。ASD指出,企業可能必須更新或修補既有應用程式、裝置及平臺,並調整密碼學函式庫、通訊協定與組態;無法支援抗量子密碼演算法的元件則可能需要更換。若既有產品無…
SolarWinds修補ARM高風險漏洞,寫死金鑰恐造成遠端程式碼執行
新聞網路、系統與IT管理軟體業者SolarWinds揭露旗下存取權限稽核系統Access Rights Manager(ARM)的高風險漏洞CVE-2026-28326,該漏洞CVSS風險分數為8.8分,影響ARM 2026.2及之前所有版本。漏洞源自ARM採用寫死的靜態金鑰,未經身分驗證的攻擊者可能藉此遠端執行程式碼。SolarWinds已在9月17日發布ARM 2026.2.1修補漏洞。 不過…
企業AI程式開發助手工作階段遭劫持,Shai-Hulud蠕蟲擴散至約百個內部程式碼儲存庫
新聞Google旗下資安業者Mandiant揭露一起AI程式開發工具相關攻擊事件。攻擊者入侵一家未具名的軟體即服務(SaaS)業者後,劫持開發人員正在使用的AI程式開發助手工作階段。這起攻擊最終讓Shai-Hulud蠕蟲擴散至約100個內部程式碼儲存庫。 根據Mandiant調查,在遭劫持的工作階段中,AI程式開發助手建議開發人員安裝已遭攻擊者污染的外部軟體套件。開發人員接受建議後,攻擊者繼續利用…
Open-Source NVIDIA "Nouveau" Driver Sees Patches For HDMI Deep Color Support
Open-Source NVIDIA "Nouveau" Driver Sees Patches For HDMI Deep Color Support The Nouveau Linux kernel graphics driver for open-source NVIDIA driver support has new patches posted for enabling HDMI Dee…
ShinyHunters claims FBI hack: 'This is NOT financially motivated'
ShinyHunters claims it hacked the FBI and stole more than 2 TB of employee data - and this time it’s personal. The gang wants the Feds to correct the record on how it operates. “This is NOT financiall…
Security firm finds naming AI agents after Seinfeld characters helps bots join the team
Backslash Security, a four-year-old Tel Aviv-based AI security biz, recently gave out its first Agent of the Month award to an AI agent called Newman, named after a character from the 1990s TV show Se…
Windows CLOSEDQUORUM malware uses AI models to autonomously select post-compromise actions
A new Windows malware called CLOSEDQUORUM can query up to four LLM providers - Google Gemini, DeepSeek, Qwen, and Mistral - to autonomously select from predefined post-compromise actions, including st…
Woman's brain worm infection confirmed after eggs grow tails in lab test
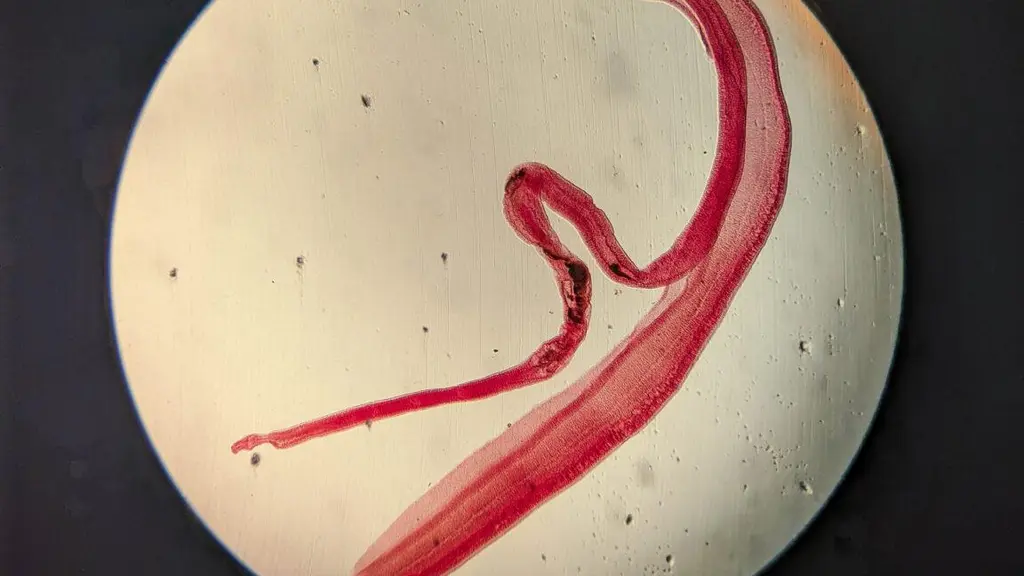
Woman's brain worm infection confirmed after eggs grow tails in lab test There is no single definitive test for these worms, but the tail is fairly convincing. https://arstechnica.com/health/2026/09/w…
New Anthropic, OpenAI models make same promise: A little more for a lot less…
New Anthropic, OpenAI models make same promise: A little more for a lot less money The frontier AI model race has entered its comparison shopping phase. https://arstechnica.com/ai/2026/09/new-anthropi…
Cities across US oppose Trump FCC plan to preempt local broadband rules
Cities across US oppose Trump FCC plan to preempt local broadband rules Cities defend permit requirements, say ISPs aren't building networks fast enough. https://arstechnica.com/tech-policy/2026/09/ci…
Linux 7.2 vs. Linux 7.3 Shows A Few Improvements With AMD Strix Halo
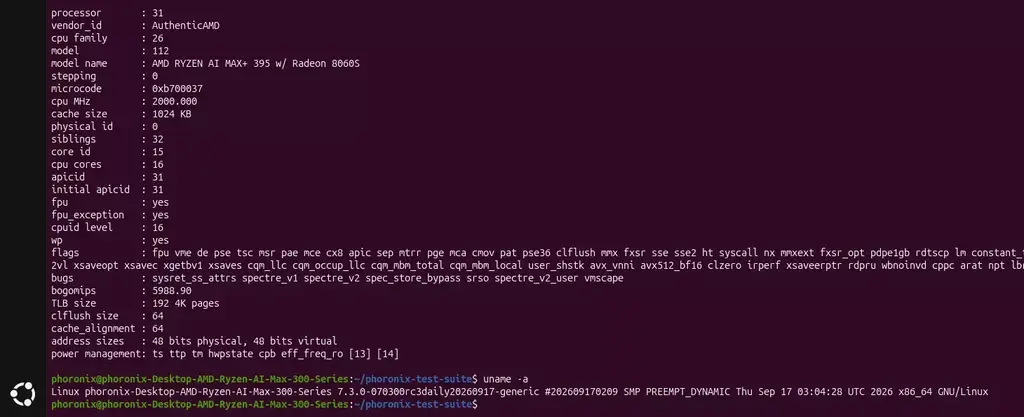
Linux 7.2 vs. Linux 7.3 Shows A Few Improvements With AMD Strix Halo Last week I ran some benchmarks showing performance gains for AMD Ryzen AI Max+ "Strix Halo" on Ubuntu 26.10. Then shortly after th…
Lawsuit demands OpenAI pay for new school after ChatGPT used in shooting
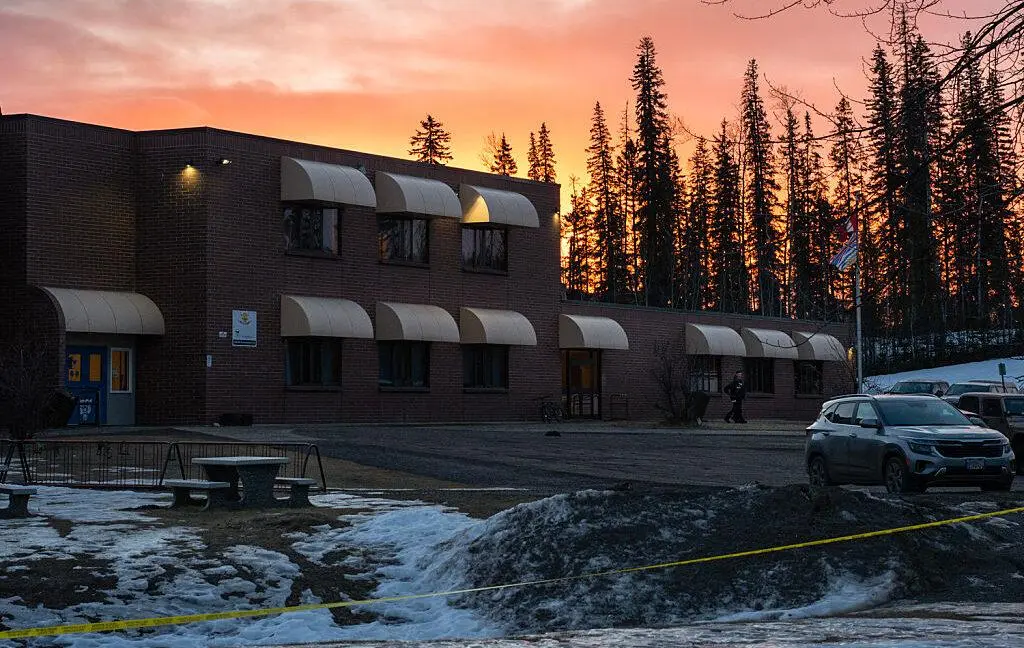
Lawsuit demands OpenAI pay for new school after ChatGPT used in shooting British Columbia sues OpenAI, demands Tumbler Ridge shooter’s ChatGPT logs. https://arstechnica.com/tech-policy/2026/09/lawsuit…
Ubuntu Linux Maker Canonical Achieved $345M USD In Revenue For 2025
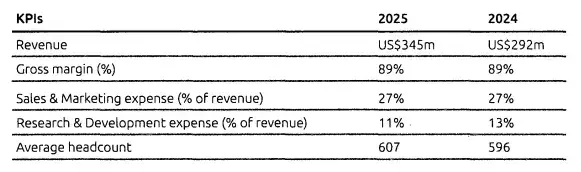
Ubuntu Linux Maker Canonical Achieved $345M USD In Revenue For 2025 In 2024 Canonical generated nearly $300M USD in revenue for this company behind Ubuntu Linux and other services and software solutio…
NightmareEclipse's latest zero-day leaves Microsoft Defender stuck in the past
Serial Microsoft zero-day leaker NightmareEclipse has found another way to mess with Windows Defender, this time by stopping the antivirus from updating itself. The security researcher, also known as …
ABBYY gives old-school OCR a job in the AI pipeline
ABBYY has packaged its FineReader OCR engine as a self-hosted tool for turning documents into structured text that AI systems can use. The company's new FineParser runs in a Docker container on a CPU,…
Review: Resident Evil is the fresh take this flagging franchise really needed
Review: Resident Evil is the fresh take this flagging franchise really needed Director Zach Cregger's clever reboot strikes perfect balance between horror, humor, and over-the-top gore. https://arstec…
IT mistake erases 11 years of viewing history for hospitals’ maternity records
IT mistake erases 11 years of viewing history for hospitals’ maternity records The English hospitals recovered patient care data only. https://arstechnica.com/information-technology/2026/09/it-mistake…
Z.ai says sorry for slurping up your code, open sources ZCode
Chinese AI giant Z.ai has apologized after developers caught it pulling a Grok, packaging up and uploading user workspaces to cloud storage. In a case that’s highly reminiscent of the issues over whic…
 iThome
Bot
·