Google開放Googlebook筆電預購,主打和Android手機緊密協作
新聞Google周一(9/21)連同5家品牌業者宣布整合Gemini Intelligence的筆電品牌Googlebook,同時也揭曉作業系統Googlebook OS。 Googlebook是在今年5月公布,主打提供個人化AI使用體驗的高階筆電。首批開放預購的包括Acer、ASUS、Dell、HP及Lenovo等主要品牌業者。每臺Googlebook都搭載頂規Intel、Qualcomm處理器…
加州一次通過7項資料中心新法,要求業者負擔電網升級成本
新聞美國加州州長Gavin Newsom周一(9/21)一次簽署7項資料中心相關法案,要求資料中心揭露用電、用水等資訊,並自行負擔電網及供水設施升級成本。AI資料中心大量興建造成的電力、水資源及成本問題,已在美國引發廣泛爭議。 這7項法案主要涵蓋資料中心的用電、用水及土地使用。在電力方面,要求資料中心自行負擔因其用電需求產生的電網升級成本,不得轉嫁給一般用戶,並須遵守加州能源採購規定,為電網增加新…
工控資安公司Dragos買下NetRise與runZero,打造xOT資安平臺
新聞專注於OT與工業控制系統(ICS)資安的Dragos於9月21日宣布,已完成對runZero與NetRise的併購,將兩家公司的技術納入Dragos平臺,進一步建立涵蓋IT、IoT、OT,以及其他可能影響實體流程環境的延伸營運技術(xOT)資安能力。 runZero主要提供曝險管理能力,可涵蓋IT、IoT與OT環境,將來自不同來源的資產與風險情報集中至單一視圖,協助防禦團隊掌握環境中的資產及曝…
微軟Edge IE模式至少支援至2029年底,籲企業提前規畫轉型
新聞微軟近日再次提醒,Edge的IE模式(IE Mode)至少支援至2029年底,呼籲企業管理員更新網頁或應用程式到最新技術。 Edge瀏覽器的IE模式(Internet Explorer Mode)是Microsoft Edge為了解決企業與舊版網頁相容性問題所設計的內建功能。它讓使用者能直接在Edge瀏覽器分頁中開啟需要為舊版Internet Explorer(IE)瀏覽器開發的舊版網站或內部…
Amazon封鎖Meta Muse,禁止AI代理人代替用戶購物
新聞Meta於9月8日推出個人AI代理人Muse,可替使用者瀏覽網站、填寫表格、購物及預約服務。不過,Amazon本周證實已封鎖Muse存取Amazon.com,指其未經授權進入網站,且未表明AI代理人身分,違反Amazon使用條款。 Muse目前於美國及加拿大提供服務,不同於一般AI聊天機器人,它可替使用者執行多步驟任務,且使用者關閉App後仍可繼續工作。TechCrunch引用市場情報業者Ap…
資安公司CrowdSec坦承原始碼遭竊,疑與TanStack供應鏈攻擊有關
新聞今年5月網頁應用程式框架TanStack遭遇NPM套件供應鏈攻擊,OpenAI、Grafana皆透露受到波及,近日有資安公司坦承,他們的GitHub儲存庫疑似因此發生資料外洩。 9月17日資安公司CrowdSec發布部落格文章指出,該公司於16日獲報,他們持有的GitHub儲存庫於5月發生原始碼外洩,涵蓋約300個GitHub儲存庫,有超過130是公開儲存庫,用於代管開源軟體的原始碼;其餘的私…
中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣,工業自動化業者遭竊數百個程式碼儲存庫
新聞日前資安公司Acronis揭露Gitea重大漏洞CVE-2026-60004的利用活動,並確認臺灣、加拿大、阿根廷、美國及斯里蘭卡均有組織遭到中國駭客Red Heron入侵,值得關注的是,臺灣不僅是這波攻擊鎖定的重點之一,其中有一家工業自動化業者更遭到竊取數百個程式碼儲存庫,是研究人員發現遭竊資料量最大的受害案例。 根據Acronis的調查,駭客從這家臺灣工業自動化業者的單一主機取得數百個程式…
Cloudflare無伺服器運算平臺正式支援Python,Web框架、資料庫與AI套件一併補齊
新聞Cloudflare旗下無伺服器運算平臺Workers的Python執行環境Python Workers正式上線,結束自2024年開始的測試階段。Python成為Cloudflare Developer Platform正式支援的程式語言,可使用Workers AI、R2、D1、Hyperdrive、Durable Objects、Queues與Workflows等服務。FastAPI、Dja…
Google位置資料處理違反GDPR,遭愛爾蘭重罰4.03億歐元
新聞愛爾蘭資料保護委員會(Data Protection Commission,DPC)周一(9/21)宣布,Google處理使用者位置資料的方式違反歐盟《一般資料保護規則》(GDPR),包括資料處理的合法性、公平性、透明度及保存期限等規定,決定對Google開罰4.03億歐元,並要求Google在6個月內改善相關資料處理方式,使其符合GDPR規定。 這起爭議始於2018年。當時歐洲多個消費者組織…
歐盟公布資料中心共同評等制度,PUE、WUE納入A至G分級
新聞生成式AI、高效能運算與雲端服務需求快速成長,使資料中心耗電與資源使用成為歐盟數位政策的重要議題。歐盟執委會本周公布資料中心共同評等制度(Common Union Rating Scheme for Data Centres),希望建立一套適用於歐盟各會員國的資料中心能源與永續表現評估方式,以讓不同資料中心的永續表現具備可比較性。 歐盟表示,未來5至7年內,歐盟資料中心容量預計將擴大至目前約3…
美國CISA警告兆勤交換器高風險漏洞遭積極利用
新聞9月21日美國網路安全與基礎設施安全局(CISA)發布警訊,指出已掌握兆勤(Zyxel)GS1900交換器高風險漏洞CVE-2026-7273遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),聯邦機構需在9月24日前完成修補。 CVE-2026-7273為記憶體堆積緩衝區溢位漏洞,位於區域網路(LAN)環境的攻擊者可在未通過身分驗證的情況下,藉由發送特製的HTTP請求觸發漏洞,從而執行作…
與中國駭客Red Heron有關的攻擊者滲透近1,000臺GS1900兆勤交換器,臺灣受害數量排名第3
新聞美國網路安全與基礎設施安全局(CISA)於9月21日,將兆勤(Zyxel)GS1900系列交換器資安漏洞CVE-2026-7273列入已遭利用的漏洞名單(KEV),並要求聯邦機構緊急於3天內完成修補。值得留意的是,同一天威脅情報公司GreyNoise表示,他們發現首起利用該漏洞的活動。 GreyNoise自今年5月7日開始偵測到一連串的攻擊活動,並指出攻擊者的身分,很有可能就是不久前Acron…
AWS改造AgentCore執行環境,AI代理冷啟動從最高30秒降至約2秒
新聞AWS更新Amazon Bedrock AgentCore Runtime,重新設計記憶體管理及啟動機制。AWS測試顯示,使用200MB至2GB容器映像檔時,75%的冷啟動測試可在約2秒內完成,而舊版使用2GB映像檔時,冷啟動接近30秒。 AgentCore Runtime是AWS提供AI代理使用的託管執行環境,開發者不必自行維護底層運算資源。冷啟動指的是沒有現成執行環境可用時,系統從建立環境…
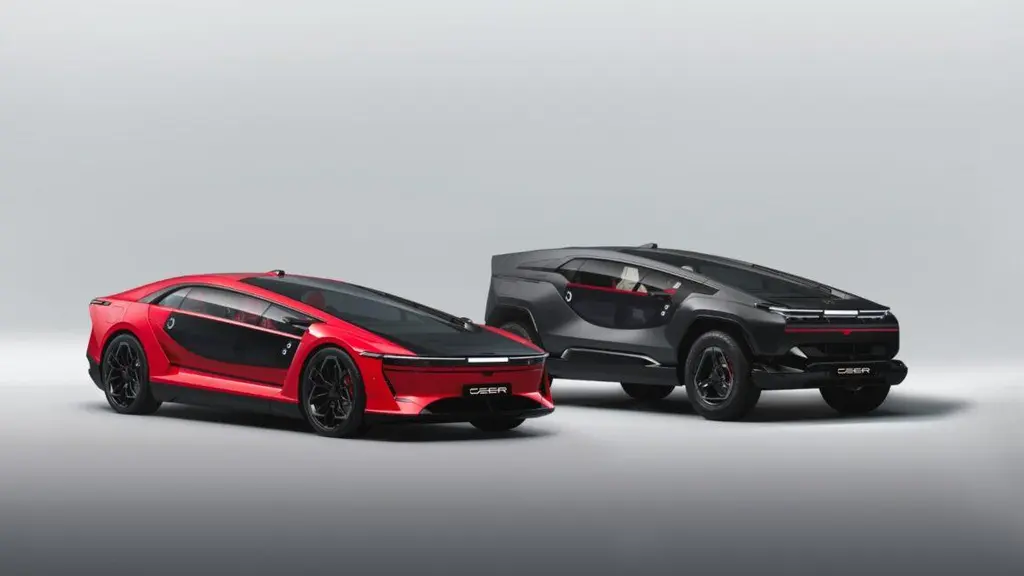
Saudi Arabia wants a car industry, launches Ceer with two EVs
Saudi Arabia wants a car industry, launches Ceer with two EVs The new carmaker is a joint venture between the Saudi PIF and Foxconn. https://arstechnica.com/cars/2026/09/saudi-arabia-wants-a-car-indus…
友訊網站遭大量帳密嘗試登入
新聞網通設備公司友訊(2332)於9月18日,在股市公開資訊觀測站發布重大訊息,公司網站監控機制偵測到異常登入記錄,該公司進一步調查後確認,外部攻擊者利用既有登入機制,以大量帳號密碼進行網站登入驗證。 友訊發現異常後立即啟動緊急應變機制,同步進行系統登入記錄清查、可疑連線封鎖,以及全站程式碼安全檢視,目前尚未再發現以相同方式進行的異常登入行為,網站服務也維持正常運作。針對此事可能造成的影響,友訊表…
萬達寵物客戶傳出個資外洩
新聞上櫃寵物零售公司萬達寵物(6968)在9月19日,於股市公開資訊觀測站發布重大訊息表示,該公司接獲客戶反映,疑似有第三人取得消費資料並透過電子郵件聯繫,初步研判可能涉及個資外洩,對此該公司已針對相關系統進行資料保存,並著手調查。 值得留意的是,萬達寵物曾於7月底發布資安重訊,透露合作廠商資訊系統遭入侵,導致疑似發生部分資料外洩的情形,兩起事故是否有所關連,有待該公司進一步說明。
Meta Muse AI app flaw lets local malware redirect dictation traffic
Meta made much of the security of its AI assistant app Muse at launch earlier this month, calling out the app's reliance on Muse Secure VM. "Each person stays in control of their Muse and decides how …
Skip the upgrade? iPhone 18 Pro aperture about as unrepairable as it gets, iFixit finds
iFixit has torn down the iPhone 18 Pro and Pro Max and found both wanting on repairability. Fiddly mechanical bits around the new camera, and a repeated design choice forcing internal repairs to go th…
Perpetual underdog AMD nips at Nvidia's heels as it joins the $1T club
AMD’s market cap briefly passed $1 trillion on Monday, making the perpetual underdog one of a handful of chip designers to ever hold the distinction. Make no mistake, AMD is still the underdog here, a…
Anthropic-linked CVEs pile up, attackers mostly shrug
Despite the concern that advanced AI models’ bug-hunting prowess will lead to attackers exploiting more newly uncovered CVEs, fewer than 0.5 percent of the vulnerabilities linked to Anthropic or Proje…
 iThome
Bot
·