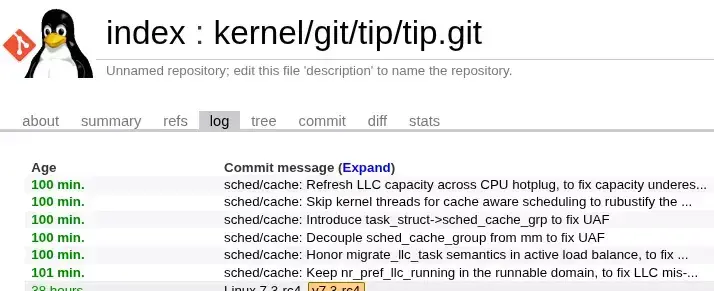
Cache Aware Scheduling Fixes Queued For Submission To Linux 7.3, Backporting…
Cache Aware Scheduling Fixes Queued For Submission To Linux 7.3, Backporting To 7.2 Later this week it looks like the latest round of Cache Aware Scheduling fixes will be merged for enhancing this ker…
Linux Adding New Interface For Reporting AMD SEV Status
Linux Adding New Interface For Reporting AMD SEV Status A convenient addition that surprisingly hasn't been added to the Linux kernel until now is /sys/devices/system/cpu/sev/sev_status as a new sysfs…
Longtime SUSE staff asked if they'd opt for 'voluntary separation'
SUSE has offered "voluntary separation" to eligible employees as the veteran Linux vendor reshapes its business, The Register can confirm. One source said People, Strategy and Transformation Executive…
ZLUDA Now Implements Some NVIDIA cuFFT APIs With hipFFT
ZLUDA Now Implements Some NVIDIA cuFFT APIs With hipFFT ZLUDA as the open-source project working on CUDA for non-NVIDIA GPUs like AMD Radeon graphics cards now has implemented support for some of NVID…
【資安日報】9月22日,臺灣工業自動化業者遭中國駭客Red Heron竊取數百個程式碼儲存庫
新聞本日新聞焦點 ● 中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣工業自動化業者 ● 美國科羅拉多州供水企業遭駭,攻擊者直接干擾OT系統運作 ● 臺灣數位信任協會倡議「臺灣資安日」提升全民資安意識 ● 互動教學平臺Mathspace遭駭,逾107萬人個資外洩 ● NIST發布IR 8536製造業供應鏈追溯框架,以密碼學建立可驗證紀錄 資安新聞總覽 美國CISA警告兆勤交換器高風險漏洞遭…
工作流程編排平臺Orkes Conductor重大漏洞遭積極利用
新聞根據資安新聞網站The Hacker News報導,資安公司Fortinet於9月上半兩度提出警告,工作流程編排平臺Orkes Conductor遭遇大規模攻擊,攻擊者對存在弱點的工作流程API提交特製的工作流程定義檔案,試圖利用6月修補的資安漏洞CVE-2026-58138,該公司呼籲用戶應儘速採取行動,並將Conductor升級至3.30.2以上版本因應。 Fortinet最早於9月9日,…
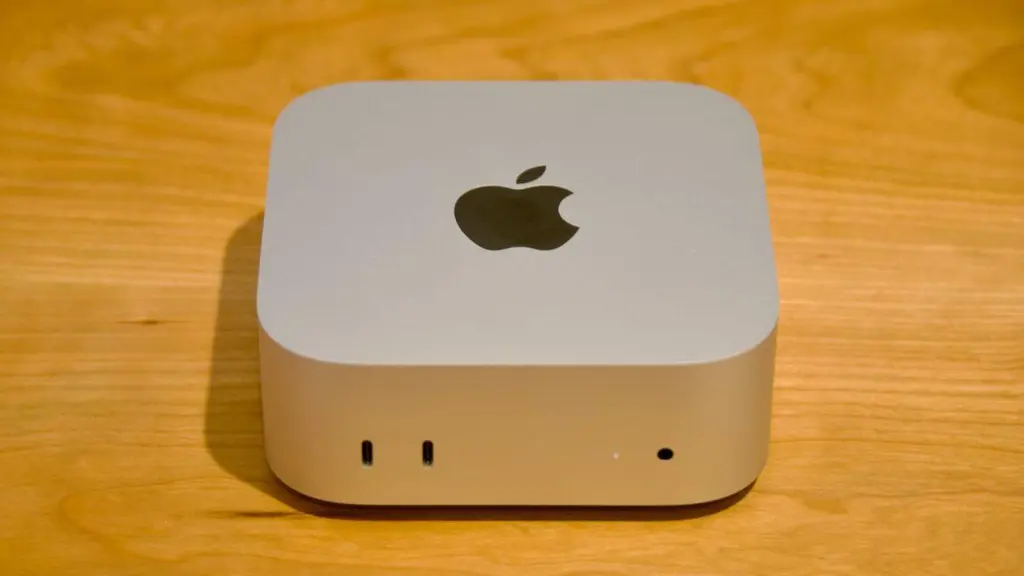
Apple M6 Mac mini review: $300 price hike spoils a nice upgrade
Apple M6 Mac mini review: $300 price hike spoils a nice upgrade The M4 Mac mini was one of Apple's best values ever. This one, not so much. https://arstechnica.com/gadgets/2026/09/apple-m6-mac-mini-re…
GOV.UK founder warns AI gold rush could leave Britain locked in
Britain risks swapping its dependence on foreign technology suppliers for an even deeper reliance on a handful of AI providers, according to GOV.UK founder Mike Bracken. Bracken, who founded the Gover…
Commodore's forgotten Amiga Unix gets a modern revival
A vintage Unix window manager and an entire vintage UNIX operating system that uses it have received modern updates. Yes, AI helped, but we're here for it. The Commodore Amiga is one of the best-loved…
【AI轉型實戰上篇】玉山GENIE每月處理14億Token,模型調用成本不到5萬元
新聞今年9月底,玉山銀行即將推出第三代GENIE,作為內部統一AI入口,全面導入Agentic AI,要從AI輔助轉為人機協作,進一步邁向代理式銀行(Agentic Banking)願景發展。 GENIE從2024年初以合規防護為目標的OA智能助手1.0版,演進到如今主打規模化的2.0版,每個月Token用量已突破14億個,超過三分之一的員工經常使用,單月模型調用成本卻不到臺幣5萬元。 GENIE…
Rust熱門套件維護者遭鎖定,假工作邀約搭配視訊通話成駭客入侵管道
新聞Rust官方發出警告,攻擊者持續鎖定Rust專案成員與熱門套件擁有者,先以工作、專案或合約合作名義接觸,再安排視訊通話,誘使受害者安裝惡意軟體或執行指令。攻擊目的是取得開發者裝置或帳號控制權,再利用套件發布權限散布惡意程式。 Rust開發者可將程式功能封裝成套件,透過官方套件登錄網站crates.io發布,熱門套件可能被大量軟體專案引用,套件擁有者帳號一旦遭入侵,攻擊者便可能發布惡意版本,讓使…
【AI轉型實戰下篇】玉山打造全行AI代理入口,首度揭露新一代GENIE關鍵Agentic技術框架
新聞 可先閱讀【AI轉型實戰上篇】玉山GENIE每月處理14億Token,模型調用成本不到5萬元 「第三代GENIE最大的變革是全面擁抱代理式AI,」玉山銀行智金處資料科學總監暨副總工程師廖子慧指出,GENIE 3.0版包括了三大特色:整合行內多款AI代理、知識管理(KM)標準化,以及建立Skills生態系。 她進一步說明,3.0版採用代理式AI技術,成為行內各種Agent的統一入口,系統會根據使…
印度IT供應商遭後門程式FlatRoof、RoofDeck入侵,疑為北韓駭客Jade Sleet所為
新聞上週美、日、澳、德發布聯合公告,北韓駭客組織WaterPlum(Contagious Interview)假借提供IT工作職缺,鎖定網頁設計師、工程師,以及加密貨幣領域人士,感染超過3萬臺裝置、從逾7,000個加密貨幣錢包竊取資產與憑證,範圍橫跨全球超過100個國家。同一天有資安公司指出,他們發現相關攻擊已延伸至加密貨幣領域以外的產業。 資安公司SentinelOne揭露印度一家IT服務廠商遭…
排除使郵件呈現看似正常的新型內容混淆手法,網擎郵件安全閘道新增隱形字元偵測功能
新聞9月初微軟發布警示,呼籲各界注意ASCII走私(ASCII Smuggling),因為這類手法在去年AI提示注入攻擊就已反覆出現,如今又擴展至網路釣魚郵件,攻擊者將同樣手法轉用於傳統釣魚郵件,單日高峰可達230萬封。 兩週後,網擎資訊發布消息,不僅呼應這樣的網路威脅趨勢,提醒大家重視與提防相關的攻擊手法,也宣布旗下的郵件安全防護系統MailGates支援ASCII走私偵測,透過近期發布的6.2…
資安署揭機關老舊防火牆遭駭事件,設備交接不全、未掌握EOS成內網破口
新聞為讓各機關從近期重大資安事件中汲取經驗,數位發展部資通安全署(資安署)在每期資通安全網路月報中,都會整理實際資安事件案例,說明事件經過、發生原因及可供其他機關參考的改善措施。而在本週發布的115年8月月報中,資安署揭露一起因設備交接與後續資產管理未落實,導致防火牆已超過原廠支援期限卻仍持續使用,最終遭駭客入侵並成為連線至內網的破口。 根據資安署說明,受害機關因轄區遼闊,在多處設置監視器並建置監…
繼紐約後德州也踩煞車,暫停核發資料中心許可
新聞美國德州州長Greg Abbott周一(9/21)下令暫停核發資料中心相關許可,在完成電網及用水稽核前,不得繼續核准相關開發案。使德州成為繼紐約之後,美國第二個暫停資料中心許可的州別。 過去德州積極吸引資料中心進駐,符合一定投資及就業門檻的資料中心,可享有最長20年的銷售稅及使用稅減免。Abbott在去年11月宣布Google在德州投資400億美元興建AI與雲端基礎設施時,還稱德州是「AI發展…
Gartner predicts 55 percent of enterprise VMware users will be investigating an exit by 2029
Analyst firm Gartner believes over half of VMware users will start evaluating alternative hybrid cloud platforms yet still rates the Broadcom business unit a leader in two major markets. Gartner predi…
Alibaba Cloud plans six-year stroll to 20GW of datacenters, reveals chip to power them
Chinese tech giant Alibaba has outlined an ambition to expand its datacenter fleet to 20GW of capacity, and chip that will help it get there. CEO Eddie Wu announced those ambitions today at Alibaba’s …
攻擊手法BragJack透過惡意延伸套件挾持AI瀏覽器
新聞AI代理已成為許多主流瀏覽器的標準配備,然而由於代理不僅能夠讀取網頁內容,還能操作分頁甚至代替使用者執行工作,也形成新的攻擊面。資安公司Forever Security揭露新型態手法BragJack,攻擊者只需在目標瀏覽器安裝惡意延伸套件,就有機會挾持Chrome、Edge、Perplexity Comet、Opera Neon,以及安裝Claude in Chrome的瀏覽器,部分情況甚至不…
WordPress漏洞Click2Shell可被用於強制安裝佈景主題,若不處理恐被串連導致程式碼執行
新聞資安公司Pwn.ai透露,他們在一個月前向WordPress開發團隊通報資安漏洞Click2Shell(尚未登記CVE編號),此為預先身分驗證的WordPress佈景主題預覽注入弱點,可被串連用於遠端程式碼執行(RCE)攻擊。該弱點通報後,WordPress開發團隊於9月17日發布7.1.1版修補,並支付300美元的抓漏獎勵。 漏洞源自WordPress佈景主題安裝頁面的參數處理方式,攻擊者可…
 Phoronix@masto.ai
·