Amazon Corretto 27正式推出,支援TLS 1.3的後量子混合金鑰交換
新聞繼9月15日Oracle發布Java 27(Oracle JDK 27),內建JEP 527這項關於TLS 1.3後量子混合金鑰交換的JDK增強提案,進一步提升後量子密碼學(PQC)能力,由AWS提供的免費OpenJDK開發環境Amazon Corretto,也在兩天後推出產品定位為功能發行版本(Feature Release,FR)的Amazon Corretto 27,當中同樣強調內建JE…
Google為Chrome 154修補32個資安漏洞
新聞9月29日Google發布電腦版與Android版Chrome更新,總共修補32個資安漏洞,從嚴重程度來看,1個重大等級、25個為高風險等級,其餘為中度或低風險等級。Windows與macOS用戶應更新為154.0.8037.92或154.0.8037.93版、Linux與Android用戶應更新為154.0.8037.92版,以緩解相關弱點。 這些漏洞裡唯一被評為重大等級的是CVE-2026…
川普與OpenAI、Google等科技巨頭簽署AI安全協議,引進外部獨立稽核
新聞美國總統川普(Donald Trump)周二(9/29)與Google、OpenAI、Meta、Anthropic、xAI及Nvidia等6家AI與科技巨頭簽署《白宮超級智慧協議》(White House Accord on Super Intelligence),要求參與企業建立四層AI安全管控與稽核機制,包括引進獨立外部稽核。這項協議目前屬企業自願承諾,不具法律強制力,川普形容它具有「道德…
OpenAI公布協同平臺Space及類似Office的生產力套件
新聞OpenAI週二開發者大會DevDay上公布能讓企業員工在ChatGPT內協同作業的工具Space,以及類似Office的生產力套件。 Space讓企業員工把ChatGPT當協同平臺,可上傳檔案、和聊天機器人甚至新推出的自主機器人Dots互動來完成工作。配合Space的推出,OpenAI也推出了自有生產力套件,包括Pages、Sheets和Slides,對應Office的Word、Excel和…
Trump administration gets Big Tech to sign weak, non-binding, AI regulations
US president Donald Trump has convinced six leading AI companies to sign up for non-binding and vague regulation called the “White House Accord on Superintelligence” that doesn’t require them to do an…
美國CISA要求聯邦機構緊急修補蘋果裝置零時差漏洞
新聞9月28日蘋果發布iOS、iPadOS,以及macOS作業系統26.7.1更新,緊急修補圖形處理框架元件CoreGraphics漏洞CVE-2026-86950,隔天美國網路安全與基礎設施安全局(CISA)表示,他們已經掌握該弱點遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),聯邦機構需在10月2日前完成修補。 CVE-2026-86950為記憶體越界寫入弱點,CISA-ADP評估其C…
華碩線上購物商店傳出資安事件,部分客戶資料可能遭未授權存取
新聞華碩(ASUS)線上購物商店傳出資安事件,部分客戶資料可能遭未經授權存取。根據國外科技媒體KitGuru、The Register及Tom’s Hardware報導,有客戶收到華碩寄出的通知信,華碩表示發現ASUS eShop部分環境出現未授權存取。 最先揭露此事的KitGuru於9月23日公開華碩寄給客戶的通知信。華碩在信中表示,調查顯示部分客戶訂單資訊可能遭到存取,包括聯絡資訊與訂單紀錄。…
鈊象營運資訊設備遭到入侵
新聞9月29日遊戲軟體公司鈊象(3293)於股市公開資訊觀測站發布重大訊息,他們偵測到有不明IP位址異常入侵的活動,目標是該公司的營運資訊設備,資安團隊察覺後隨即啟動資安應變機制,根據初步評估,本起事故對公司營運無重大影響。鈊象並未進一步透露遭異常侵入的設備資訊、入侵方式,以及是否有資料遭竊取或系統遭破壞。
川普簽署行政命令,要美國政府機構把AI改成SI
新聞美國總統川普(Donald Trump)周二(9/29)簽署行政命令,正式要求美國行政部門以「超級智慧」(Super Intelligence,SI)取代「人工智慧」(Artificial Intelligence,AI),未來政府機構的官方文件、公開溝通、網站、報告及政策文件,都應改用SI一詞。 川普政府在行政命令中表示,現今前沿AI系統的能力已不只是模仿或自動化人類智慧,而是逐漸放大人類的…
Archinstall 4.5 For Arch Linux Brings AArch64 Improvements, RT Kernel Options
Archinstall 4.5 For Arch Linux Brings AArch64 Improvements, RT Kernel Options Ahead of the October ISO refresh of the Arch Linux media, Archinstall 4.5 released today as the newest update to this conv…
研究人員檢視企業網路分段隔離情況,含OT設備區段87%仍混用其他類型設備
新聞企業透過網路分段降低設備遭入侵後波及其他系統的風險,但近期研究發現,OT、IoMT等設備仍經常與其他類型設備共用網路區段。網路安全業者Forescout旗下Vedere Labs近期檢視209個組織、47,700個網路區段及超過250萬臺裝置,發現含有營運技術(OT)設備的區段僅13%為OT專用,醫療物聯網(IoMT)設備的專用區段比例更只有6%。 其他類型設備也有類似情況。在含有IP網路攝影…
SANS發布資安事件回應框架DAIR,強調依新證據動態調整事件處置
新聞資安教育與研究機構SANS Institute(SANS)提出新的事件回應框架Dynamic Approach to Incident Response(DAIR)。SANS指出,PICERL、NIST SP 800-61等傳統事件回應模型通常將事件處理描述成依序進行的流程,但實際事件可能隨調查取得新證據而改變。DAIR因此主張事件回應團隊應根據這些新證據重新界定事件範圍,並視情況調整圍堵、清…
微軟Defender整合SIEM與XDR,讓AI代理參與資安維運
新聞微軟9月23日宣布推出整合式安全維運中心(Integrated Security Operations Center,ISOC)公開預覽版,在Microsoft Defender入口網站整合安全資訊與事件管理(SIEM)、延伸偵測及回應(XDR)、威脅情報、自動化及AI功能。資安人員與AI代理可利用ISOC整合的安全訊號及事件脈絡調查威脅,再透過既有防護機制採取因應措施。 微軟認為,資安人員調…
Salesforce Agentforce爆SalesBleed安全問題,CRM資料恐遭外傳
新聞AI代理安全業者Zenity近日揭露Salesforce AI代理平臺Agentforce的SalesBleed安全問題。攻擊者即使沒有受害企業的Salesforce帳號,也能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,企業員工後續使用Agentforce處理這些資料時,便可能觸發間接提示詞注入,進一步造成CRM資料外傳。 由於Web-to-Lead可從公開網站表單將…
FBI to ShinyHunters: 'We know how to find you'
The FBI’s cyber chief has a message for the criminals that hacked the bureau’s jobs portal last week: "We know how to find you," so turn yourself in. In a video message following the Dutch National Po…
Trump launches America.gov with AI chatbots at its core
If you want accurate information about life-changing government services, a potentially hallucinating chatbot might not be your first choice. However, the Trump administration is rolling out a new dig…
OpenAI tries disarming AI angst with cute graphics and always-on agents
OpenAI, among those sounding the alarm about existential AI risk as its models run riot on third-party websites, on Tuesday introduced dots, which are cute-looking, hosted AI agents. When dots take vi…
Add one more AI worry to the nightmare scenario: self-replicating prompt injections
Imagine a prompt injection that keeps replicating itself like a worm. It's not just the stuff of bad dreams. “We have found instances of our GPT models being susceptible to an AI-version of a worm att…
Most powerful obesity drug yet: People lost up to 25% of weight in trial
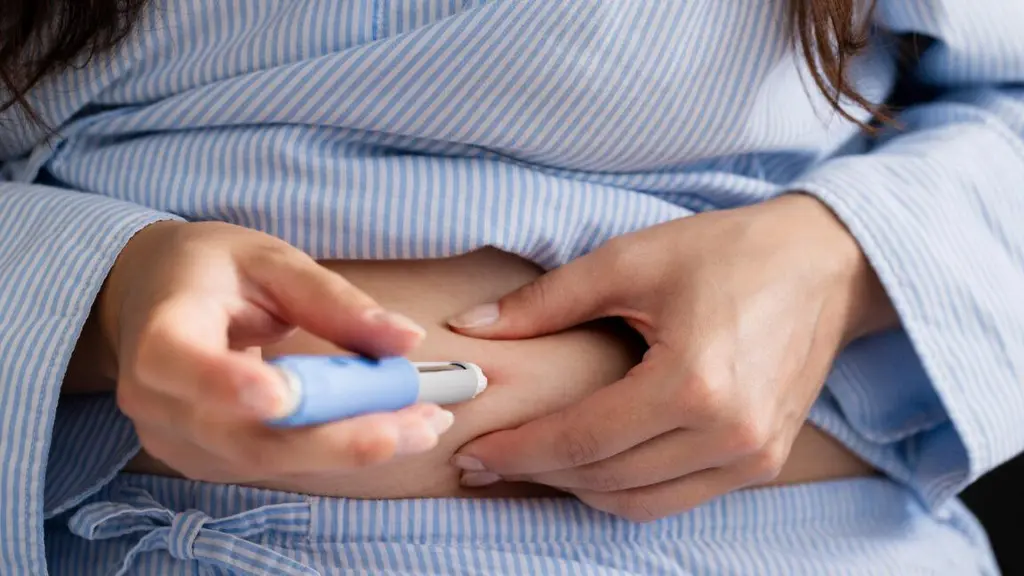
Most powerful obesity drug yet: People lost up to 25% of weight in trial Retatrutide is a triple-hormone obesity drug simulating GLP-1, GIP, and glucagon. https://arstechnica.com/health/2026/09/most-p…
What Iceberg?: Bay Area artists target OpenAI with Titanic-themed protest art
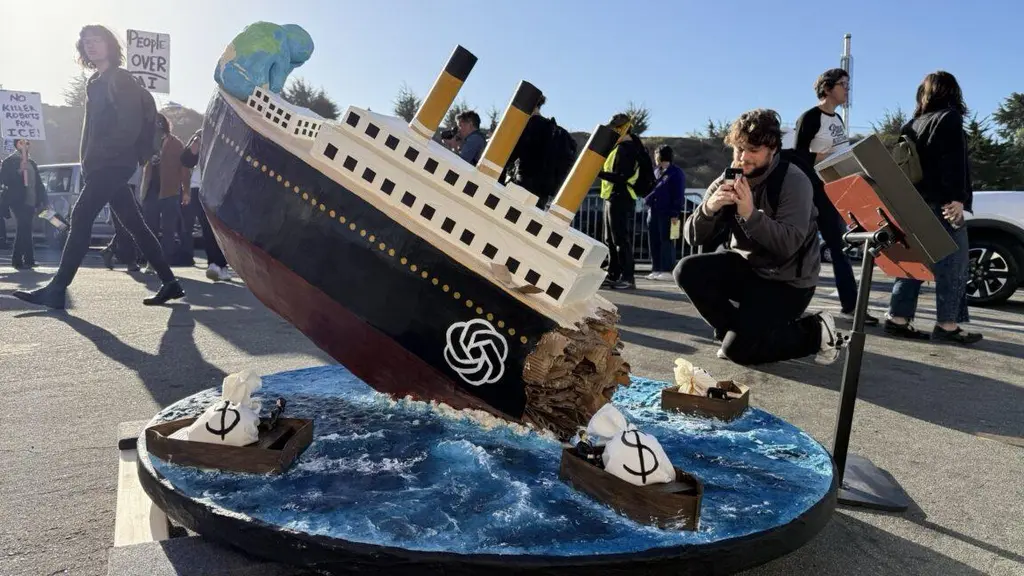
What Iceberg?: Bay Area artists target OpenAI with Titanic-themed protest art New sculpture depicts AI leaders escaping a sinking ship. https://arstechnica.com/ai/2026/09/what-iceberg-bay-area-artists…
 iThome
Bot
·