Ubuntu 26.10全面改用Rust版核心工具,軟體更新驗證與企業登入也獲強化
新聞Canonical發布Linux作業系統Ubuntu 26.10,代號Stonking Stingray。新版完成Rust核心工具coreutils遷移,改用Sequoia PGP驗證軟體更新來源,並強化網路加密及Microsoft Entra ID企業帳號登入功能。Ubuntu 26.10並非長期支援版,提供9個月維護更新,支援期限至2027年7月。 Ubuntu 26.04 LTS已將多數…
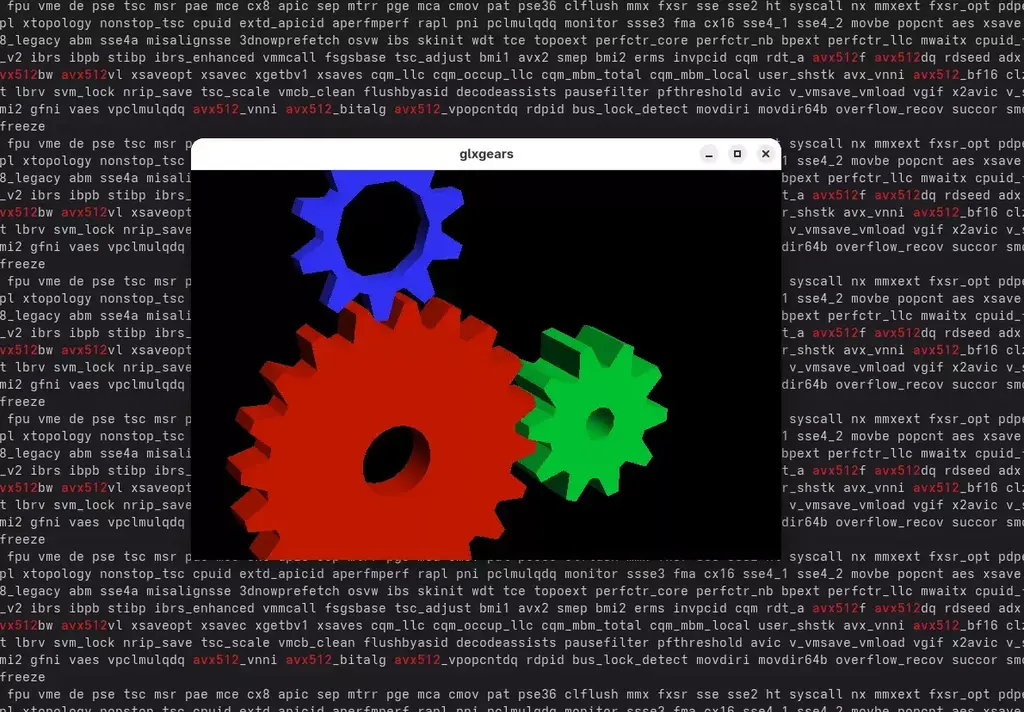
AI Resurrects AVX-512 Support For Mesa's LLVMpipe Software Driver
AI Resurrects AVX-512 Support For Mesa's LLVMpipe Software Driver With pending code for Mesa, the LLVMpipe software-based Gallium3D/OpenGL driver could soon become faster on modern systems that suppor…
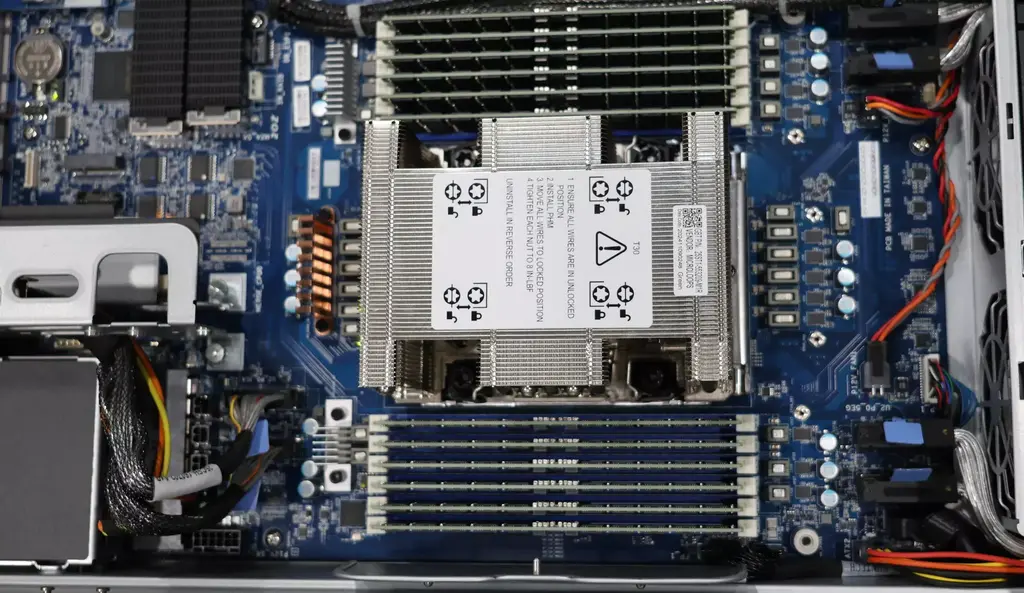
Linux 7.4 To Enable Intel Instruction Timeout For Fending Off TDX VM DoS Attacks
Linux 7.4 To Enable Intel Instruction Timeout For Fending Off TDX VM DoS Attacks Linux 7.4 is enabling support for a new Intel CPU feature for providing safety against possible denial of service attac…
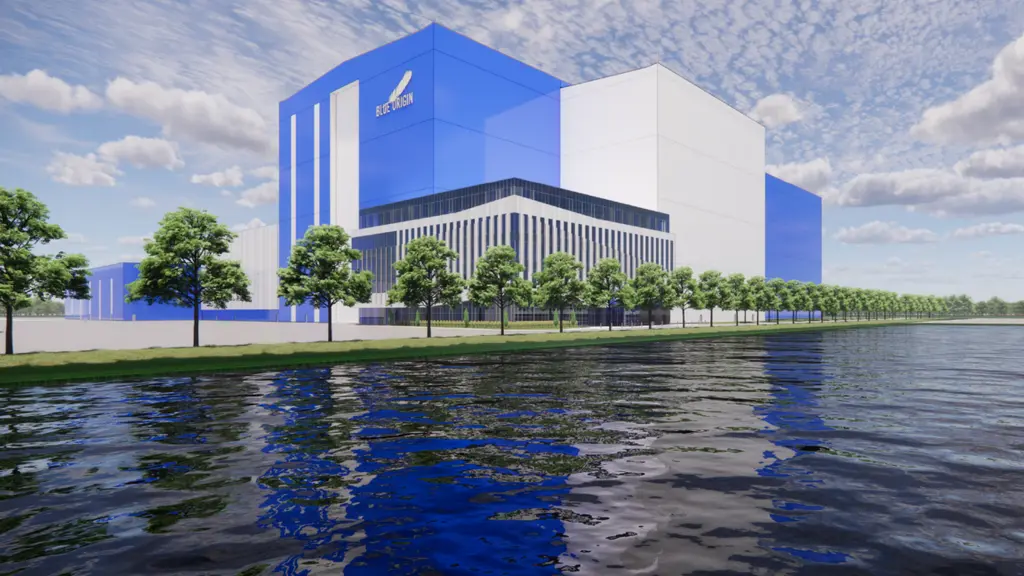
Blue Origin is going all in on the New Glenn rocket
Blue Origin is going all in on the New Glenn rocket The infrastructure is designed to support multiple flights per week by the end of the decade. https://arstechnica.com/space/2026/10/blue-origin-is-g…
【資安日報】10月16日,Docker修補Docker Hub重大漏洞
新聞資安新聞焦點 ● Docker Hub修補重大漏洞GhostPat ● curl修補HTTP/2高風險遠端程式碼執行漏洞 ● 91APP雲端平臺資料庫Commerce Cloud遭自動化攻擊 ● Palo Alto Networks防火牆漏洞遭勒索軟體Qilin、Settra積極利用 ● 微軟10月修補RCE漏洞達315個再創新高 資安新聞總覽 Docker Hub修補重大漏洞GhostPat…
以色列廣告業者利用定向廣告發動零點擊攻擊,半島電視臺裝置遭間諜軟體入侵
新聞加拿大多倫多大學公民實驗室(Citizen Lab)公布調查,發現以色列廣告業者Discover-Tech利用精準投放的線上廣告,協助間諜軟體業者Candiru對特定裝置發動零點擊攻擊。2024年至2025年間,半島電視臺至少45臺裝置遭鎖定,其中已有裝置確認感染Candiru間諜軟體。研究團隊將這類攻擊稱為AdFection,使用者無須點擊廣告,僅載入指定廣告就可能遭到入侵。 Discove…
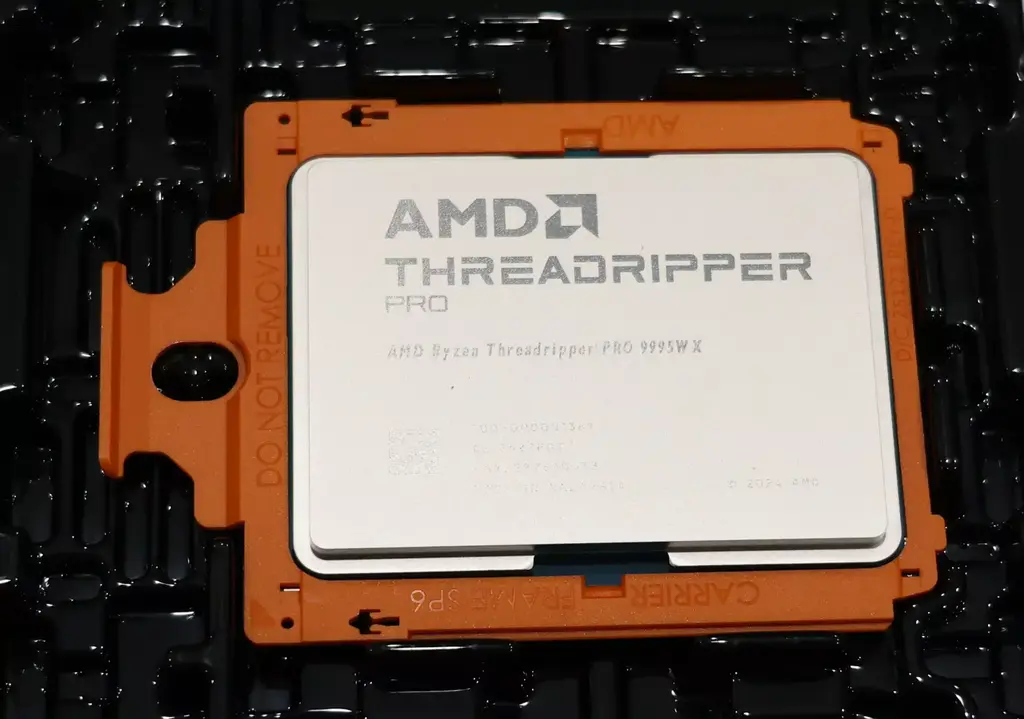
Linux 7.3 Squeezes Even More Performance Out Of The AMD Threadripper PRO 9995WX
Linux 7.3 Squeezes Even More Performance Out Of The AMD Threadripper PRO 9995WX With the Linux 7.3 kernel due out for release on Sunday, I've continued running more benchmarks recently of this forthco…
Intel LLM-Scaler-vLLM PV 1.5 Brings Big Improvements
Intel LLM-Scaler-vLLM PV 1.5 Brings Big Improvements Intel software engineers today released the latest version of LLM-Scaler-vLLM PV 1.5, their containerized Docker stack providing a convenient AI/LL…
Open source sovereignty gets down to the boring business of making it work
AI and digital sovereignty dominated this year's Open Source Summit Europe. But beyond the AI noise, the sovereignty discussions offered something useful: practical plans for putting open source to wo…
Thief snatches school snapper's SD cards in smash & grab
An old-fashioned smash-and-grab job on a photographer’s vehicle threatens the security of pupils’ data as a UK secondary school says it faces a potential data protection pickle. Jon Curtis-Brignell, h…
Mesa's Zink Now Offers VA-API Video Acceleration Atop Vulkan Video
Mesa's Zink Now Offers VA-API Video Acceleration Atop Vulkan Video Merged today to Mesa 26.3 is initial video acceleration support for the generic Zink Gallium3D driver built atop the Vulkan APIs. Wha…
User refused to change her password because everyone already knew it
Change is constant, but The Register likes to keep some things the same – such as using Friday mornings to bring you a new installment of On Call, the reader-contributed column that shares your tech s…
微軟MSVC 14.52開放C++23正式模式,編譯階段數學函式仍須手動啟用
新聞微軟發布MSVC Build Tools 14.52候選版,宣布C++23語言標準已可用於正式開發,開發者能透過/std:c++23編譯選項啟用。新版本也改善x64、Arm64的程式碼最佳化,以及C++模組處理與記憶體錯誤檢查功能,穩定版預計11月推出。 MSVC是微軟的C與C++編譯工具,負責將開發者撰寫的程式碼編譯成可執行程式。微軟先前已陸續加入C++23功能,開發者可透過/std:c++…
駭客組織UTA0576串連3個零時差漏洞入侵Ivanti Connect Secure
新聞10月13日資安廠商Ivanti公布及修補已遭利用的Ivanti Connect Secure(ICS)零時差漏洞CVE-2026-104935,同一天美國網路安全與基礎設施安全局(CISA)也表示掌握遭積極利用的證據,呼籲所有ICS用戶儘速清查及鑑識是否遭到入侵,並套用相關更新程式因應。無論是Ivanti還是CISA,都在公告裡提及,用戶應閱讀資安公司Volexity的部落格文章,以了解攻擊…
美國CISA警告影響Atlassian旗下多款系統的重大漏洞遭積極利用
新聞10月15日美國網路安全與基礎設施安全局(CISA)表示,他們已掌握一個新漏洞遭積極利用的證據,將其加入已遭利用的漏洞名單(KEV),並要求聯邦機構需在3天內(10月18日前)完成修補。此弱點是:兩週前Atlassian公布及修補的任意檔案讀取漏洞CVE-2026-21589。 CVE-2026-21589引起外界高度關注的原因,不光是漏洞本身相當危險(CVSS v4.0評分為9.3),影響範…
TypeSafe擴充Jev決策模型,支援圖片判斷與物件定位
新聞美國AI新創公司TypeSafe AI發布決策型AI模型Jev 1.14.0,同步開放圖片輸入與長上下文等實驗性功能。新版新增Box物件定位功能,回傳位置座標與信心分數,讓應用程式直接使用判斷結果。不過,官方提醒影像相關功能尚未達到正式環境的可靠度要求。 Jev是TypeSafe開發的決策型AI模型,與逐字生成回答的聊天模型不同,開發者提供資料與問題後,Jev會直接回傳是非判斷、分類選項或評分…
91APP雲端平臺資料庫Commerce Cloud遭自動化攻擊
新聞10月16日電商技術服務公司91APP(6741)於股市公開資訊觀測站發布重大訊息,表示旗下的Commerce Cloud資料庫於兩天前(10月14日)發現遭受自動化攻擊,攻擊者非法擷取部分資訊,91APP委請第三方資安公正單位協助調查、向警方報案,並採取必要防護措施降低影響,依法通報相關主管機關,目前遭攻擊的情況已得到控制。 根據初步評估,此次事故對公司營運無重大影響;為防範個資遭詐騙集團利…
英國法律援助署資料外洩,最早可追溯到50年前
新聞英國司法部轄下的法律援助署(Legal Aid Agency,LAA)本週表示,去年4月的資安事件中,外洩民眾及部分受刑者資料,最久遠為將近50年的紀錄。 LAA為英國司法部旗下的執行機構,負責英格蘭和威爾斯管理與提供法律援助(Legal Aid)事務。 2025年4月23日LAA偵測到其線上數位服務的網路攻擊事件。同年5月,LAA發現攻擊範圍超出一開始認定,相信可能有大量個人資料外洩。本月L…
Google發布Chrome 155更新,修補重大等級的記憶體釋放後再存取使用漏洞
新聞10月15日Google為Chrome 155發布更新,一共修補10個資安漏洞,從危險程度來看,重大等級1個、高風險等級有6個,Windows與macOS版用戶需更新為155.0.8059.84或155.0.8059.85,Linux與Android用戶需更新為155.0.8059.84以修補這些弱點。這是Google於本週第二次發布Chrome更新,與上一次間隔僅有兩天。 從漏洞的類型來看,…
服飾業者H&M、TFG London傳資料外洩
新聞多家服飾品牌業者包括瑞典服飾業者H&M及英國服裝巨擘TFG London近日傳出網路攻擊,導致資料外洩。業者已投入調查中。 數家媒體包括BBC、The Times報導,上周一個自稱是ShinyHunters的人士宣稱取得H&M公司資訊包括存貨記錄、邏輯資料、業務分析及管理分店及訂單交貨的基礎架構,並展示了部份資料。這名人士並揚言如果期限內未獲得H&M聯繫,將公開資訊。 H&M對媒體表示正在進行…
 iThome
Bot
·