Citrix修補NetScaler重大等級的身分驗證繞過漏洞
新聞8月19日Citrix發布資安公告,釋出NetScaler ADC與NetScaler Gateway更新版本,修補CVE-2026-19489、CVE-2026-19490兩個漏洞。其中CVE-2026-19490的CVSS v4.0嚴重性評分達9.3分,屬重大等級,為身分驗證繞過漏洞,可讓攻擊者透過替代路徑繞過正常的身分驗證機制。該漏洞影響特定設定的NetScaler Gateway與AA…
Apache HttpComponents Client存在可讓攻擊者偽造伺服器回應的重大漏洞
新聞Apache HttpComponents Client存在一項重大風險漏洞,可讓攻擊者以有效憑證偽造伺服器回應。 Apache HttpComponents Client(簡稱HttpClient)是一個開源Java函式庫,專門用於處理HTTP協定的客戶端請求與回應。這項編號CVE-2026-71290的漏洞屬於TLS主機名稱驗證不當漏洞,出現在使用HttpClient非同步版本時,Host…
Are You Sure You Want a Car With a Giant Touch Screen?…
Are You Sure You Want a Car With a Giant Touch Screen? https://tech.slashdot.org/story/26/08/20/2030251/are-you-sure-you-want-a-car-with-a-giant-touch-screen?utm_source=rss1.0mainlinkanon
甫修補的GitLab重大GraphQL漏洞遭到利用
新聞8月17日GitLab開發團隊發布更新,修補GraphQL弱點CVE-2026-19478、CVE-2026-19650,其中重大等級的CVE-2026-19478,傳出已遭利用。 資安公司watchTowr首席資安研究員Jake Knott透露,8月19日該公司已經在蜜罐陷阱偵測到CVE-2026-19478利用嘗試活動,呼籲GitLab用戶假如尚未修補,應該在網路事件記錄尋找含有@gl_i…
Mac版ChatGPT新增Apple Messages外掛、歐盟地區加入電腦使用紀錄
新聞macOS版ChatGPT及Codex本周加入數項功能,包括能為用戶傳送Apple訊息、Codex用戶可分享對話串給他人、歐盟地區用戶還能獲得電腦使用紀錄。 本周OpenAI為macOS版ChatGPT及代理式開發工具Codex加入的第一項功能是新增Apple Messages外掛。現在各方案的ChatGPT macOS版App都能安裝,不過只有Codex和ChatGPT Work才能啟用新功…
Unsloth更新Dynamic v3.0 GGUF量化方法,相同檔案尺寸下提高量化模型精度
新聞開源AI新創Unsloth更新Dynamic v3.0 GGUF量化方法,先推出Qwen3.8-27B的Dynamic v3.0量化版本。新版重新調整量化校準資料、模型層選擇方式與量化策略,希望在模型檔案大小不變的情況下,減少量化造成的精度損失。Unsloth自行測試顯示,相同檔案尺寸下,部分Dynamic v3.0版本的首選輸出(Top-1)準確率比其他量化版本高逾10%。 量化是縮小大型語…
企業PQC轉型不一定要先全面盤點密碼學資產,分類工作負載後再規畫升級
新聞雲端服務業者AWS近期提出企業後量子密碼學(Post-Quantum Cryptography,PQC)轉型建議。除非所在地法規明確要求,AWS不建議企業一開始就全面盤點所有密碼學資產,而是先從工作負載層級釐清系統相依關係,依PQC升級責任與供應商支援時程分成3類,再安排後續升級、替換與採購順序。 第一類是可由供應商完成PQC升級的工作負載,例如雲端代管服務、軟體即服務(SaaS),以及已有P…
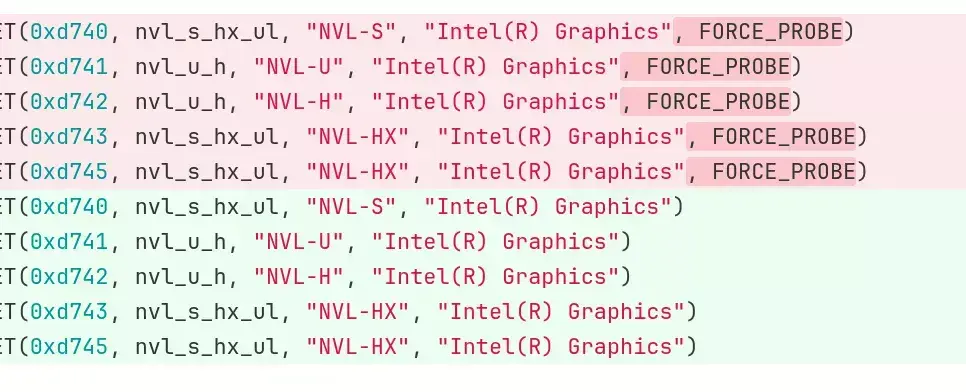
Intel Mesa Linux Drivers Now Treating Nova Lake S / U / H / HX As Stable
Intel Mesa Linux Drivers Now Treating Nova Lake S / U / H / HX As Stable Intel's open-source Mesa drivers for Iris Gallium3D (OpenGL) and ANV (Vulkan) on Linux are no longer treating next-gen Nova Lak…
Go updates may delight diehard gophers but displease AI overlords
The keepers of the Go programming language on Wednesday released the latest version, v1.27, and with it come considerable advances in generics. In a nutshell, generics allow developers to write logic …
China's YouTube Rival Bilibili Is Going Global…
China's YouTube Rival Bilibili Is Going Global https://news.slashdot.org/story/26/08/20/208238/chinas-youtube-rival-bilibili-is-going-global?utm_source=rss1.0mainlinkanon
FCC abolishes gigabit speed goal, suggesting it is unfair to slower technologies
FCC abolishes gigabit speed goal, suggesting it is unfair to slower technologies FCC decides 1Gbps is too fast, standard must be "technologically neutral." https://arstechnica.com/tech-policy/2026/08/…
Watching TikTok Videos and Instagram Reels Deactivates the Brain's Cognitive…
Watching TikTok Videos and Instagram Reels Deactivates the Brain's Cognitive Control Network https://tech.slashdot.org/story/26/08/20/1928242/watching-tiktok-videos-and-instagram-reels-deactivates-the…
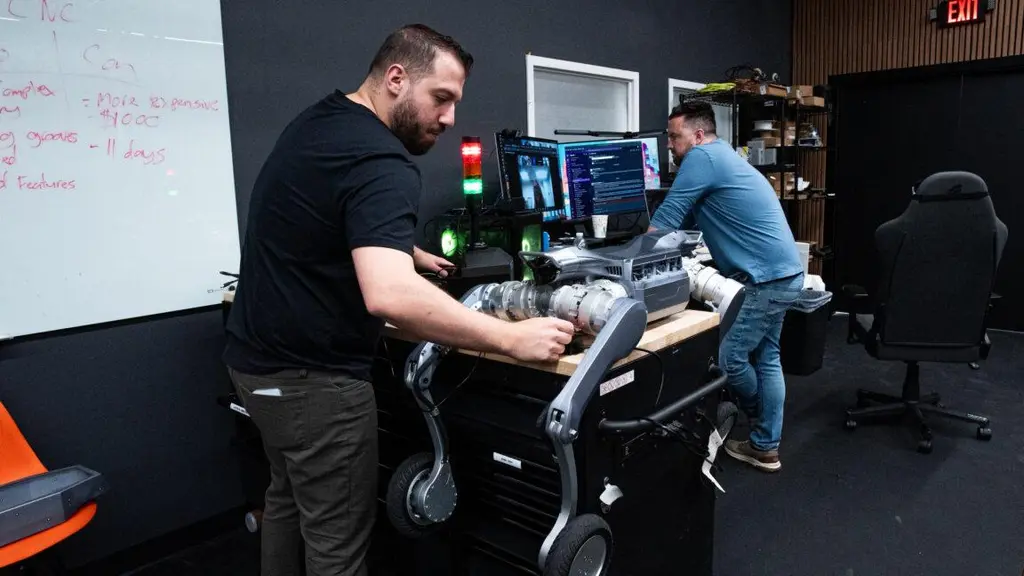
US distributor of China’s most popular humanoid robots pivots after US ban
US distributor of China’s most popular humanoid robots pivots after US ban FCC ban on foreign-made robots accelerated RoboStore’s US manufacturing plans. https://arstechnica.com/gadgets/2026/08/us-dis…
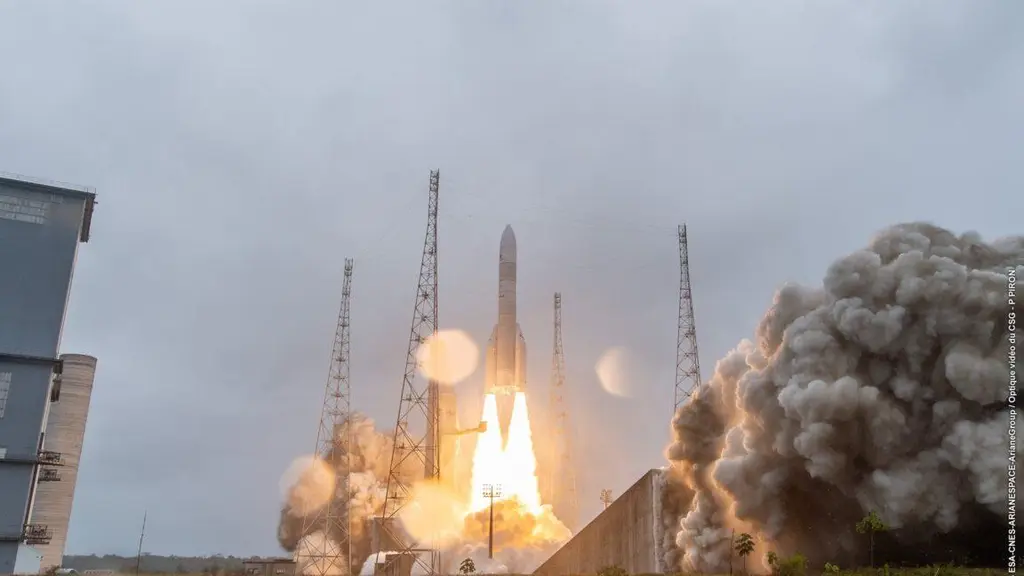
Europe cancels planned upgrades for Ariane 6 rocket
Europe cancels planned upgrades for Ariane 6 rocket Arianespace hasn’t publicly disclosed the cost for an Ariane 6 launch. https://arstechnica.com/space/2026/08/europe-cancels-planned-upgrades-for-ari…
Ukrainian Publishers Call For Support After Russian Attacks Destroy 10 Million…
Ukrainian Publishers Call For Support After Russian Attacks Destroy 10 Million Books https://news.slashdot.org/story/26/08/20/201221/ukrainian-publishers-call-for-support-after-russian-attacks-destroy…
US Bank investigates LockBit's claims as ransomware crims set pay-or-leak deadline
US Bank says that it's investigating ransomware crew LockBit’s claims that it breached the financial institution and stole data, which the crims threaten to leak on September 3 unless the bank pays an…
Waymo has designed a robocar chip to stay ahead of Tesla
To reach their destinations safely, autonomous vehicles have just milliseconds to ingest and process streaming data from more than a dozen cameras. It's a job that's been handled with off-the-shelf AI…
OpenAI chases Anthropic's biz customers with zero data retention pledge
OpenAI appears to have found a way to balance AI model safety with commitments to retain no customer data, a feat rival Anthropic hasn't yet managed. For orgs concerned about who has access to their d…
Linux 7.3 Network Changes Merged But Developers "Completely Overwhelmed" Due…
Linux 7.3 Network Changes Merged But Developers "Completely Overwhelmed" Due To AI/LLMs All of the networking subsystem feature updates were merged today for the Linux 7.3 kernel's merge window. There…
Voters Aren't Waiting For November to Try Ousting Officials Over Data Centers…
Voters Aren't Waiting For November to Try Ousting Officials Over Data Centers https://politics.slashdot.org/story/26/08/20/1951246/voters-arent-waiting-for-november-to-try-ousting-officials-over-data-…
 iThome
Bot
·