Meta ran ads for an app promising to nudify female politicians
Meta ran ads for an app promising to nudify female politicians One ad featured a pornographic video with deepfake closely resembling a US politician. https://arstechnica.com/ai/2026/08/meta-ran-ads-fo…
Flight attendants freaked out that Google to buy tons of Spirit employee data
Flight attendants freaked out that Google to buy tons of Spirit employee data Bankrupt Spirit accused of selling out workers in massive data sale to Google. https://arstechnica.com/tech-policy/2026/08…
Whistleblower Arturo Bejar Leads Testimony In Landmark Trial Against Meta…
Whistleblower Arturo Bejar Leads Testimony In Landmark Trial Against Meta https://tech.slashdot.org/story/26/08/19/2329222/whistleblower-arturo-bejar-leads-testimony-in-landmark-trial-against-meta?utm…
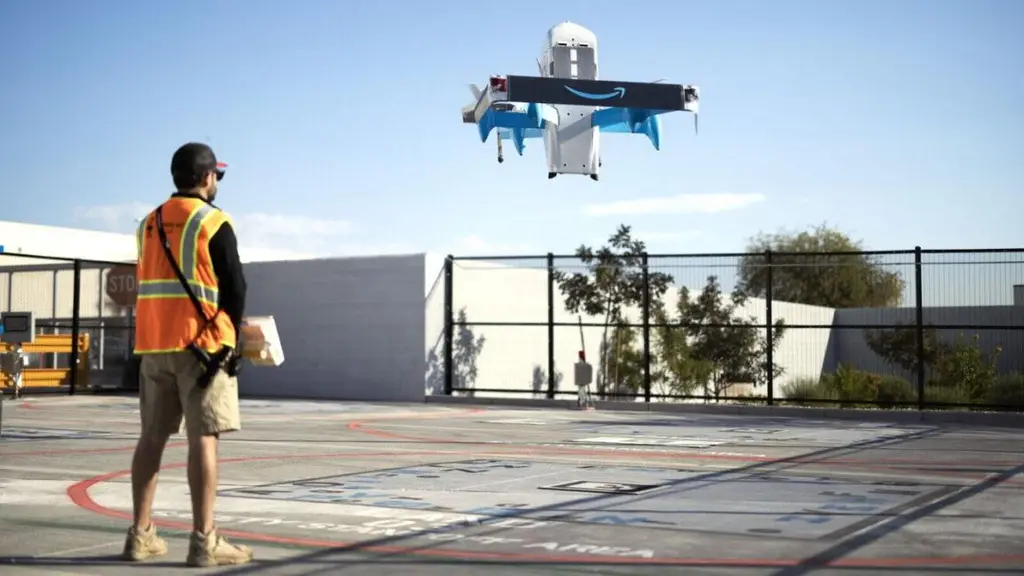
Amazon aims for delivery drones to reach 500 US neighborhoods by end of 2026
Amazon aims for delivery drones to reach 500 US neighborhoods by end of 2026 US residents face trade-offs as delivery drone services such as Prime Air expand. https://arstechnica.com/gadgets/2026/08/a…
勒索軟體Medusa已攻擊逾500個關鍵基礎設施相關機構
新聞美國網路安全與基礎設施安全局(CISA)於8月18日,更新針對勒索軟體Medusa攻擊活動的警訊,指出該組織及旗下的附屬團體,截至今年4月已攻擊超過500家與關鍵基礎設施有關的企業組織,涵蓋醫療、教育、法律、保險、科技,以及製造業。由於這份聯合警告於去年3月發布時,受害組織約為300家,換言之,Medusa受害組織約在2025年2月至2026年4月期間增加了200家,代表此勒索軟體的威脅明顯加…
2026年第2季高風險漏洞揭露量倍增,免驗證遠端利用漏洞同步增加
新聞資安業者Rapid7發布2026年第2季漏洞趨勢分析,期間揭露的高風險及重大風險漏洞達8,539項,是去年同期4,268項的2倍;然而,同期確認遭利用並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(Known Exploited Vulnerabilities,KEV)清單的漏洞為40項,低於去年同期45項。換言之,高風險及重大風險漏洞揭露量快速增加,但確認遭利用的漏洞並未同步成…
微軟加速淘汰WMIC,Windows 11 Insider新版正式移除舊式管理工具
新聞微軟釋出Windows 11 Insider Beta預覽版Build 26220.9202,進一步推進WMIC命令列工具淘汰計畫,並將WMIC列為本版已移除項目。WMIC原本供系統管理人員查詢及控制Windows電腦,但也曾遭攻擊者用來執行命令及遠端操作。微軟近年持續淘汰WMIC,並建議改用較新的PowerShell管理方式。 WMIC全名為Windows Management Instru…
X.Org Server 26.1 RC1 Prepares For First Feature Release In Five Years
X.Org Server 26.1 RC1 Prepares For First Feature Release In Five Years Following today's release of XWayland 26.1 RC1, X.Org Server 26.1 RC1 was tagged. This xorg-server 26.1 release is aiming to beco…
德國柏林邦政府網路遭駭,疑利用行政部門IT弱點發動攻擊
新聞德國柏林邦政府於8月17日公告資安事故,數位鑑識調查發現,連接約600個政府及公共據點的柏林邦政府網路(Landesnetz Berlin)遭到入侵;柏林政府向德國公共廣播機構rbb確認,初步研判這是一起駭客攻擊。rbb引述消息人士指出,攻擊者疑似利用連接邦政府網路的其中一個行政部門IT營運環境中的弱點,藉此攻擊邦政府網路。 基於安全考量,涉及這起事件的兩個行政部門已自8月14日起與邦政府網路…
美國警告AI工程平臺MLflow伺服器請求偽造漏洞已遭積極利用
新聞8月19日美國網路安全與基礎設施安全局(CISA)發布公告,管理機器學習與AI開發生命週期的開發平臺MLflow當中,編號為CVE-2026-64849(CVSS嚴重程度評分為9.3)的伺服器請求偽造漏洞,已出現遭到積極利用的現象,CISA將其加入已遭利用的漏洞列表(KEV),聯邦機構必須在9月2日前修補。 在CISA確認該漏洞被利用之前,資安公司watchTowr提出警告,這個MLflow於…
EXT4 Preps More Performance Improvements For Linux 7.3
EXT4 Preps More Performance Improvements For Linux 7.3 In addition to the IOmap improvements helping EXT4 performance in Linux 7.3, the main EXT4 feature pull request has now been submitted for this n…
NASA calls off mission to rescue Swift gamma-ray observatory
NASA calls off mission to rescue Swift gamma-ray observatory Without a rescue, NASA's Swift Observatory is expected to reenter the atmosphere later this year. https://arstechnica.com/space/2026/08/nas…
ICE boss to agents: Leave the Meta spy glasses at home
Some ICE employees seemingly needed a reminder not to wear their Meta pervert glasses to work. Because only ICE can spy on ICE. Meta smart glasses are essentially “body-worn cameras,” as they can cove…
Dev taps Claude Code to craft custom printer driver for macOS
There's a new and very helpful use case for AI coding agents: designing drivers for devices, such as old printers, that were never meant to work with a particular operating system. Kuber Mehta, a New …
Google pits Marvell against Broadcom as it chases AI crown
It's an open secret that the major cloud providers don’t actually design their custom silicon from scratch. There's not much value in reinventing the wheel, so they often outsource big and undifferent…
SvelteKit 3 puts heat on Next.js with radical approach to RPCs
In today's sprawling JavaScript ecosystem, Svelte was designed to be a simpler alternative to the React.js front-end framework, and SvelteKit follows the same path, setting out to be a backend framewo…
'Not a theoretical risk,' feds warn as attackers use AI-made code to hack critical infrastructure controllers
Attackers are using AI-generated exploitation scripts to break into internet-exposed Siemens S7 Series programmable logic controllers (PLCs) at water, manufacturing, energy, and other critical facilit…
PINE64 Halts Linux Device Production Amid DRAM and EMMC Shortages…
PINE64 Halts Linux Device Production Amid DRAM and EMMC Shortages https://hardware.slashdot.org/story/26/08/19/2134209/pine64-halts-linux-device-production-amid-dram-and-emmc-shortages?utm_source=rss1…
Stripe Buys AI Startup OpenRouter For $7.5 Billion…
Stripe Buys AI Startup OpenRouter For $7.5 Billion https://news.slashdot.org/story/26/08/19/2128206/stripe-buys-ai-startup-openrouter-for-75-billion?utm_source=rss1.0mainlinkanon
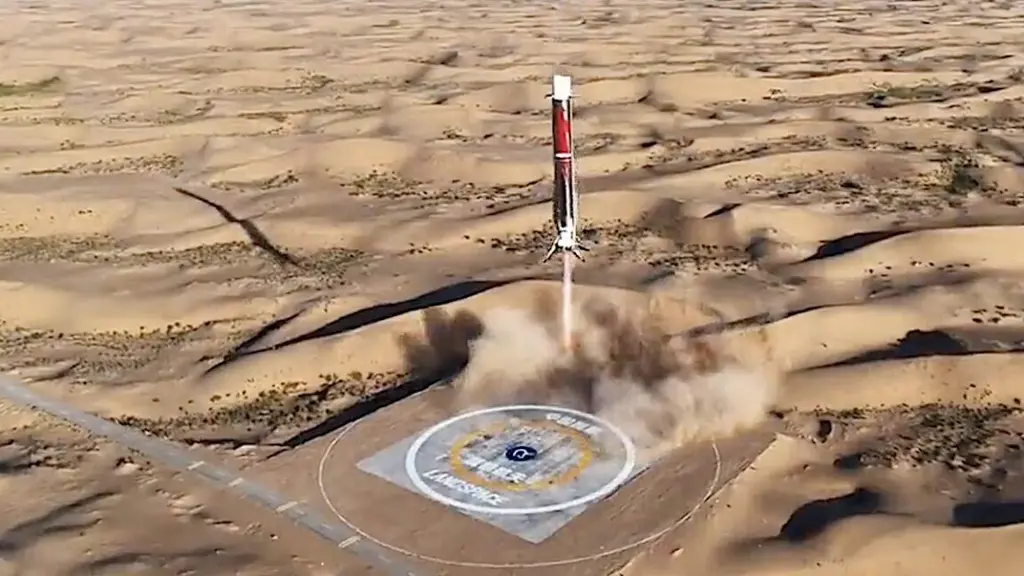
The floodgates are open after another Chinese company lands a reusable rocket
The floodgates are open after another Chinese company lands a reusable rocket "We will put the booster back into service for another flight as soon as possible." https://arstechnica.com/space/2026/08/…