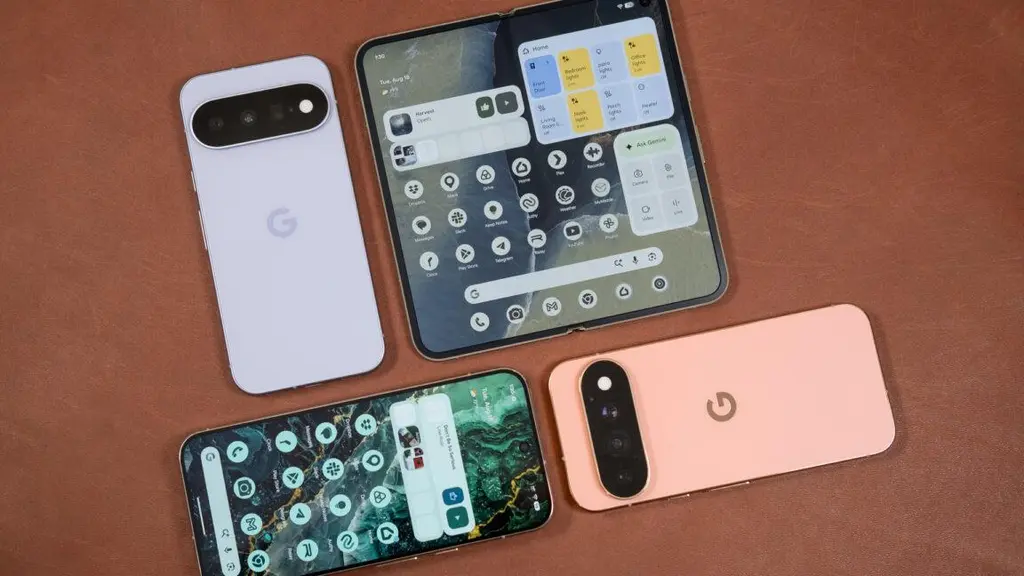
Google Pixel 11 series review: Is the magic fading?
Google Pixel 11 series review: Is the magic fading? Google's new Pixels make some compromises but still manage to be good phones. https://arstechnica.com/gadgets/2026/08/google-pixel-11-series-review-…
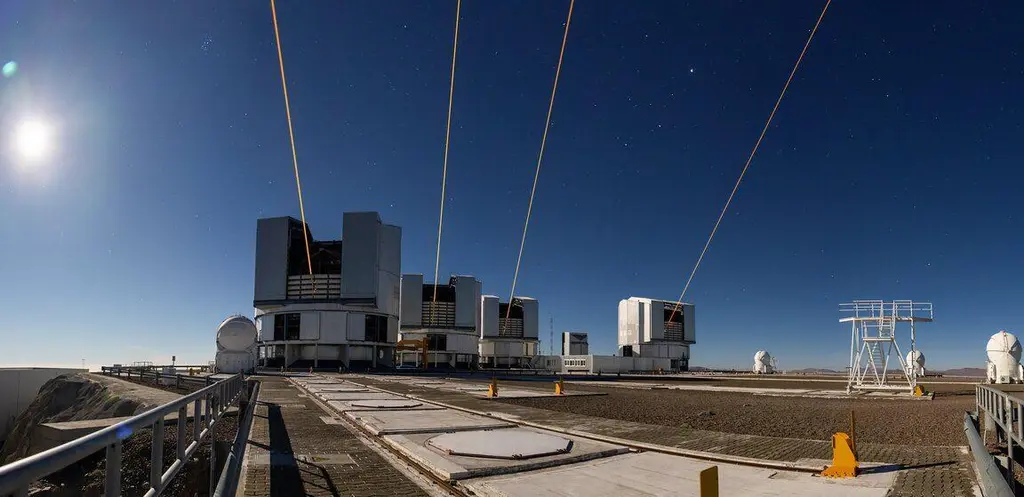
Scientists find closest star to the Milky Way's central black hole
Scientists find closest star to the Milky Way's central black hole Star, moving at 8% the speed of light, may let us measure the black hole's rotation. https://arstechnica.com/science/2026/08/scientis…
Chinese Robotics Giant Unitree Soars In Stock Market Debut…
Chinese Robotics Giant Unitree Soars In Stock Market Debut https://hardware.slashdot.org/story/26/08/19/0559230/chinese-robotics-giant-unitree-soars-in-stock-market-debut?utm_source=rss1.0mainlinkanon
AMD EPYC 9005 Series Memory Scaling Performance From 4 To 24 DDR5 RDIMMs
AMD EPYC 9005 Series Memory Scaling Performance From 4 To 24 DDR5 RDIMMs With today's memory prices, a frequent question at Phoronix and throughout many organizations is about reducing cost by not nec…
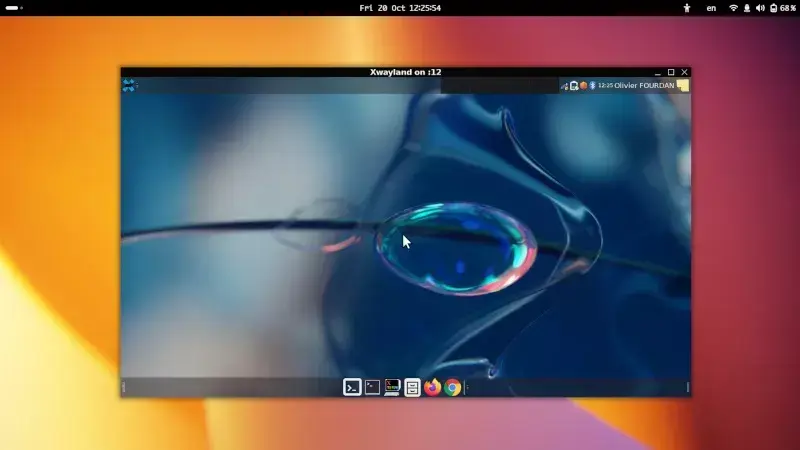
XWayland 26.1 RC1 Released With Many New Features
XWayland 26.1 RC1 Released With Many New Features Olivier Fourdan of Red Hat announced today the first release candidate of XWayland 26.1. This is the first new tagged feature release since XWayland 2…
ISS spacewalkers discover there's no such thing as a quick antenna job
Stubborn electrical connections and bolts thwarted an attempt to replace an antenna on the International Space Station (ISS) yesterday, forcing spacewalkers to leave the new unit for another day. We'v…
Postgres pioneer credits Oracle with helping his database take over the world
INTERVIEW Oracle inadvertently helped turn PostgreSQL into the database technology now backed by Microsoft, AWS, and Google, according to Postgres creator Michael Stonebraker. Speaking to The Register…
Comcast gives its Wi-Fi motion detector a security makeover
Comcast has folded its Wi-Fi-based intruder detection feature into Xfinity Shield, a repackaged bundle of physical and cybersecurity offerings. The US telco launched WiFi Motion in 2025. Xfinity Shiel…
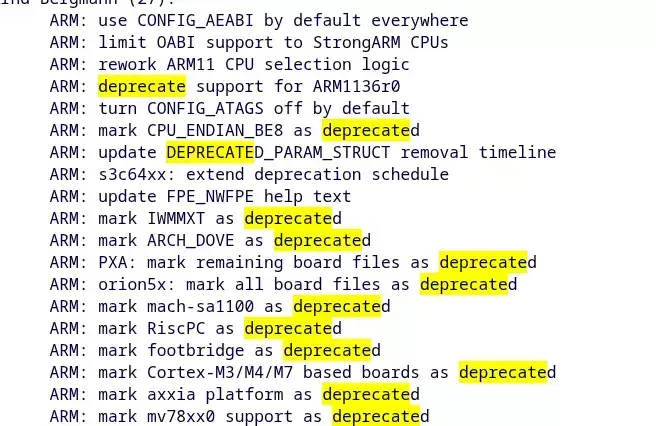
Linux 7.3 Deprecates Many Older 32-bit ARM Platforms, Orphans Hundreds Of…
Linux 7.3 Deprecates Many Older 32-bit ARM Platforms, Orphans Hundreds Of Drivers All of the SoC updates have been merged for the Linux 7.3 kernel that include adding some new SoCs as well as deprecat…
GitHub blames 8-hour outage on autoscaling fail and VS Code retry storm
GitHub has published its account of this week's nearly eight-hour outage, tracing the developer pain to saturated load balancers, a faulty autoscaling policy, and a "latent retry bug in Visual Studio …
新型Python惡意程式濫用SharePoint與Teams藏匿指揮控制,還能竊密與橫向移動
新聞資安業者Ontinue旗下資安營運團隊Cyber Defense Center在7月調查一波攻擊活動時,發現先前未公開的Python惡意植入框架TWINLOOT。攻擊者利用SharePoint Online、Microsoft Teams與受害電腦上的Edge瀏覽器隱藏指揮控制通訊,同時竊取Windows登入憑證,並把受害電腦當成進入企業內網其他系統的跳板。 攻擊最初從Microsoft Te…
Scotland's AI Growth Zone gets a wee £300M power-up
Datacenter operator DataVita has secured £300 million ($406 million) to expand its campus in Scotland's Lanarkshire AI Growth Zone, while Dell is moving into the area – albeit only into a regional off…
Babies Born Under Sugar Rationing Grew Into Adults With Lower Cancer Risk…
Babies Born Under Sugar Rationing Grew Into Adults With Lower Cancer Risk https://science.slashdot.org/story/26/08/19/0534224/babies-born-under-sugar-rationing-grew-into-adults-with-lower-cancer-risk?…
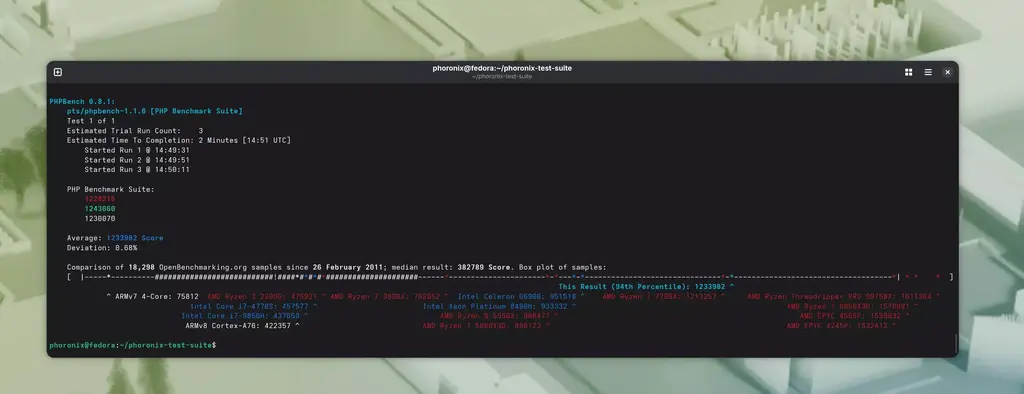
PHP 7.4 To PHP 8.6 Benchmarks, PHP 8.6 JIT Performance
PHP 7.4 To PHP 8.6 Benchmarks, PHP 8.6 JIT Performance A Phoronix Premium supporter recently relayed a request to see some fresh PHP performance benchmarks. So here are some fresh numbers of PHP 7.4 t…
Linux 7.3 Scheduler Improvements: Help For Gaming, Hybrid CPUs, Lower…
Linux 7.3 Scheduler Improvements: Help For Gaming, Hybrid CPUs, Lower Scheduler Latency The exciting set of scheduler updates have been merged for the Linux 7.3 merge window... https://www.phoronix.co…
CISA警告4個已知漏洞遭利用,Windows、macOS、SharePoint、VMware vCenter用戶應儘速處理
新聞8月18日美國網路安全與基礎設施安全局(CISA)提出警告,他們將4個資安漏洞加入已遭利用的漏洞名單(KEV),原因是已掌握遭積極利用的證據。值得留意的是,這些漏洞皆為重大等級,相當危險,CISA下令聯邦機構需緊急採取行動,修補的期限都是8月21日。 這些漏洞分別是:Windows網路金鑰交換(IKE)服務遠端程式碼執行漏洞CVE-2026-33824、SharePoint身分驗證繞過漏洞CV…
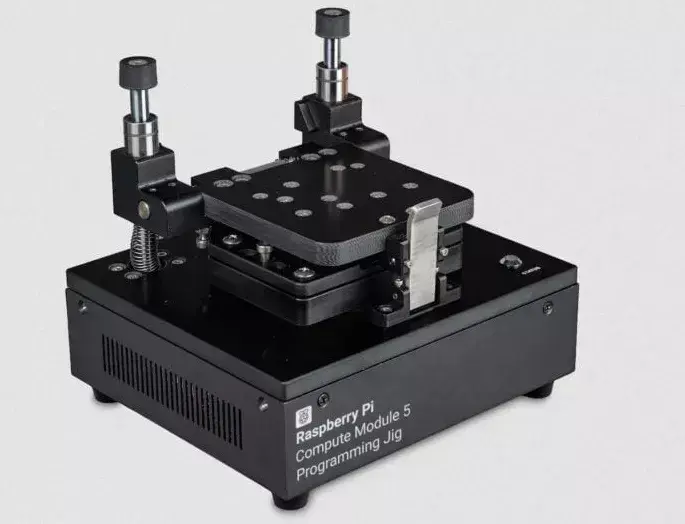
Raspberry Pi gets jiggy with batch CM5 provisioning
Raspberry Pi has unveiled a $600 Programming Jig to take the faff out of preparing batches of Compute Module 5 (CM5) boards for deployment. The device combines the provisioning host and module interfa…
SAP consultant job ads overshoot final offers by up to 12%, recruiter claims
SAP consultant job ads across Germany, Austria, and Switzerland typically quote salaries 10 to 12 percent above the eventual offer, according to a recruitment firm specializing in the market. Employer…
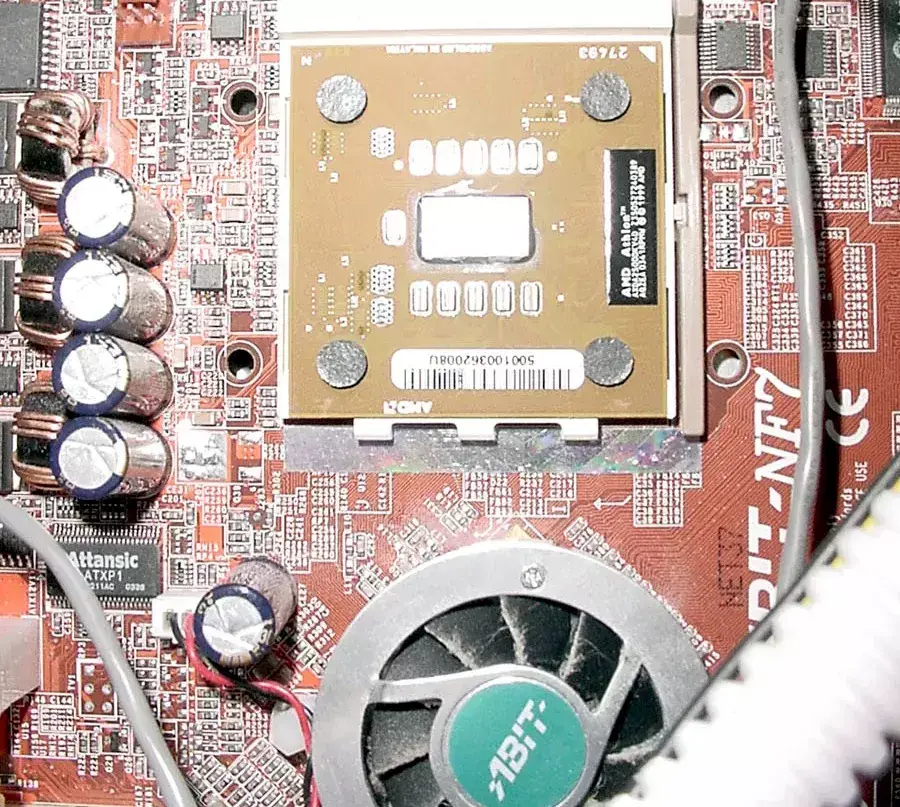
New AMD Low-Power Core & Unified Intel/AMD CPU Core Type Handling In Linux 7.3
New AMD Low-Power Core & Unified Intel/AMD CPU Core Type Handling In Linux 7.3 Covered first on Phoronix back in June was an AMD Linux patch for introducing a new "low power" CPU core type to compleme…
Raspberry Pi Compute Module 5 Programming Jig Launches
Raspberry Pi Compute Module 5 Programming Jig Launches The newest Raspberry Pi product to launch is the Raspberry Pi Compute Module 5 Programming Jig... https://www.phoronix.com/news/Raspberry-Pi-CM5-…