Gemini in Chrome全面推向美國Android用戶,付費方案加入自動瀏覽功能
新聞Google周二(8/18)宣布,Gemini in Chrome全面部署到美國Android裝置。付費Google用戶還多了自動瀏覽(auto-browse)功能。 這兩項功能是Google於5月間的The Android Show上展示。Gemini in Chrome是內建於Chrome瀏覽器側邊欄。能使用目前瀏覽器分頁的內容,提供相關的回覆,包括重點摘要、說明內容、搜尋答案,它還能串接…
Zenity募資1.25億美元,擴大AI代理安全布局
新聞隨著企業開始讓AI代理存取系統與資料、呼叫工具並直接執行工作,安全風險也從AI模型本身延伸到代理實際採取的動作。專注AI代理安全與治理的資安業者Zenity宣布完成1.25億美元C輪募資。Zenity表示,新資金將用於持續開發旗下平臺、擴大資安研究團隊Zenity Labs,以及拓展歐洲與亞太市場。Zenity並表示,公司過去兩年營收均較前一年增至3倍,預計2026年仍將維持相同成長幅度。 Z…
開放權重AI模型能力逼近封閉模型,抵禦攻擊表現未同步提升
新聞開放權重AI模型正快速縮小與頂尖封閉模型的能力差距。網路應用與資安業者F5旗下研究團隊F5 Labs指出,根據AI研究機構Epoch AI分析,自2026年1月以來,最強開放權重模型的能力平均落後頂尖封閉模型約4個月;不過F5的AI安全評測顯示,部分開放權重模型雖躋身能力排名前段,在抵禦提示注入與越獄攻擊的評測中卻排名後段。 F5 Labs公布8月AI模型安全評測結果,涵蓋Anthropic、…
WordPress修補高風險RCE漏洞,作者權限帳號可藉偽裝圖片的惡意檔案執行程式碼
新聞開源內容管理系統WordPress近日修補核心程式的遠端程式碼執行漏洞CVE-2026-65640,CVSS風險分數為8.8分,屬於高風險等級(High)。攻擊者若具有Author(作者)或更高等級帳號,並在伺服器使用Imagick與Ghostscript的情況下,可上傳經過特製的惡意檔案,進而在伺服器執行任意程式碼。WordPress已發布7.0.4版修補漏洞,並將修補程式回溯提供至4.7分…
英特爾發布8月安全更新,Xeon、TDX等產品出現多項高風險漏洞
新聞英特爾(Intel)於8月11日集中發布多項產品安全公告,根據資安媒體SecurityWeek統計,共有42則新公告,涵蓋72項漏洞。其中多項高風險漏洞影響Xeon處理器、機密運算技術Trust Domain Extensions(TDX)、企業遠端管理技術Active Management Technology(AMT),以及無線網路軟體PROSet/Wireless WiFi等產品。 在這…
針對6月Citrix修補的NetScaler阻斷服務漏洞,研究人員警告可被用於遠端執行任意程式碼
新聞6月30日Citrix針對應用程式傳遞控制器NetScaler ADC、SSL VPN遠端存取設備NetScaler Gateway發布更新,修補6個資安漏洞,其中一個登記為CVE-2026-8452(CVSS v4.0風險評為8.8分)的弱點,該公司指出有可能會導致NetScaler設備出現服務中斷(DoS)的現象。近期有資安公司公布細節,指出此問題實際上的影響可能比Citrix描述的還要嚴…
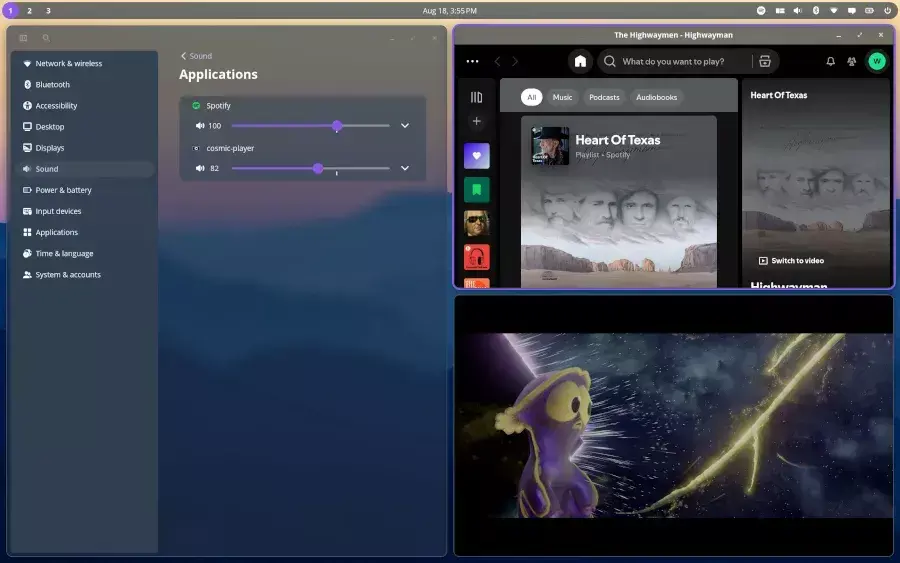
COSMIC Epoch 1.6 Released With Per-App Volume Control, Remote Desktop…
COSMIC Epoch 1.6 Released With Per-App Volume Control, Remote Desktop Preparations COSMIC Epoch 1.6 was released this evening as the latest milestone for this open-source, Rust-based desktop environme…
Modular's Mojo Language Now Open-Source Following Qualcomm Acquisition
Modular's Mojo Language Now Open-Source Following Qualcomm Acquisition Modular, the AI startup founded by Chris Lattner of LLVM and Swift fame, has open-sourced their Mojo systems programming language…
OpenAI's overhead will rise 20 percent for some workloads as it hardens security
OpenAI on Tuesday said its decision to suspend model training work, implemented after unreleased, unsupervised AI models hacked HuggingFace, remains in effect as the AI biz tries to implement stronger…
Cerebras CS-4 rack systems juice chips for every last drop of AI performance
If high-speed AI inference is what you’re after, memory bandwidth is the bottleneck to beat. At a mind-numbing 21.6 petabytes per second (PB/s) of memory bandwidth, Cerebras' dinner-plate-sized AI acc…
Amazon傳拆卸珍本書,以取得AI模型訓練資料集
新聞404 Media報導,以賣書起家的Amazon購入大量珍本書籍,將拆卸開來掃描,用以訓練AI模型。 404 Media是以調查報導方式,在書本內置入追蹤裝置,最後查到書本運抵Amazon於拉斯維加斯,名為VGT3的物流中心。 Amazon以簡單聲明回覆媒體說,該公司透過商業通路購買書本,是為了提升客戶使用的產品和服務。 報導指出,Amazon此舉是為了新闢內容來源。 在AI爬蟲幾乎爬盡了網際…
Cursor Launches 'Origin' Code Hosting Platform As GitHub Alternative…
Cursor Launches 'Origin' Code Hosting Platform As GitHub Alternative https://developers.slashdot.org/story/26/08/18/2211249/cursor-launches-origin-code-hosting-platform-as-github-alternative?utm_sourc…
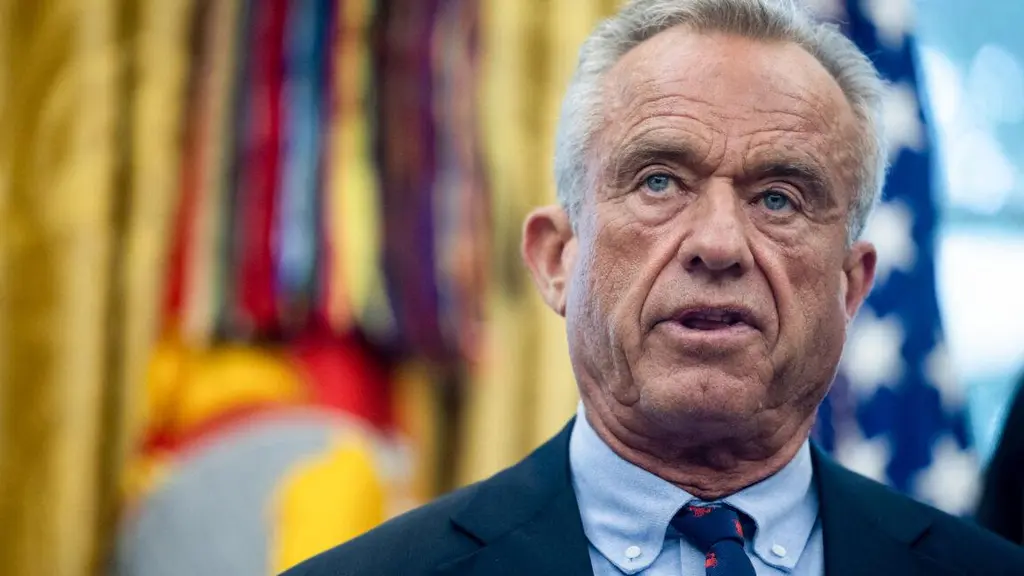
"Sabotage": Experts, lawmakers blast RFK Jr. for destroying healthcare research
"Sabotage": Experts, lawmakers blast RFK Jr. for destroying healthcare research US healthcare is broken. Under RFK Jr., the research agency working to fix it is, too. https://arstechnica.com/health/20…
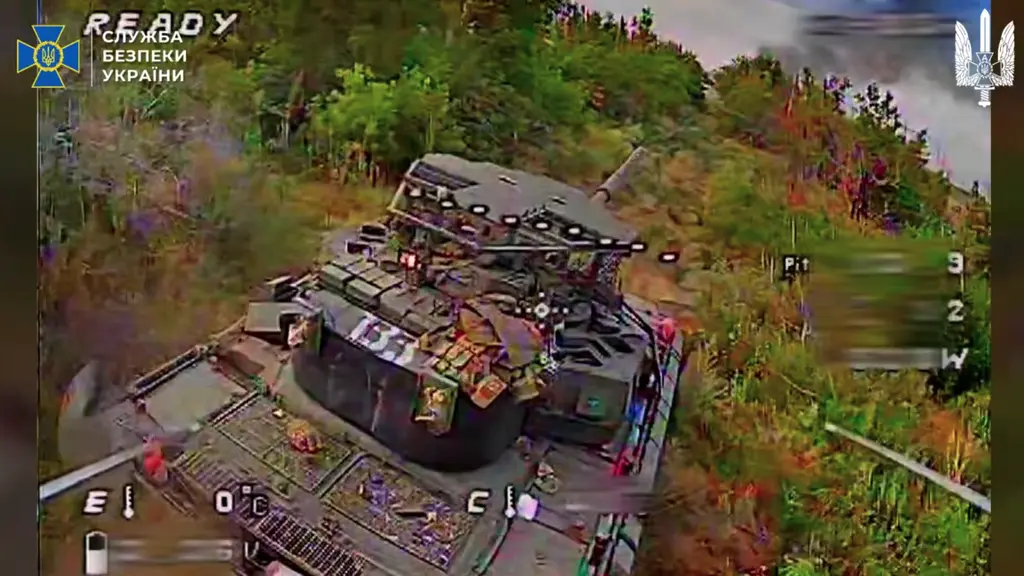
Ukrainian drones overwhelm Russian tanks’ new active protection system—for now
Ukrainian drones overwhelm Russian tanks’ new active protection system—for now Tanks with defensive tech for shooting down drones are still proving vulnerable. https://arstechnica.com/gadgets/2026/08/…
Meta and Google mobile apps gorge on user data: Study
A study of mobile apps claims that Meta collects three times as much user data on average as tools published by Apple or Microsoft. Google is also one of the worst data-scavenging offenders. The resea…
Expired credit cards revived by researchers to make unauthorized payments
Researchers affiliated with the University of Massachusetts Amherst have found that you can get payments out of certain expired contactless credit cards, a process detailed at the recent USENIX Securi…
Comcast Is Turning Millions of Its Routers Into Motion Detectors…
Comcast Is Turning Millions of Its Routers Into Motion Detectors https://mobile.slashdot.org/story/26/08/18/2050203/comcast-is-turning-millions-of-its-routers-into-motion-detectors?utm_source=rss1.0ma…
Disney, ABC Sue FCC Over Threats to Broadcast Licenses…
Disney, ABC Sue FCC Over Threats to Broadcast Licenses https://yro.slashdot.org/story/26/08/18/2039239/disney-abc-sue-fcc-over-threats-to-broadcast-licenses?utm_source=rss1.0mainlinkanon
Linux 7.3 Adds New "bpf_sock_read_xattr" Feature For systemd, BPF Programs
Linux 7.3 Adds New "bpf_sock_read_xattr" Feature For systemd, BPF Programs Merged earlier this year for Linux 7.1 was extended attributes on sockets support as a feature sought after by the likes of G…
You Can Finally Buy a Fairphone In the US…
You Can Finally Buy a Fairphone In the US https://mobile.slashdot.org/story/26/08/18/1712245/you-can-finally-buy-a-fairphone-in-the-us?utm_source=rss1.0mainlinkanon
 iThome
Bot
·