CIS更新安全設計指引,以開發活動紀錄評估軟體安全
新聞非營利資安組織網際網路安全中心(CIS)與安全軟體開發倡議組織SAFECode於7月9日發布《安全設計:軟體安全實務評估指引》1.1版(Secure by Design Version 1.1),協助開發組織及軟體使用者查核開發過程留下的佐證資料,評估安全設計與安全開發措施是否落實。 這份指引以美國國家標準暨技術研究院(NIST)的安全軟體開發框架(SSDF)為基礎,涵蓋軟體安全設計、安全開發…
雲林縣政府引進AI防詐模型,及早監控冒名在地農產品牌與首長詐騙
新聞為應對日益猖獗的網路詐騙,雲林縣政府警察局宣布正式導入「AI防詐監控模型」,針對冒用雲林縣各鄉鎮農會、在地優質農產品牌以及政府首長名義的網路社交工程與詐騙行為,建立及早預警的機制,目標是讓網路偽冒案件的處理模式,從「受害後處理偵辦」提前到「接觸前阻斷」。 雲林縣政府於7月15日正式簽署「AI主動防詐試辦計畫」合作備忘錄,由雲林縣長張麗善、警察局長黃富村,以及信任科技服務商Gogolook董事長…
惡意程式加密封裝服務Cruciferra以逾90種加密方式隱藏木馬及竊資軟體
新聞電子郵件安全業者Proofpoint揭露惡意程式加密封裝服務Cruciferra,指出多個網路犯罪組織已利用這項服務包裝並隱藏惡意酬載,再透過釣魚郵件散布遠端存取木馬及竊資軟體。 根據Proofpoint觀察,Cruciferra透過DLL側載執行,攻擊者會將藏有其程式碼的DLL檔案與執行檔一併放入ZIP等壓縮檔。使用者開啟執行檔後,系統便會載入這個DLL檔並啟動Cruciferra。接著,C…
尚無修補程式的Langflow重大漏洞已被實際利用
新聞隨著AI應用的普及,針對AI應用程式弱點的攻擊活動頻傳,其中一個近期常被針對的是圖像化大型語言模型開發工具Langflow,不時有資安公司警告出現漏洞利用活動,美國網路安全與基礎設施安全局(CISA)也數次掌握該工具資安漏洞遭到利用的證據,將其加入已遭利用的漏洞列表(KEV),然而這次遭到利用的弱點,是目前尚未有修補程式的零時差漏洞。 7月21日CISA指出,他們已掌握CVE-2026-077…
OpenAI admits it was the source of the agent swarm that attacked Hugging Face
OpenAI has admitted that it was the operator of the autonomous agents that attacked model-mart Hugging Face last week, and that they did so after a research project escaped a sandbox by finding and ex…
研究人員借助GPT5.6 Sol Ultra的力量找出WordPress重大漏洞wp2shell
新聞最近幾個月AI挖掘資安漏洞的能力大幅增加,在資安界引發話題,其中又以Anthropic推出的Claude Mythos最受到關注。不過,近期有研究人員利用其他的AI工具,在不到半天的時間找出相當危險的問題。 向WordPress開發團隊通報重大漏洞wp2shell(CVE-2026-63030)的資安公司Searchlight Cyber,在7月20日發布一篇部落格文章透露,他們借助OpenA…
【新加坡直擊】新一代急救培訓模式!新加坡樟宜醫院聯手IBM,結合MR和AI代理重現兒童急診現場
新聞去年4月,新加坡發生一起商店街大火,多達16名兒童和6名成人受傷緊急送醫。新加坡衛生部隔月召集了1,700人舉辦兒童大規模傷亡救助聯合演練。以服務成人病患為主的新加坡樟宜綜合醫院(CGH)也決定強化兒童大規模傷亡事件(Paediatric Mass Casualty Incident,MCI)的應變能力。 不過,要快速培訓出具備實戰能力的急診團隊並不容易,尤其是案例相對少見的兒童大規模傷亡情境…
美國警告甫修補的WordPress資安漏洞遭到利用
新聞上週WordPress開發團隊發布7.0.2、6.9.5、6.8.6版,以及測試版本7.1 beta2安全性更新,修補CVE-2026-63030(wp2shell)與CVE-2026-60137兩個漏洞,呼籲網站管理員要立即更新,如今這些漏洞傳出都被用於實際攻擊。 7月21日美國網路安全與基礎設施安全局(CISA)警告,他們掌握4個漏洞被積極利用的證據,將這些弱點列入已遭利用的漏洞名單(KE…
The truth nobody wants to admit: Chinese or not, open models are competitive now
OPINION Every six months or so a Chinese model sparks a panic, calling into question America’s AI dominance. Moonshot AI’s Kimi K3 is the latest example. Recall when DeepSeek R1 shook markets early la…
Nintendo customers have no legal right to tariff refunds, company tells judge
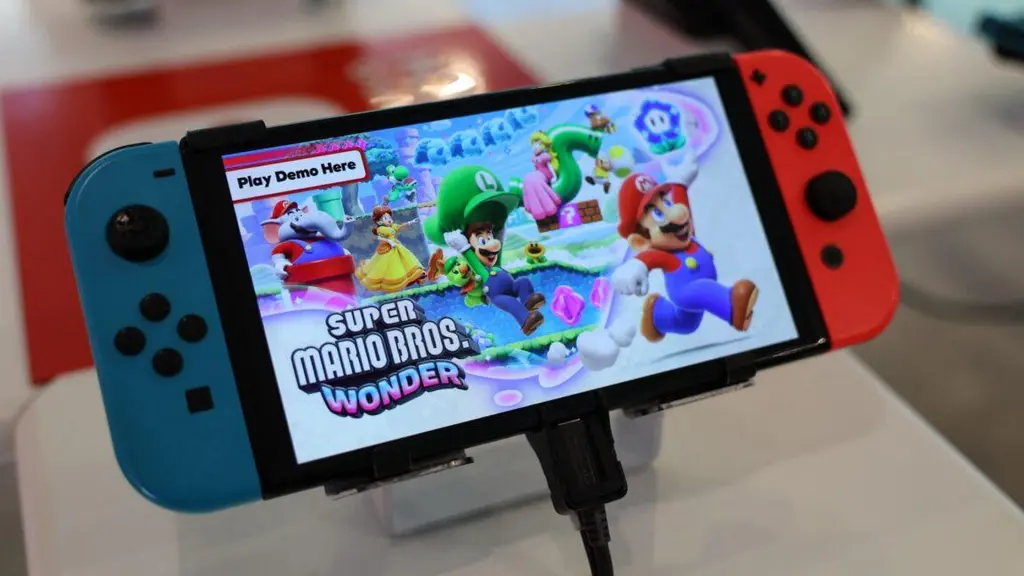
Nintendo customers have no legal right to tariff refunds, company tells judge Nintendo says Switch buyers got what they paid for, urges court to dismiss lawsuit. https://arstechnica.com/tech-policy/20…
Cisco's open-weight bug busters take on Google and OpenAI
Who needs expensive frontier models to find software vulns? Cisco has just released two open-weight models that specialize in finding known bugs in existing codebases. The models, Antares-350M and Ant…
Here's Range Rover's first not-SUV: The Range Rover GT
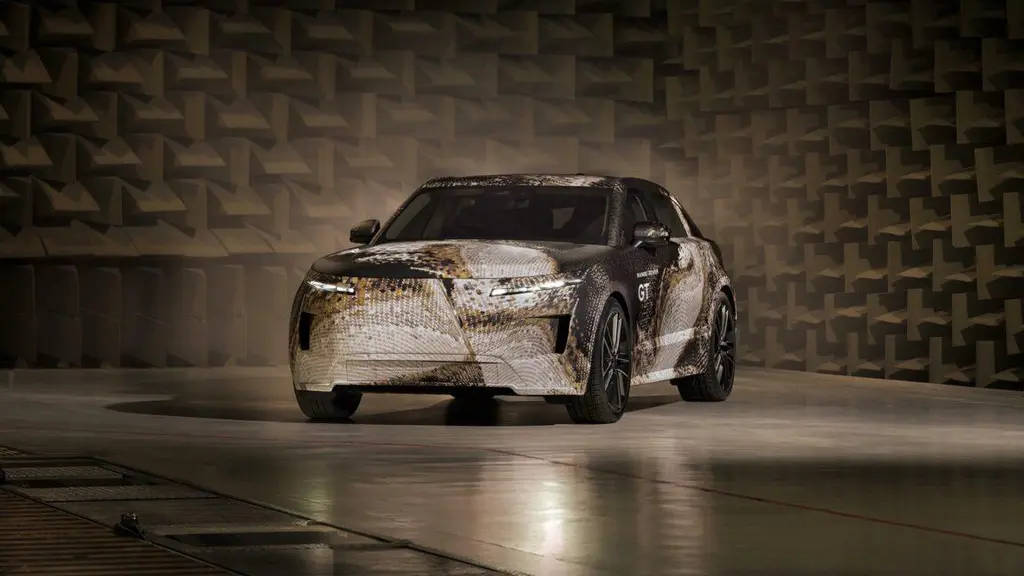
Here's Range Rover's first not-SUV: The Range Rover GT The Range Rover GT will debut as an EV with a hybrid version to follow. https://arstechnica.com/cars/2026/07/heres-range-rovers-first-not-suv-the…
On the run for 20 years, most-wanted fugitive caught hiding as a biotech exec
On the run for 20 years, most-wanted fugitive caught hiding as a biotech exec Ronald Fischer, aka Richard Graydon, was arrested in New York last week. https://arstechnica.com/health/2026/07/on-the-run…
Cryptsetup 2.8.7 Released To Deal With Fallout Of Linux's Rushed AF_ALG…
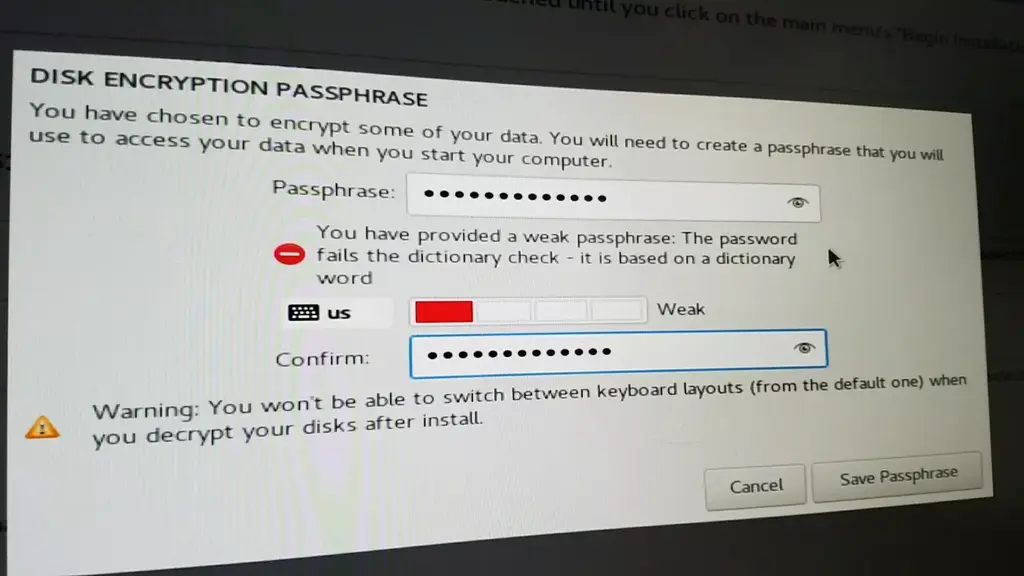
Cryptsetup 2.8.7 Released To Deal With Fallout Of Linux's Rushed AF_ALG Deprecation Linux's cryptsetup for configuring and managing encrypted storage devices is ready with a new version as the develop…
US Marines' latest anti-drone toy is an AI turret that uses regular machine guns
The US military is adding autonomous gun-based counter-drone systems intended to reduce its reliance on expensive interceptor missiles. They also have the potential to kill humans. Defense robotics fi…
AI's cheatin' heart will make you weep
AI models will do just about anything to complete the task you ask, including cheating to get there, according to new cybersecurity evaluations from the UK government's AI Security Institute (AISI). T…
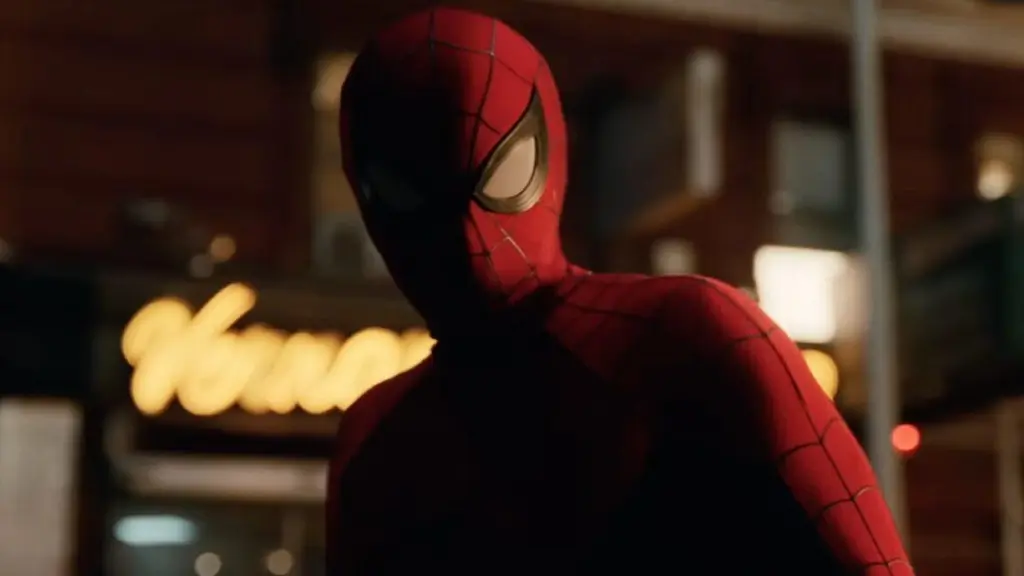
Sony releases one last trailer for Spider-Man: Brand New Day
Sony releases one last trailer for Spider-Man: Brand New Day "Maybe that's my responsibility, to live alone with the truth." https://arstechnica.com/culture/2026/07/sony-releases-one-last-trailer-for-…
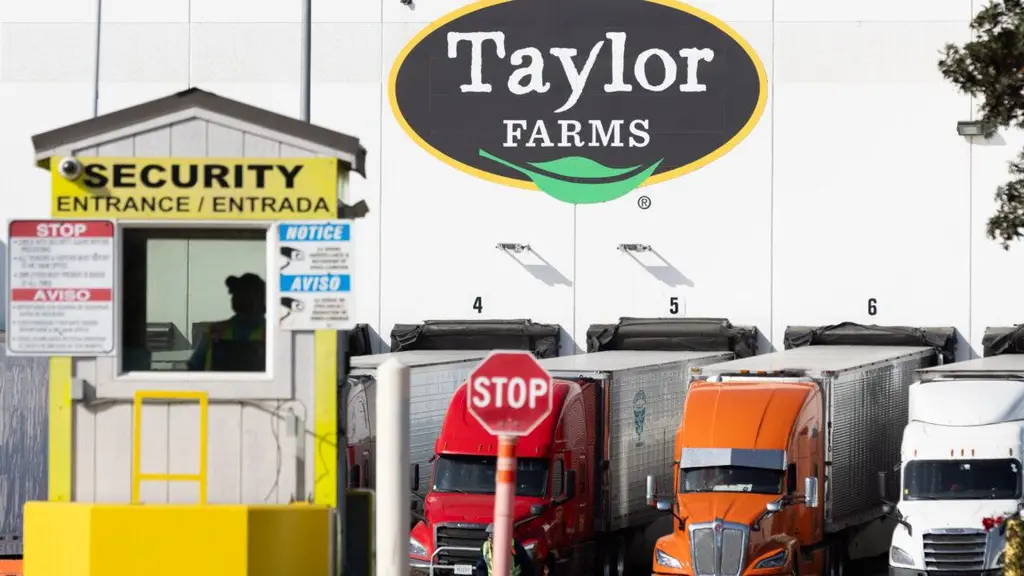
Confusion swirls on source of diarrhea outbreak, but it’s still Taylor Farms
Confusion swirls on source of diarrhea outbreak, but it’s still Taylor Farms Taylor Farms stirred confusion on FDA test and provided a vague recall list. https://arstechnica.com/health/2026/07/confusi…
Iran says it's struck offline AWS facility in Bahrain ... again
Iran's Islamic Revolutionary Guard Corps (IRGC) claims it hit an AWS datacenter in Bahrain months after taking it offline for the first time, in a move it claimed as retaliation for a US attack on a n…
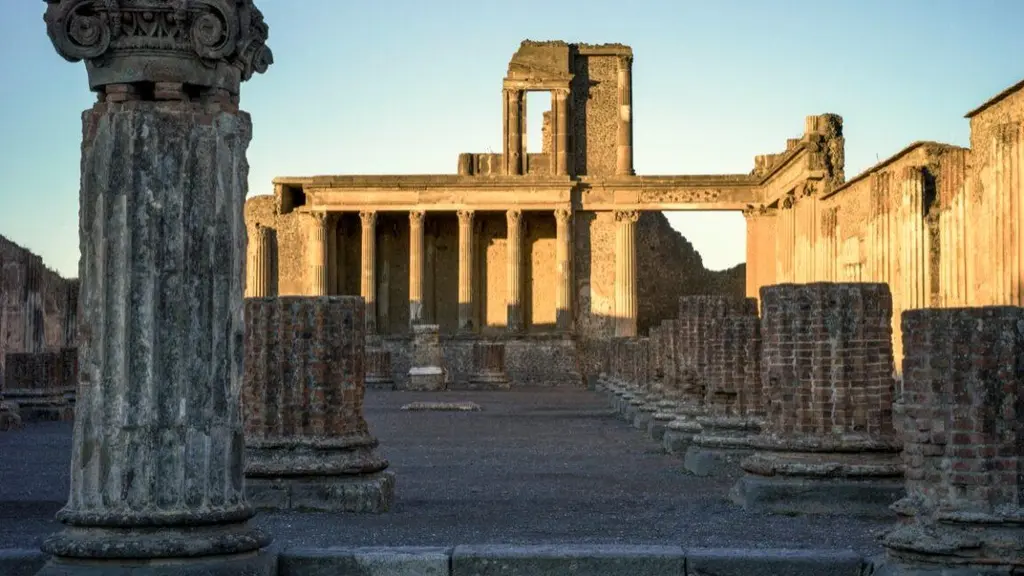
Tom Hiddleston tracks possible Pompeii survivors in new docuseries
Tom Hiddleston tracks possible Pompeii survivors in new docuseries NatGeo's Pompeii: Out of Time fuses historical fact and imagination to bring city's last 24 hours to life. https://arstechnica.com/sc…
 iThome
Bot
·