AI代理長期記憶成新攻擊面,單封郵件植入假資訊成功率最高87.5%
新聞新加坡南洋理工大學、新加坡科技研究局(A*STAR)及美國約翰霍普金斯大學研究人員發表AI代理攻擊框架MemGhost,可透過單封電子郵件投遞惡意指令,誘使具備長期記憶的個人AI代理將假資訊寫入持續性狀態,且不在當次回覆中透露記憶已遭修改。使用者日後提出相關要求時,代理可能載入受污染的記憶,進而改變回答或執行行為。 研究團隊將這類攻擊稱為隱蔽記憶注入(stealth memory inject…
Google Cloud outage shows it’s still hard to understand hyperscalers’ real resilience regimes
Google Cloud last week experienced an outage that analysts say demonstrates that not all promises of cloudy resilience are created equal. Google’s incident report explained that three services – the V…
詐騙集團假冒FBI,鎖定受害者二次行騙
新聞美國聯邦調查局(FBI)網路犯罪投訴中心(Internet Crime Complaint Center,IC3)周一(7/20)警告,有詐騙集團假冒FBI人員,鎖定曾經遭到詐騙的受害者,謊稱能協助追回失款,藉此再次騙取個人資料與金錢。 FBI表示,詐騙集團會透過電子郵件、電話、社交媒體及網路論壇接觸受害者,或建立假的FBI人員帳號與專頁。其中一名受害者在告知詐騙者準備向FBI報案後,隨即收到…
韓國外交官培訓平臺遭駭,攻擊者利用伺服器軟體零時差漏洞存取近10個月
新聞7月20日韓國外交部發布新聞稿,說明所屬韓國國立外交院(Korea National Diplomatic Academy,KNDA)的線上教育系統遭到網路攻擊。外交部於2026年2月初接獲相關機關通報異常存取情況後,緊急關閉該系統,並與相關單位展開調查。 調查顯示,身分不明的攻擊者利用外交院線上教育系統伺服器軟體的零時差漏洞,以及系統安全設定缺失,於2025年4月至5月間取得伺服器控制權,並…
Cursor等AI程式代理曝沙箱繞過風險,工作區檔案可透過開發工具與Docker越界執行
新聞資安業者Pillar公開一系列AI程式代理安全研究,指出Cursor、OpenAI Codex CLI、Google Gemini CLI及Antigravity等開發工具,出現多條可跨越沙箱邊界的途徑。多數案例並非AI代理直接突破沙箱,而是先在程式專案資料夾內建立或修改檔案,再由沙箱外的開發工具或Git功能執行,另有案例是代理透過位於沙箱外的Docker服務,在特定設定下間接取得主機操作能力…
NadMesh殭屍網路鎖定AI與MCP服務,整合逾20種RCE攻擊自動擴散
新聞中國資安業者奇安信X實驗室上周五(7/17)揭露,一個名為NadMesh的新型殭屍網路正大規模掃描並入侵AI基礎設施與模型脈絡協定(Model Context Protocol,MCP)服務。它整合逾20種遠端程式碼執行(RCE)攻擊,可在幾乎無人介入下完成尋找目標、入侵、植入惡意程式及向外擴散。 該實驗室是在今年7月初發現這個以Go語言打造的殭屍網路,因其控制端原始程式碼自稱「n4d mes…
OVH reveals semi-secret plan to fix critical Januscape bug with mass reboots – and an Australian crash-test dummy
French cloud operator OVH has revealed it used its Sydney, Australia, datacenter as the crash test dummy to test a rapid rollout of a fix for the critical Januscape guest-host escape bug in the Linux …
俄羅斯駭客濫用Google Gemini CLI,6分鐘內建立殭屍網路
新聞今年5月,趨勢科技揭露使用俄語的駭客Bandcampro,此人從去年9月開始利用AI自動化生成的內容,從事詐騙及竊取憑證,其中一種遭濫用的工具就是Google Gemini的命令列工具(CLI),為了越獄並突破Google設下的安全機制,這名駭客將自己設定為經授權的滲透測試員(authorized pentester)來達到目的。當時趨勢科技發現此人成功破解29個WordPress管理員帳號、…
英國衛福部將重罰非法讀取病患資料的醫護員工
新聞英格蘭國家衛生服務部(National Healthcare Service England,NHS England)本月初警告,若醫療機構員工沒有合法理由下存取病患記錄,可能面臨牢獄或開除處分。 NHS英格蘭執行長 Jim Mackey 本月初透過內部公開信警告,醫護人員暨醫療院所員工因個人原因或出於好奇讀取病患醫療紀錄「法理不容」,是破壞病患信任及觸法行為,NHS絕不寬貸。 英國政府是在今…
惡意郵件成勒索軟體首要入侵管道,與網路釣魚合計占五成
新聞資安業者Sophos發布《2026勒索軟體現況報告》(The State of Ransomware 2026),顯示惡意郵件是最常見的勒索軟體初始入侵管道,占26%;其次是網路釣魚及登入憑證遭竊,分別占24%與23%,暴力破解攻擊則占6%。相較之下,利用漏洞入侵的比例降至18%,較2025年減少14個百分點。 值得注意的是,在因登入憑證遭竊而受到勒索軟體攻擊的組織中,97%在攻擊發生時已採用…
晶片設計軟體廠Synopsys傳出遭駭,該公司否認並聲稱未發現資料洩露跡象
新聞駭客鎖定高科技產業的情況,不時有事故發生,如今有新興駭客團體聲稱入侵軟體公司,並竊得其重要客戶資料的情形。 根據資安新聞網站SecurityWeek的報導,勒索軟體駭客組織D1R近日將晶片設計軟體廠新思科技(Synopsys)與德國工程與科技巨頭博世(Bosch)列於資料外洩網站。D1R聲稱利用新思科技網站的漏洞,存取含有4萬筆記錄的企業客戶資料庫,然後又從竊得的資料入侵博世,號稱取得了智慧財…
阿里巴巴發表2.4兆參數Qwen3.8,宣稱效能僅次於Fable 5
新聞阿里巴巴Qwen團隊周日(7/19)宣布,即將推出總參數量達2.4兆的Qwen3.8,並計畫開放模型權重。阿里巴巴宣稱,Qwen3.8是目前最強大的AI模型之一,可與全球領先的前沿模型競爭,整體效能僅次於Anthropic的Fable 5。 目前開放使用的是仍在持續調整的Qwen3.8-Max-Preview。根據阿里雲Model Studio的介紹,該模型主要強項包括全端軟體開發、資料分析、…
Aikido評測13款AI模型漏洞辨識能力,發現能力與成本未必成正比
新聞應用程式安全業者Aikido Security近日公布13款AI模型的漏洞辨識能力評測結果,比較不同模型的漏洞辨識能力與執行成本。研究人員將含有漏洞的程式碼片段交由漏洞分析代理分析,測試模型是否能理解程式執行流程、判斷漏洞是否可遭攻擊者利用,並正確辨識安全問題,而非評估模型自行從大型程式碼儲存庫找出漏洞位置的能力。 研究人員從GitHub安全公告資料庫(GitHub Advisory Data…
歐盟AI透明規範8月上路,聊天機器人與深偽內容須主動揭露
新聞歐盟執委會公布《AI法案》第50條透明義務最終指南,相關規定將自8月2日起適用。指南進一步界定AI系統提供者與部署者的責任,涵蓋聊天機器人、AI代理、生成式AI內容、深偽(Deepfake)、情緒辨識及生物特徵分類等應用,供主管機關與業者作為執法及法規遵循參考。 提供者若設計直接與自然人互動的AI系統,包括聊天機器人、AI代理與虛擬人物,原則上須在首次互動開始時,清楚告知使用者正在與AI互動。…
PQC轉型框架多偏重資產盤點,學者籲強化密碼演算法敏捷性與金鑰管理
新聞隨著政府與產業推動後量子密碼學(PQC)轉型,既有系統如何逐步改用量子安全密碼技術,成為重要課題。德國萊茵-美因應用科技與藝術大學、達姆斯塔特應用科技大學、歐洲科技大學聯盟(European University of Technology,EUt+),以及德國國家應用資安研究中心ATHENE組成的研究團隊,分析22篇提出較完整PQC轉型框架的文獻後指出,現有方法多偏重密碼資產盤點與轉型優先順…
車用電子廠淳安遭勒索軟體攻擊
新聞上市車用電子廠淳安電子(6283)於7月20日晚間,透過股市公開資訊觀測站發布重大訊息,說明公司近期發生網路資安事件。淳安表示,資安單位於接獲異常通報後,經查證確認為勒索軟體檔案加密攻擊,已即時啟動資安應變機制因應。 對於本次事故造成的影響,淳安表示經初步評估,內部資訊系統及網站運作正常,未受實質影響,對公司營運無重大影響。
7-Zip修補遠端程式碼執行漏洞,若不處理攻擊者可透過惡意壓縮檔觸發
新聞檔案壓縮軟體7-Zip釋出更新版本26.02版,以修補一個遠端程式碼執行(RCE)漏洞,在受影響的7-Zip程式中執行惡意程式碼。 漏洞編號CVE-2026-14266,是由資安業者Zero Day Initiative(ZDI)通報。這項漏洞存在7-Zip處理XZ分塊式(chunked)資料機制中,經變造的XZ壓縮資料可觸發堆積緩衝區溢位,讓攻擊者得以在現行程序下執行程式碼。 由於本漏洞的觸…
甫公開的ServiceNow重大漏洞傳出遭到利用
新聞上週企業流程自動化廠商ServiceNow公布AI平臺的沙箱逃逸漏洞CVE-2026-6875,通報此弱點的Searchlight Cyber透露,攻擊者不僅能用來入侵ServiceNow執行個體,還能滲透與其連接的代理伺服器,CVSS v4.0評分達到9.5分,相當危險。事隔數日,有資安廠商發現該漏洞被用於實際攻擊。 威脅情報公司Defused Cyber於職場社群網站LinkedIn提出警…
Google研究用SynthID浮水印技術辨識AI生成DNA,補強現有篩檢機制
新聞Google DeepMind與Isomorphic Labs公開合作生物韌性計畫,研究將SynthID浮水印技術調整用於生物資料,協助DNA合成服務商辨識可能具有風險的AI生成序列。兩家公司認為,AI已能設計出序列不同、功能卻相近的DNA,可能削弱現行依賴已知病原體、毒素清單及序列篩檢演算法的防護方式。 SynthID是Google DeepMind開發的AI內容浮水印技術,2023年最初用…
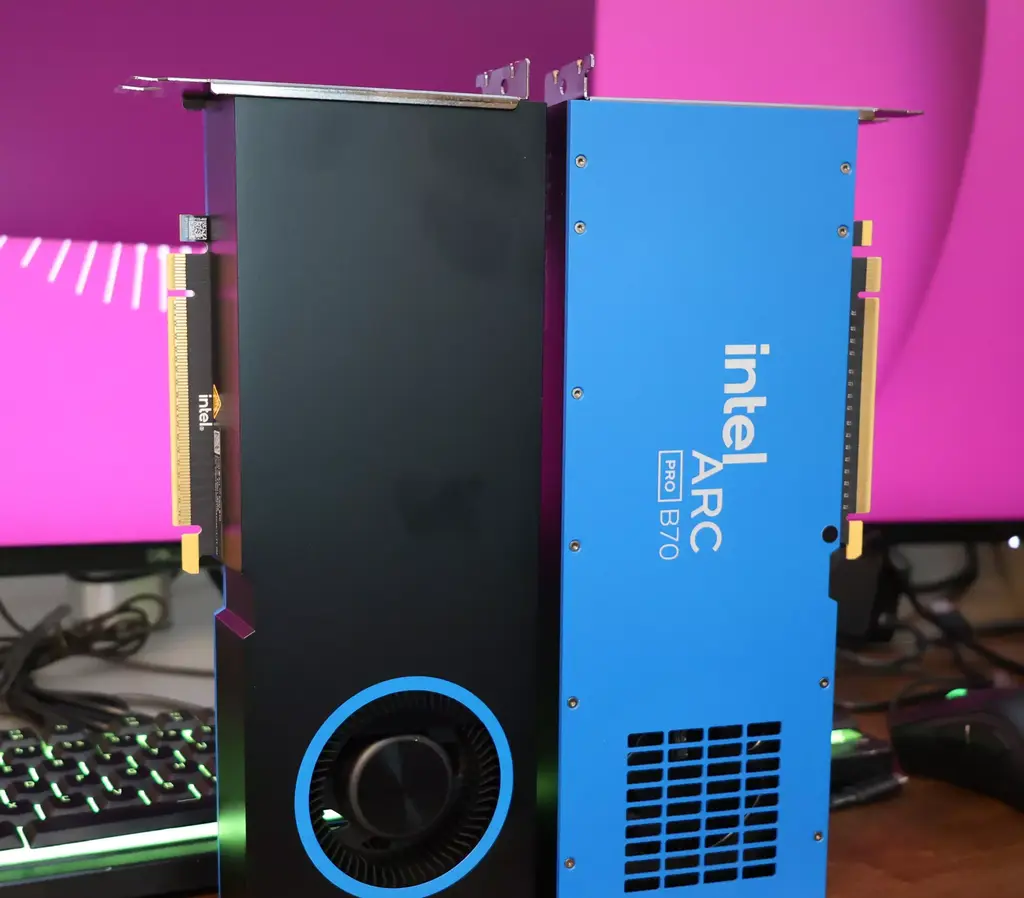
Cold Reset Recovery Coming Together To Better Help Intel GPUs On Linux
Cold Reset Recovery Coming Together To Better Help Intel GPUs On Linux One of the patch series going through nearly a dozen revisions now is for introducing a cold reset recovery method for the Direct…
 iThome
Bot
·