訴求AI時代端點防禦革新,資安新創Ent首獲1億美元種子輪募資
新聞隨著生成式AI與AI Agent進入企業工作流程,端點安全的防護邏輯也正被重新檢視。近期浮出檯面的資安新創Ent,主張過去十多年資安產業過度依賴偵測與回應,但在AI加快工作與攻擊速度的情況下,單靠事後調查已不足因應。該公司試圖將端點防護重新拉回預防,並已獲得資安業界少見的1億美元種子輪募資,以及多家全球二千大企業與國防單位導入。Ent由Elias Manousos與Brandon Dixon創…
沙國零售商BinDawood揭露資料外洩,該國政府年初已針對48起違反個資法PDPL案件開罰
新聞5月31日沙烏地阿拉伯大型零售集團BinDawood Holding在該國證券交易所(Tadawul)發布重大訊息公告,揭露旗下子公司BinDawood Superstores遭遇資安事故。該集團本身是沙國知名的超市與量販店營運商,他們表示已成功控制一起資安事件,由於電商平臺應用系統「BINDAWOOD.SA」存在資安漏洞,導致部分客戶的訂單資料外洩。在發現事故後,BinDawood表示資安團…
Five Eyes spooks warn AI means infosec incidents can become ‘major operational and financial crises’
The leaders of intelligence agencies from the Five Eyes nations – Australia, Canada, New Zealand, the USA and the UK – have together issued strongly worded advice calling for leaders to nail cybersecu…
NASA's Nancy Grace Roman Space Telescope Arrives In Florida…
NASA's Nancy Grace Roman Space Telescope Arrives In Florida https://science.slashdot.org/story/26/06/23/015233/nasas-nancy-grace-roman-space-telescope-arrives-in-florida?utm_source=rss1.0mainlinkanon
Cloudflare加入支援微軟、Google及Mozilla合推的網頁安全協定PACT
新聞Cloudflare周一宣佈加入瀏覽器業者微軟、Google、Mozilla及網購平臺Shopify行列,支援推動PACT(Private Access Control Tokens)協定的標準化工作,以確保AI代理人自動化網頁作業的安全性及效率。微軟、Google、Mozilla與Shopify推動的PACT協定主要是為了防堵自動化網頁爬蟲未經同意擷取網頁內容,或增加網頁點擊率、搶購票券等濫…
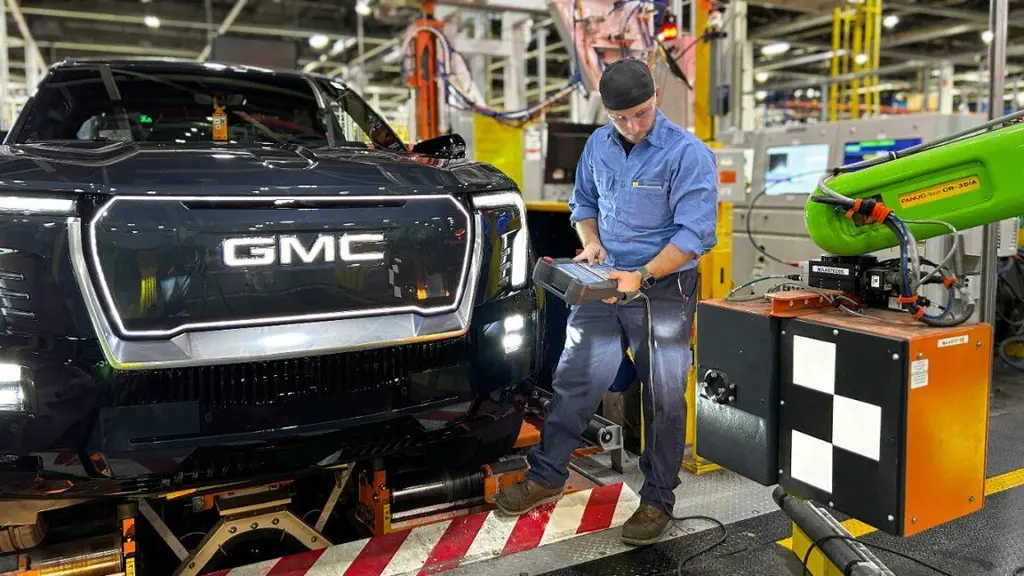
GM installs robots at flagship EV factory after laying off 1,300 workers
GM installs robots at flagship EV factory after laying off 1,300 workers US autoworkers union warns of robot automation as dark factory future looms. https://arstechnica.com/ai/2026/06/gm-installs-rob…
India and China are home to 2.9 billion people – and together they bought just 13 million PCs in Q1
Buyers in the world’s two most populous nations, India and China, bought just 13.1 million PCs in the first quarter of 2026, according to analyst firm Omdia. The firm’s analysts last week declared tha…
Salesforce停用Klue Battlecards應用程式整合,起因應用程式供應商遭到攻擊
新聞駭客滲透與CRM平臺Salesforce串接的第三方應用程式,然後竊取用戶存放在Salesforce的資料,這樣的事故去年已發生兩起,最早是8月發生的對話式行銷與客戶互動工具Salesloft Drift,後續在11月客戶管理與客戶體驗系統Gainsight遭入侵,如今又有新的事故傳出。6月18日Salesforce發布資安公告,表示為了回應近期的資安事故,針對已安裝Klue Battleca…
加拿大情報機構首度獲准遠端清除殭屍網路
新聞加拿大聯邦法院上週公開一份判決理由書,揭露加拿大安全情報局(Canadian Security Intelligence Service,CSIS)曾於2024年取得法院核發的網路威脅削減令(Cyber Threat Reduction Measures Warrant),獲准自遠端進入境內遭殭屍網路感染的設備,刪除惡意程式並中斷其運作。這是CSIS首次動用該權限,以降低外國敵對勢力對加拿大關…
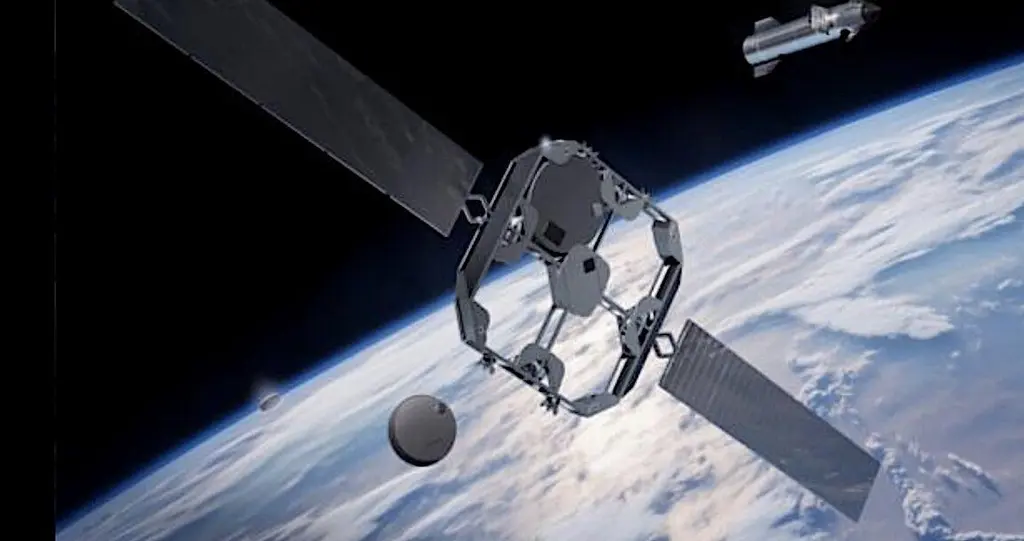
With Starfall, SpaceX eyes an edge in global cargo delivery from orbit
With Starfall, SpaceX eyes an edge in global cargo delivery from orbit The purpose of Starfall is to support the "transport and delivery of goods through space." https://arstechnica.com/space/2026/06/…
川普簽署行政命令,加速量子電腦發展與後量子資安部署
新聞美國總統川普週一(6/22)同步簽署兩項行政命令,一方面加速量子電腦、量子感測與量子網路等技術發展,另一方面推動聯邦政府加速導入後量子密碼(Post-Quantum Cryptography,PQC),希望在擴大美國量子競爭力的同時,降低量子運算未來對現行加密系統造成的資安風險。在量子技術發展方面,川普要求白宮科技政策辦公室(OSTP)更新國家量子戰略(National Quantum Str…
FFmpeg修補遠端程式碼執行漏洞PixelSmash
新聞開源多媒體處理軟體FFmpeg修補了一個可導致遠端程式碼執行(Remote Code Execution,RCE)又稱PixelSmash的漏洞。CVE-2026-8461為資安業者JFrog揭露。CVE-2026-8461位於函式庫libavcodec,尤其是MagicYUV解碼器中的越界寫入(out-of-bounds write)漏洞,能引發阻斷服務、有時甚至可讓攻擊者遠端執行程式碼。P…
Google提出ARD規格,讓AI代理能跨組織探索工具、技能與其他代理
新聞Google公布Agentic Resource Discovery(ARD)開放規格,目標是讓AI代理能在不同團隊、組織與平臺之間,尋找可用的工具、技能、MCP伺服器、API、工作流程與其他代理。ARD規格處理的是代理呼叫能力之前的探索與驗證問題,讓用戶端取得能力所在位置、提供者資訊,以及連線前所需的信任判斷依據。Google指出,AI代理使用越來越多外部能力,但目前企業內外的工具註冊與管理…
PCPJack活動攻擊230臺AWS、GCP、Azure伺服器,企圖架設SMTP中繼網路
新聞今年4月資安公司SentinelOne揭露駭客組織PCPJack的攻擊行動,並指出駭客作案的特殊之處,竟是驅逐與清理與TeamPCP有關的攻擊工具,近日有資安公司公布最新的發現,駭客的目的,很可能是為了架設SMTP郵件系統中繼網路。本月初威脅情報公司Hunt.io發布調查報告,該公司找到與PCPJack的C2基礎設施有關伺服器213.136.80[.]73,其中有一個公開的資料夾,總共存放12…
支援更完善的SPDM裝置見證,英特爾新網卡強調穩定性與省電
去年初英特爾推出伺服器網路卡E830系列,支援200 Gbps,相隔一年多後,該公司在2026台北國際電腦展期間,接續推出E835系列網路控制器與網路卡,同樣最高支援200 Gb/s傳輸速度,大部分支援規格也相同,像是QSFP28埠與SFP28埠(E835系列若採用單個200Gb埠組態,則支援QSFP56埠),而在XXVDA系列型號上,兩批產品均額外支援RoCEv2與iWARP協定。 網路加速的部…
Google強化Gemini app資料治理,Vault支援AI對話保存與訴訟保全
新聞Google近期強化Google Workspace環境下Gemini app的資料治理功能,擴大Google Vault對Gemini app(gemini.google.com)對話的保存,以及訴訟保全(litigation holds)支援,也新增管理員控管臨時對話與刪除對話記錄的選項。Google Vault是Google Workspace的電子蒐證與資訊治理工具,過去已支援管理員搜…
GM Installs Robots At Flagship EV Factory After Laying Off 1,300 Workers…
GM Installs Robots At Flagship EV Factory After Laying Off 1,300 Workers https://hardware.slashdot.org/story/26/06/23/0059203/gm-installs-robots-at-flagship-ev-factory-after-laying-off-1300-workers?ut…
五眼聯盟示警前沿AI將改變網路攻防,籲企業加速強化資安韌性
新聞由美國、英國、加拿大、澳洲與紐西蘭組成的情報共享組織五眼聯盟(Five Eyes),於6月22日發布聯合聲明,警告前沿AI模型(frontier AI model)可能在數個月內改變網路攻防能力,企業與公部門必須加速強化網路韌性。這份聲明由五國資安機構首長,包括澳洲ACSC、加拿大CCCS、紐西蘭NCSC、英國NCSC、美國NSA與CISA等共同發布。聲明指出,前沿AI模型預期將從根本上改變攻…
ChatGPT Enterprise新增支出控管功能,管理員可設定每月用量上限
新聞OpenAI於6月18日針對ChatGPT Enterprise與Edu方案,推出新的用量分析與支出控管功能,讓管理員可更細緻掌握ChatGPT與程式開發代理工具Codex的點數(credit)使用量,並控管每月用量上限。這次更新包含兩個重點。首先,OpenAI在工作區設定加入用量限制(Usage limits)功能,支援管理員依工作區、群組與個別使用者設定每月點數使用上限。另一方面,Open…
Windows剪貼簿功能遭濫用,駭客散布USB蠕蟲竊取加密貨幣資產
新聞一般而言,駭客竊取使用者電腦的帳密資料,多半是透過竊資軟體(Infostealer)與剪貼簿監控工具(Clipper)來達到目的,他們通常會藉由釣魚郵件或是搜尋引擎最佳化中毒(SEO Poisoning)來接觸使用者,然而有人在此種類型的惡意軟體當中,整合了自我複製及擴散的能力,使其影響範圍變得更加廣泛。微軟揭露專門鎖定Windows電腦的加密貨幣剪貼簿惡意程式(Crypto Clipper)…
 iThome
Bot
·