Bold move, Cotton: Trump administration tells US techies it expects American quantum computer by 2028
President Trump has ordered the development of a quantum computer to ensure that the US maintains a strategic technical advantage, along with a nationwide migration to post-quantum cryptography to pro…
Fwupd 2.0.21 Brings Fixes For More Than 250 Potential Security Issues Found Via…
Fwupd 2.0.21 Brings Fixes For More Than 250 Potential Security Issues Found Via AI While the Fwupd 2.1 series is the latest stable channel for this open-source firmware updating solution, Fwupd 2.0.21…
AWS debuts Lambda MicroVMs with up to 8 hours runtime
AWS has introduced Lambda MicroVMs, built on its Firecracker virtual machine monitor, which can run isolated Linux containers with runtimes of up to eight hours, in contrast to the 15-minute limit on …
Blast from the past as GIMP 0.54 is revived in Flatpak form
Development of GIMP has picked up speed in recent years, but now its first public release is back as a Flatpak, allowing the 1996 version to run on modern x86-64 Linux distros, even under Wayland, wit…
行政院「國家人工智慧戰略特別委員會」首次會議,AI政策升級國家戰略,主權AI與資料治理制度化成新核心
新聞行政院依據AI基本法設立「國家人工智慧戰略特別委員會」,今天(6/23)召開首次會議,象徵我國AI發展從既有的分散式政策推動,改為行政院層級統籌的國家戰略治理架構。相較過往以「AI行動計畫」與「AI新十大建設」為主的政策推動模式,提高到行政院層級,提高跨部會資源整合運用及更明確的國家AI戰略目標。AI進入國家級戰略決策層級行政院成立的「國家人工智慧戰略特別委員會」,由行政院長卓榮泰擔任召集人,…
善用ERP產品優勢卡位企業AI代理市場,鼎新數智發表AI代理協作平臺
新聞鼎新數智2年前從ERP軟體商轉型為AI平臺商,今天發表瞄準企業AI代理應用需求的Agent Space服務,採取雙軌Agent空間的平臺設計,搭配統一管理機制,支援落地部署形式。特色是能直接串接鼎新ERP等既有產品,來打造多種產業場景的Agent協作流程。鼎新數智執行副總潘泰龢表示,企業內部AI運作需要一套分層的基礎設施架構,由下而上,在算力層、模型層、數據層之上,還需要智能協作層和智能體層。…
GitHub讓JetBrains IDEs可選用Claude代理,並改善Copilot CLI長任務控制
新聞GitHub更新GitHub Copilot for JetBrains IDEs,新增Claude作為代理提供者公開預覽版,並改善Copilot CLI長時間任務的互動方式。該更新也讓GitHub組織與企業層級的自訂代理可直接出現在JetBrains IDEs的Copilot Chat中,企業管理者能先在GitHub端發布代理設定,再由開發者於IDE內選用,讓代理能力來源、適用工作與管理範圍…
Canada Plans 'Nuclear Renaissance' With Up To 10 Reactors Built By 2040…
Canada Plans 'Nuclear Renaissance' With Up To 10 Reactors Built By 2040 https://hardware.slashdot.org/story/26/06/23/0528230/canada-plans-nuclear-renaissance-with-up-to-10-reactors-built-by-2040?utm_s…
Linux 8250/16550 UART Serial Driver Seeing Some Modernization Work In 2026
Linux 8250/16550 UART Serial Driver Seeing Some Modernization Work In 2026 The Linux 8250 serial driver as the universal/legacy driver for 8250 and 16550 type serial ports has been seeing some moderni…
Brits still reckon Big Tech isn't paying enough tax
The majority of Britons still believe Big Tech should be contributing more to the public purse, new research suggests. Polling by the Fair Tax Foundation, shared with The Register, finds that 67 perce…
AWS更新AI助理Amazon Quick,新增自主代理與跨企業資料來源查詢
新聞AWS公開AI助理Amazon Quick新功能,包括可在背景持續處理工作的自主代理、強化後的活動摘要,以及跨企業內部資料來源查詢等能力。Amazon Quick是AWS針對日常工作場景推出的AI助理,使用者可透過Quick連接常用應用程式與資料來源,包括檔案、電子郵件、行事曆、即時訊息與業務系統,再用自然語言要求Quick整理資料、產出文件或協助處理例行工作。本次更新重點在於自主代理,使用者…
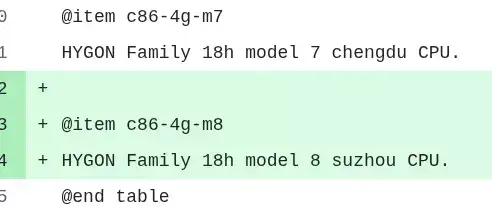
New Hygon Model 8 "Suzhou" x86 CPU Support Appears In The GCC Compiler
New Hygon Model 8 "Suzhou" x86 CPU Support Appears In The GCC Compiler A seemingly new generation of Hygon x86 processors are on the way with the GNU Compiler Collection (GCC) seeing support today for…
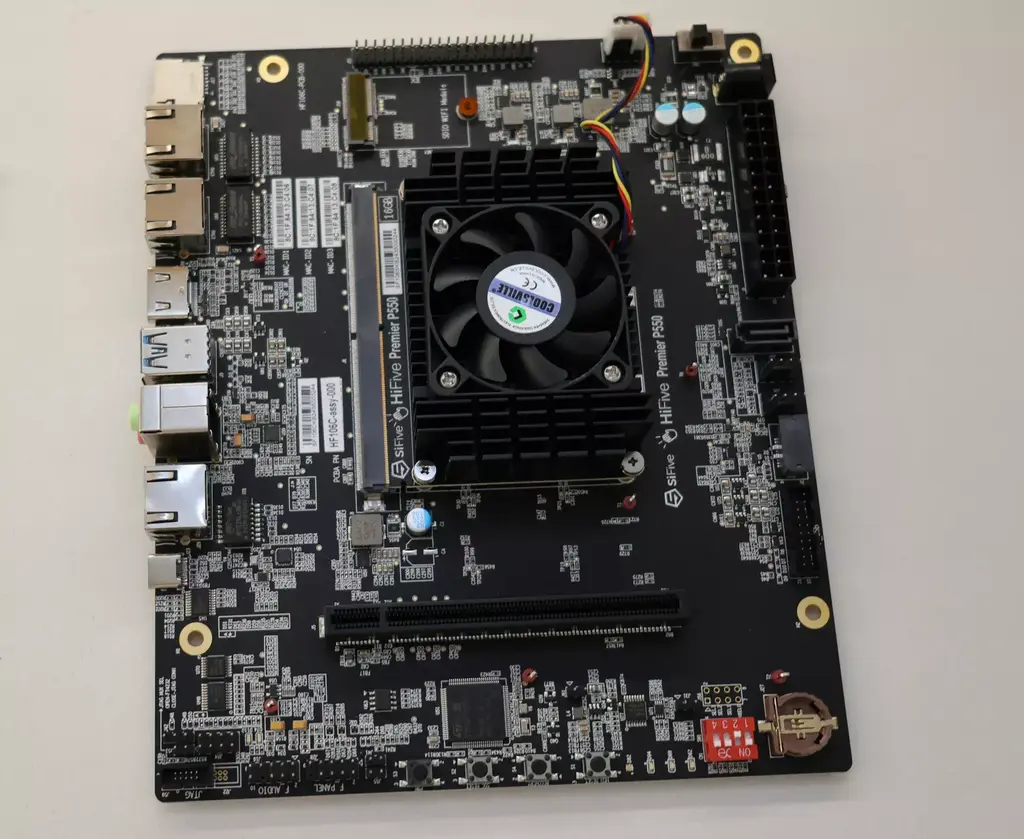
Linux 7.2 RISC-V Reduces Kernel Startup Overhead, Eswin SoC Support By Default
Linux 7.2 RISC-V Reduces Kernel Startup Overhead, Eswin SoC Support By Default Along with the many x86/x86_64 improvements and some ARM64 architecture improvements (albeit slowed down by the AI/LLM no…
KDE Plasma 6.7.1 Released With Initial Batch Of Bug Fixes
KDE Plasma 6.7.1 Released With Initial Batch Of Bug Fixes Following last week's major Plasma 6.7 release, Plasma 6.7.1 is now available today with an initial assortment of bug fixes... https://www.pho…
Datacenters dip a toe back into waterborne computing despite obvious challenges
Siting datacenters either on the water or underwater is an idea that just won't sink, and there is increasing interest in it, despite the obvious fact that water and IT equipment are a potentially dis…
【資安日報】6月23日,Fortinet回應FortiBleed資料外洩事故
新聞本日新聞焦點●Fortinet指出FortiBleed事故為舊資料再散布●印度Tata Electronics遭駭恐洩露蘋果、特斯拉資料●MITRE透露鋼鐵城與Project 60計畫 Fortinet研判FortiBleed為舊資料再散布,公布六大因應對策近期有攻擊者針對Fortinet防火牆與VPN閘道器發動FortiBleed攻擊活動,引發資安界關注。對此事件,我們取得資安公司Forti…
北市府「AI龍蝦」出任務!北市以OpenClaw打造公務AI助理CiviClaw開始公務應用測試
新聞臺北市政府積極推動AI導入政府治理,資訊局近期對外發表公務AI助理專案「CiviClaw」,以代理AI協助公務員處理行政工作,更採用開源Agent框架、私有化部署及人類最終決策,在提升行政效率的同時,兼顧資安、治理與可課責性。臺北市政府希望在2027年底前,讓市府公務員AI Agent使用率達到100%。讓AI協助公務員執行任務臺北市資訊局局長趙式隆在6月的一場智慧城市論壇活動中指出,未來政府…
長庚揭AI用電預測實戰:從經驗管理走向預測決策,準確率達98%
新聞能源管理一直是醫院不得不面對的重大課題。長庚醫療體系近年自行開發一套AI用電預測模型,以林口院區的歷史用電資料訓練AI,能提前15、30、45分鐘和1小時預測用電需求,而且「預測準確率達到98%!」長庚醫療集團行政中心總執行長潘延健說道。這套模型更協助長庚提前掌握尖峰負載變化,進而優化契約容量管理和能源調度。長庚的AI能源管理並非一蹴可幾,而是靠長年累積的能源管理經驗、中央監控系統建置和大量歷…
Apple A12、S4/S5與A13 BootROM漏洞usbliter8曝光,可破壞應用處理器開機鏈
新聞資安研究公司Paradigm Shift公開usbliter8漏洞研究,揭露Apple A12、S4/S5與A13晶片存在BootROM層級漏洞,並釋出概念驗證程式。研究團隊指出,usbliter8漏洞涉及晶片內不可變的SecureROM,以及USB控制器的資料寫入行為,因此受影響裝置難以靠一般軟體更新根治,換用較新硬體是較有效的緩解方式。BootROM是寫在晶片內、裝置開機時最先執行的程式碼…
Digital indigestion: Fizzy Coca-Cola display chokes on full storage
BORK!BORK!BORK! Are you a glass-half-full or glass-half-empty person? Some distressed digital signage on the island of São Miguel in Portugal's Azores is running on empty, judging by today's entry int…
 The Register
Bot
·